Questões de Concurso Sobre governança de ti
Foram encontradas 7.888 questões


Ano: 2012
Banca:
FCC
Órgão:
TRE-SP
Prova:
FCC - 2012 - TRE-SP - Analista Judiciário - Análise de Sistemas |
Q232426
Governança de TI
São objetivos da auditoria, EXCETO:
Ano: 2012
Banca:
FCC
Órgão:
TRE-SP
Prova:
FCC - 2012 - TRE-SP - Analista Judiciário - Análise de Sistemas |
Q232425
Governança de TI
Sobre as etapas do processo de auditoria interna de TI é correto afirmar:
Ano: 2012
Banca:
FCC
Órgão:
TRE-SP
Prova:
FCC - 2012 - TRE-SP - Analista Judiciário - Análise de Sistemas |
Q232424
Governança de TI
Sobre Auditoria de TI, analise:
I. Nos projetos de TI a auditoria tem ênfase na análise do passado e não na avaliação atual dos processos da empresa para definir ações futuras.
II. Todos os processos de auditoria são reativos, ou seja, buscam culpados por determinadas ocorrências geradas, as quais tenham ou não trazido determinados riscos operacionais ou mesmo de imagem à corporação.
III. O CobiT pode ampliar a visão da auditoria interna possibilitando uma melhor identificação dos riscos relacionados com a TI e a apresentação de resultados consistentes, com baixo grau de refutação por parte dos auditados.
IV. Os resultados das auditorias podem provocar discussões internas e a identificação da necessidade de evolução da maturidade dos processos e do modelo de governança de TI, que deve estar sustentada pela Governança Corporativa.
Está correto o que consta em
Ano: 2012
Banca:
FCC
Órgão:
TJ-RJ
Prova:
FCC - 2012 - TJ-RJ - Analista Judiciário - Análise de Sistemas |
Q232161
Governança de TI
Sobre o Information Technology Infrastructure Library (ITIL v3) é correto afirmar que
Ano: 2012
Banca:
FCC
Órgão:
TJ-RJ
Prova:
FCC - 2012 - TJ-RJ - Analista Judiciário - Análise de Sistemas |
Q232160
Governança de TI
O programa de Melhoria de Processos do Software Brasileiro (MPS.BR) tem sete níveis de maturidade, que estabelecem patamares de evolução de processos. O nível de maior maturidade é o
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Técnico Judiciário - Informática |
Q231844
Governança de TI
Segundo o ITIL, a central de serviços deve verificar se o incidente está totalmente resolvido e também se os usuários estão satisfeitos e dispostos a concordar que o incidente possa ser fechado. Nessa fase, a central de serviços também deve:
I. Verificar e confirmar que a categorização inicial do incidente foi correta ou onde a categorização posteriormente revelou-se incorreta.
II. Perseguir todos os detalhes pendentes e garantir que o Registro de Incidentes esteja totalmente documentado.
III. Confirmar o impacto do incidente, incluindo o número e variedade de usuários afetados.
É correto o que consta em
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Técnico Judiciário - Informática |
Q231843
Governança de TI
Muitos incidentes não são novos e envolvem lidar com algo que ocorreu anteriormente e tem grande chance de acontecer novamente. Por esta razão, muitas organizações utilizam estes incidentes para pré-definir padrões e criar modelos de incidentes. No ITIL, o grupo de modelos de incidentes pertence ao grupo:
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Técnico Judiciário - Informática |
Q231842
Governança de TI
Com base no ITIL, prazos devem ser acordados para todas as fases de tratamento de incidentes (estes serão diferentes dependendo do ....I...,...II... ) com base na resposta a incidentes globais e metas de resolução no âmbito ...III....
As lacunas I, II e III devem ser preenchidas correta e respectivamente por:
As lacunas I, II e III devem ser preenchidas correta e respectivamente por:
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Técnico Judiciário - Informática |
Q231841
Governança de TI
Segundo o ITIL, quando uma resolução potencial for identificada, deve ser aplicada e testada. As ações específicas a serem realizadas e as pessoas que estarão envolvidas em tomar as ações de recuperação podem variar. Dentre tais ações, encontra-se a ação:
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Técnico Judiciário - Informática |
Q231840
Governança de TI
Sobre gerenciamento de incidentes em ITIL, considere:
I. Pode ser definido como um interrupção não planejada de um serviço de TI ou a redução da qualidade de um serviço de TI.
II. A falha de um item de configuração que ainda não tenha causado um impacto no serviço é considerado um incidente.
III. O escalonamento hierárquico de incidentes graves, como por exemplo de prioridade 1, devem ser iniciados somente pelo analista da central de serviços (Service Desk Analyst).
É correto o que consta em
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Analista Judiciário - Informática |
Q231725
Governança de TI
Segundo o ITIL, as métricas que devem ser monitoradas e reportadas para julgar a eficiência e a eficácia do processo de Gerenciamento de Incidentes, e sua operação, devem incluir:
I. Número total de incidentes
II. Custo médio por incidente.
III. Número e percentual de incidentes categorizados corretamente.
É correto o que consta em
I. Número total de incidentes
II. Custo médio por incidente.
III. Número e percentual de incidentes categorizados corretamente.
É correto o que consta em
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Analista Judiciário - Informática |
Q231724
Governança de TI
Segundo o ITIL, na fase de categorização de incidentes, para poder analisar os tipos e frequências de incidentes e poder estabelecer as tendências para seu uso em
Gerenciamento de Problemas, Gestão de Fornecedores e outras atividades, é importante que
Gerenciamento de Problemas, Gestão de Fornecedores e outras atividades, é importante que
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Analista Judiciário - Informática |
Q231721
Governança de TI
Segundo o Cobit, uma necessidade básica para qualquer empresa é entender o status de seus próprios sistemas e decidir qual o nível de gestão e controle deverá ser fornecido. As empresas precisam medir onde estão e onde a melhoria é necessária, e implementar um conjunto de ferramentas de gerenciamento para monitorar esta melhoria. O Cobit lida com estes tipos de problemas fornecendo:
I. Modelos de maturidade para ativar a aferição e identificação de melhorias de capacidade necessárias.
II. Metas de desempenho e métricas para os processos de TI, demonstrando como os processos atendem às metas de TI e de negócios e são usados para medir o desempenho dos processos internos.
III. Metas de atividades para permitir um desempenho eficaz dos processos.
É correto o que consta em
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Analista Judiciário - Informática |
Q231720
Governança de TI
O domínio Planejamento e Organização do Cobit
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Analista Judiciário - Informática |
Q231719
Governança de TI
O COBIT define atividades de TI em um modelo de processos genéricos dentro de quatro domínios, que são Planejamento e Organização; Aquisição e Implementação; Entrega e Suporte; e
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Analista Judiciário - Informática |
Q231717
Governança de TI
A Instrução Normativa no 04, de 12 de novembro de 2010, determina, em seu Artigo 6o , que nos casos em que  da Solução de Tecnologia da Informação sejam objetos de contratação, a contratada que provê a Solução de Tecnologia da Informação não poderá ser a mesma que

As lacunas I e II podem ser correta e respectivamente preenchidas com os termos entre parênteses presentes em:
da Solução de Tecnologia da Informação sejam objetos de contratação, a contratada que provê a Solução de Tecnologia da Informação não poderá ser a mesma que As lacunas I e II podem ser correta e respectivamente preenchidas com os termos entre parênteses presentes em:
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Analista Judiciário - Informática |
Q231716
Governança de TI
A Instrução Normativa no 04, de 12 de novembro de 2010, descreve que a Equipe de Planejamento da Contratação é composta por
Ano: 2012
Banca:
FCC
Órgão:
TCE-SP
Prova:
FCC - 2012 - TCE-SP - Auxiliar de Fiscalização Financeira |
Q223779
Governança de TI
Para cada serviço oferecido pelo Service Desk existe uma combinação a ser feita com os representantes dos usuários deste serviço, e que define, entre outros, sua importância, em que horário este serviço é oferecido e através de quais mecanismos. A essa concordância se dá o nome de
Ano: 2012
Banca:
FCC
Órgão:
TCE-SP
Prova:
FCC - 2012 - TCE-SP - Auxiliar de Fiscalização Financeira |
Q223778
Governança de TI
Em Service desks, um ponto importante é a priorização dos incidentes que ocorrem, a qual pode ser normalmente determinada pela urgência e impacto de tais incidentes. Sobre a priorização de incidentes, considere:
I. A indicação do impacto de um incidente sempre deverá ser avaliada em função do número de usuários afetados pelo incidente.
II. A prioridade de um incidente deve ser mantida de forma inalterada para não afetar os acordos de níveis de serviços (SLA).
III. Algumas organizações podem classificar incidentes relacionados a altos executivos, diplomatas ou políticos como alta prioridade.
Está correto o que se afirma em
Ano: 2012
Banca:
CONSULPLAN
Órgão:
TSE
Prova:
CONSULPLAN - 2012 - TSE - Analista Judiciário - Análise de Sistemas |
Q223240
Governança de TI
A ITIL é um conjunto de melhores práticas que vêm ao encontro do novo padrão imposto às áreas de TI, habilitando o incremento da maturidade de gerenciamento, propiciando a construção de um caminho entre os níveis “caótico” e o “valor”, em que é possível a demonstração de valor para a organização, conforme indicado na figura.
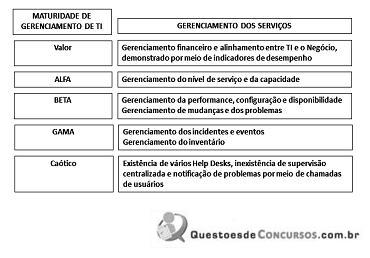
As referências ALFA, BETA e GAMA estão substituindo, respectivamente, os níveis denominados
As referências ALFA, BETA e GAMA estão substituindo, respectivamente, os níveis denominados

 Conheça nossos planos