Questões de Concurso Público TCE-PE 2026 para Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO
Foram encontradas 80 questões


Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279876
Auditoria Governamental
A obtenção de evidências para as conclusões de uma auditoria
requer que sejam utilizadas técnicas apropriadas para cada tipo de
evidência buscada, de a assegurar que as conclusões do trabalho
estejam devidamente fundamentadas.
Com base nas normas e nos manuais de auditoria governamental, considere as seguintes técnicas:
1. Observação direta
2. Circularização
3. Revisão analítica
São técnicas utilizadas para a obtenção de evidências físicas as indicadas em
Com base nas normas e nos manuais de auditoria governamental, considere as seguintes técnicas:
1. Observação direta
2. Circularização
3. Revisão analítica
São técnicas utilizadas para a obtenção de evidências físicas as indicadas em
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279877
Auditoria Governamental
Considere que as ISC (Instituições Superiores de Controle), a
exemplo dos tribunais de contas, embora sejam atores naturais,
não sejam os únicos agentes capazes de realizar avaliações de
políticas públicas, conforme previsto na NBASP 9020.
Com base nessa norma, é correto afirmar que a avaliação de políticas públicas também pode ser realizada por
Com base nessa norma, é correto afirmar que a avaliação de políticas públicas também pode ser realizada por
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279878
Auditoria
Antes de finalizar o relatório de uma auditoria realizada em uma
autarquia estadual, um dos auditores da equipe ressaltou a
importância de avaliar o grau de confiabilidade de cada evidência
encontrada, considerando o peso que cada uma poderia ter nas
conclusões do trabalho.
Quanto à confiabilidade, é correto afirmar que a evidência obtida
Quanto à confiabilidade, é correto afirmar que a evidência obtida
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279879
Auditoria
Ao final de um trabalho de auditoria, um auditor público concluiu
que nada chegou ao seu conhecimento que o levasse a acreditar
que o objeto não atendesse aos critérios aplicáveis. Para chegar a
essa conclusão, o próprio auditor mediu e avaliou o objeto em
relação aos critérios estabelecidos, sem que a entidade tivesse
realizado mensuração própria sobre o objeto.
Com base na NBASP 100, é correto afirmar que o trabalho realizado pelo auditor foi de
Com base na NBASP 100, é correto afirmar que o trabalho realizado pelo auditor foi de
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279880
Segurança da Informação
Em fiscalização de conformidade na área de segurança da
informação, a equipe de auditoria do TCE-PE examina o sistema de
gestão de segurança da informação (SGSI) de uma autarquia
estadual, utilizando como critérios as normas ISO/IEC 27001 e
ISO/IEC 27002.
Sobre o emprego dessas normas como critérios de auditoria, é correto afirmar que
Sobre o emprego dessas normas como critérios de auditoria, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279881
Segurança da Informação
Aplicando o método quantitativo (nível 2) da ISSAI 5310 na revisão
de segurança dos sistemas de uma entidade estadual, a equipe do
TCE-PE levantou os seguintes dados sobre dois sistemas,
considerando, para cada um, um evento de ameaça específico:
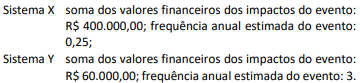
Segundo esse método, as contramedidas devem ser dirigidas primeiro ao ativo com maior expectativa anual de perda (ALE), calculada pela combinação do valor dos impactos com a frequência estimada do evento.
Assinale a opção que indica o sistema a ser priorizado e o valor da respectiva ALE.
Segundo esse método, as contramedidas devem ser dirigidas primeiro ao ativo com maior expectativa anual de perda (ALE), calculada pela combinação do valor dos impactos com a frequência estimada do evento.
Assinale a opção que indica o sistema a ser priorizado e o valor da respectiva ALE.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279882
Segurança da Informação
No decorrer de fiscalização em um órgão estadual, a equipe de
auditoria de TI do TCE-PE encontra, em um servidor de aplicação,
um executável sem documentação nem código-fonte disponível,
suspeito de desviar pagamentos. A auditora responsável decide
submeter o artefato a procedimentos de engenharia reversa.
Nessa situação, assinale a afirmativa correta.
Nessa situação, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279883
Governança de TI
Durante auditoria realizada pelo TCE-PE em contrato de
desenvolvimento e sustentação de sistemas de uma autarquia
estadual, constatou-se que a remuneração era calculada em
Unidades de Serviço Técnico (UST), utilizadas no contrato para
quantificar os serviços técnicos executados.
A análise do contrato e dos pagamentos revelou que
• a UST era definida apenas como “unidade representativa do esforço técnico”, sem critérios objetivos para sua quantificação;
• não havia catálogo de serviços, fatores de complexidade ou memória de cálculo dos quantitativos;
• os relatórios mensais registravam principalmente as horas e a disponibilidade dos profissionais alocados;
• não existiam critérios objetivos de aceite nem vinculação dos pagamentos a entregas ou níveis de serviço;
• os valores mensais pagos permaneciam praticamente constantes, independentemente da quantidade de demandas concluídas.
Para a auditoria, foram adotados como critérios a objetividade e a mensurabilidade da unidade de serviço, a rastreabilidade entre a demanda, a execução, o aceite e o pagamento, bem como a vinculação da remuneração aos serviços efetivamente prestados.
Diante das constatações apresentadas, assinale a conclusão mais adequada em relação aos critérios adotados pela auditoria.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279884
Governança de TI
O conselho diretor de uma empresa estatal pernambucana discute
a implantação de um modelo de governança corporativa de TI
alinhado à ABNT NBR ISO/IEC 38500, e surge dúvida entre os
conselheiros sobre o que distingue a governança da gestão de TI.
Sobre essa distinção, é correto afirmar que
Sobre essa distinção, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279885
Administração Geral
Para automatizar o processo de concessão de diárias, uma
autarquia estadual modelou o fluxo na notação BPMN. Em
determinado trecho, o processo deve
I. seguir apenas um entre dois caminhos, conforme uma condição estabelecida;
II. iniciar duas atividades que podem ser executadas em paralelo;
III. ter seu fluxo executado e controlado por uma ferramenta de automação de processos.
Os recursos adequados às situações I, II e III são, respectivamente,
I. seguir apenas um entre dois caminhos, conforme uma condição estabelecida;
II. iniciar duas atividades que podem ser executadas em paralelo;
III. ter seu fluxo executado e controlado por uma ferramenta de automação de processos.
Os recursos adequados às situações I, II e III são, respectivamente,
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279886
Governança de TI
A diretoria de TI de um órgão estadual contratou consultoria para
reorganizar o atendimento aos usuários com base nas práticas da
ITIL 4, com três frentes: central de serviços (service desk), acordos
de nível de serviço (SLAs) e catálogo de serviços.
Sobre essas frentes, analise as afirmativas a seguir.
I. A central de serviços concentra os contatos dos usuários com o provedor e recebe, entre outras demandas, registros de incidentes e pedidos de serviço.
II. Os acordos de nível de serviço devem basear-se exclusivamente em métricas operacionais objetivas, como o percentual de disponibilidade, sendo vedada a inclusão de metas relacionadas à experiência do usuário com o serviço.
III. O catálogo reúne, de forma organizada e adequada a cada público, informações sobre os serviços e as ofertas disponibilizadas pelo provedor.
Está correto o que se afirma em
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279887
Engenharia de Software
Um órgão estadual planeja três contratações de serviços de TI.
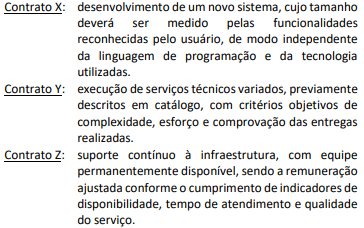
Considerando os modelos de dimensionamento previstos para contratos de TI, os modelos mais adequados aos contratos X, Y e Z são, respectivamente,
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279888
Segurança da Informação
A política de controle de acesso de um órgão estadual passou a
exigir autenticação multifator (MFA) para o ingresso no sistema de
processo eletrônico. Na especificação técnica, a equipe de
segurança precisa indicar combinações de mecanismos que
efetivamente caracterizem o uso de múltiplos fatores.
Assinale a opção que apresenta uma combinação caracterizadora de autenticação multifator.
Assinale a opção que apresenta uma combinação caracterizadora de autenticação multifator.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279889
Sistemas de Informação
Uma secretaria estadual avalia migrar seus sistemas para a nuvem
e compara os modelos de serviço definidos pelo NIST na
publicação especial SP 800-145: IaaS, PaaS e SaaS.
Com base nessas definições, é correto afirmar que
Com base nessas definições, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279890
Segurança da Informação
Para a troca segura de grandes volumes de documentos de
fiscalização com seus jurisdicionados, a equipe de infraestrutura
de um tribunal projeta uma solução criptográfica híbrida.
Sobre os mecanismos criptográficos envolvidos, é correto afirmar que
Sobre os mecanismos criptográficos envolvidos, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279891
Segurança da Informação
Ao planejar a aquisição de certificados digitais ICP-Brasil para seus
servidores públicos, a equipe de infraestrutura de um órgão
estadual discute as diferenças entre os certificados A1 e A3 e os
mecanismos utilizados para verificar a situação dos certificados
emitidos.
Nesse contexto, é correto afirmar que
Nesse contexto, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279892
Segurança da Informação
Concluída a análise de riscos de segurança da informação de uma
autarquia estadual conforme a ABNT NBR ISO/IEC 27005, a direção
decide, quanto ao risco de perdas financeiras decorrentes de
interrupção prolongada do data center, contratar apólice de
seguro que cubra os prejuízos de eventual concretização do
evento, mantendo a operação como está.
Nos termos da norma, essa decisão corresponde à opção de tratamento de risco denominada
Nos termos da norma, essa decisão corresponde à opção de tratamento de risco denominada
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279893
Segurança da Informação
Em fiscalização sobre o ambiente de TI que sustenta a folha de
pagamento de um jurisdicionado, a equipe do TCE-PE constata que
os administradores do sistema conseguem editar e apagar os
registros de log das próprias ações e que os relógios dos servidores
da aplicação e do banco de dados apresentam defasagem de vários
minutos entre si.
Considerando as diretrizes da ABNT NBR ISO/IEC 27002:2022 para registro e monitoramento, é correto afirmar que
Considerando as diretrizes da ABNT NBR ISO/IEC 27002:2022 para registro e monitoramento, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279894
Direito Digital
A assessoria jurídica de um órgão estadual analisa situações de
tratamento de dados pessoais à luz das hipóteses legais previstas
na Lei nº 13.709/2018 (LGPD).
Assinale a opção em que a situação descrita encontra amparo direto na hipótese legal indicada.
Assinale a opção em que a situação descrita encontra amparo direto na hipótese legal indicada.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279895
Sistemas Operacionais
A equipe de infraestrutura de um órgão estadual planeja migrar
aplicações hospedadas em máquinas virtuais para contêineres
orquestrados por Kubernetes, e o gestor da área solicita uma
avaliação das diferenças entre as tecnologias.
Nesse contexto, é correto afirmar que
Nesse contexto, é correto afirmar que

 Conheça nossos planos