Questões de Concurso
Sobre autenticação em segurança da informação
Foram encontradas 758 questões


Os cookies são sequências de dados que um servidor web envia para o navegador do cliente.
Com relação aos tipos de cookie, analise as afirmativas a seguir.
I. Os cookies de sessão são armazenados na memória RAM e não são gravados no disco. Quando o navegador fecha, esse tipo de cookie é permanentemente perdido desse ponto em diante.
II. Os cookies persistentes são gravados no disco e têm uma data de validade máxima de 365 dias. Na data de validade, esse tipo de cookie será removido do disco.
III. Os cookies de segurança são gravados no disco, não têm data de validade e são usados para autoidentificação, validação do usuário e criptografia.
Está correto apenas o que se afirma em
O Sistema Operacional Android utiliza três tipos de métricas para medir o desempenho da segurança biométrica.
Considerando as métricas de desempenho utilizadas pelo Android, avalie se as afirmativas a seguir estão corretas.
I. A Taxa de Aceitação de Falsificação define a métrica da probabilidade de um modelo biométrico aceitar uma amostra válida previamente gravada. Por exemplo, no desbloqueio por voz, isso mediria a probabilidade de desbloquear o telefone de um usuário usando uma gravação dele dizendo: "Ok, Google".
II. A Taxa de Aceitação de Impostores define a métrica da probabilidade de um modelo biométrico aceitar uma entrada que pretende imitar uma amostra válida conhecida.
III. A Taxa de Verdadeiros Positivos define a métrica da frequência com que um modelo aceita erroneamente uma entrada correta escolhida aleatoriamente.
Está correto o que se afirma em
Acerca de análise de vulnerabilidades em aplicações web, de OWASP, de prevenção e combate a ataques DDoS e DNS spoofing e de sistemas criptográficos simétricos e assimétricos, julgue o item que se segue.
Na análise dinâmica de vulnerabilidades em aplicações web, a utilização de uma sessão autenticada durante os testes possibilita o alcance de funcionalidades protegidas que não seriam exercitadas em uma avaliação realizada sem acesso autenticado.
No que se refere a autenticidade, autenticação de múltiplos fatores, protocolos de autenticação e referência insegura a objetos como ameaça de segurança em aplicações, julgue o item a seguir.
Em uma implementação de autenticação multifator baseada em autenticador criptográfico, o fator de ativação é enviado ao verificador externo durante o processo de autenticação da entidade solicitante.
No que se refere a autenticidade, autenticação de múltiplos fatores, protocolos de autenticação e referência insegura a objetos como ameaça de segurança em aplicações, julgue o item a seguir.
No OpenID Connect, o ID Token é um JWT emitido pelo OpenID Provider para o cliente, contendo claims que permitem ao cliente obter informações sobre a identidade do end-user e o contexto da autenticação realizada.
No que se refere a autenticidade, autenticação de múltiplos fatores, protocolos de autenticação e referência insegura a objetos como ameaça de segurança em aplicações, julgue o item a seguir.
A autenticidade da informação refere-se à preservação de seu conteúdo durante o armazenamento e a transmissão, o que permite confirmar que os dados permanecem inalterados desde a sua produção.
I - Ela combina, à senha (algo que o usuário sabe), um segundo fator de natureza distinta, de modo que a obtenção isolada da senha — por exemplo, em um vazamento de dados — não seja suficiente para o acesso indevido à conta.
II - O código temporário (TOTP) gerado por um aplicativo autenticador instalado no celular do usuário caracteriza um fator do tipo "algo que o usuário possui", pois sua geração depende da posse do dispositivo e de uma chave secreta nele armazenada.
III - Por depender da posse de um aparelho celular vinculado a um número de linha, o recebimento de código via SMS oferece o mesmo nível de segurança do aplicativo autenticador, uma vez que ambos os métodos se baseiam no mesmo tipo de fator.
IV - Ainda que reduza substancialmente o risco de invasões por senhas vazadas ou reutilizadas, 2FA não elimina totalmente o risco de comprometimento da conta, podendo ser contornado por ataques de phishing em tempo real que capturam tanto a senha quanto o código válido no momento do login.
V - Por adicionar uma camada extra de proteção, a ativação de 2FA torna dispensável o uso de senhas distintas para cada serviço, já que o segundo fator protege igualmente todas as contas do usuário.
Quais estão corretas?
Considerando a finalidade dos periféricos computacionais utilizados nesse tipo de solução, assinale a alternativa cuja funcionalidade corresponde ao procedimento apresentado.
I.A autenticação em duas etapas aumenta a proteção de uma conta contra acessos indevidos.
PORQUE
II.A autenticação em duas etapas exige, além da senha, um segundo fator independente, como um código temporário enviado ao usuário.
A respeito dessas asserções, assinale a alternativa CORRETA:
( ) Colocar a data de nascimento
( ) Colocar os números 123456
( ) Colocar de preferência uma combinação de letras, números e símbolos
( ) Usar uma senha diferente para cada uma de suas contas
( ) Usar somente letras maiúsculas
Nessas condições, assinale a alternativa correta:
No CRA-PR, o servidor web institucional 10.20.30.15, localizado em uma DMZ, passou a registrar aumento incomum de requisições ao endpoint de autenticação da aplicação. Para subsidiar a análise inicial, a equipe de tecnologia coletou uma amostra do tráfego com uma ferramenta de captura de pacotes, em ponto de monitoramento posicionado entre o firewall e a DMZ. Considere a seguinte captura resumida:
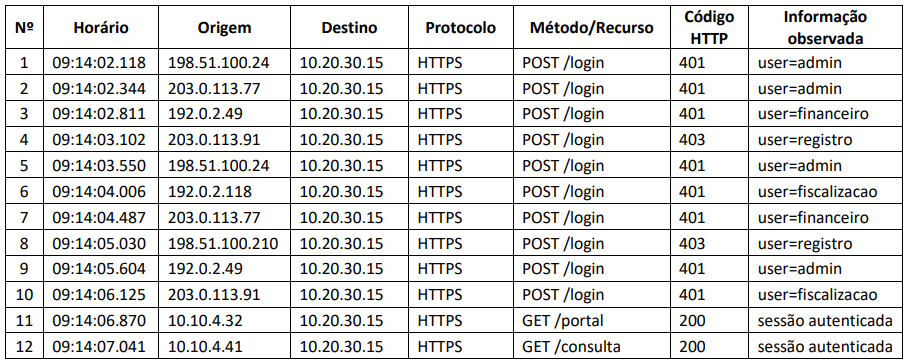
Com base exclusivamente nos dados apresentados na captura resumida, trata-se da natureza mais compatível do evento observado:
Durante uma auditoria, verificou-se que apenas funcionários autorizados podem acessar determinados documentos; que alterações indevidas nos arquivos devem ser identificadas; que os sistemas precisam permanecer acessíveis quando necessários; e que é importante confirmar a identidade de quem realiza uma ação.
Com base nos conceitos de segurança da informação, é CORRETO afirmar que

 Conheça nossos planos