Questões de Concurso
Sobre autenticação em segurança da informação
Foram encontradas 696 questões


Ano: 2026
Banca:
CPCON
Órgão:
Prefeitura de Mãe D`Água - PB
Provas:
CPCON - 2026 - Prefeitura de Mãe D`Água - PB - Agente Administrativo
|
CPCON - 2026 - Prefeitura de Mãe D`Água - PB - Agente Comunitário de Saúde |
CPCON - 2026 - Prefeitura de Mãe D`Água - PB - Agente de Combate às Endemias |
CPCON - 2026 - Prefeitura de Mãe D`Água - PB - Educador Social |
CPCON - 2026 - Prefeitura de Mãe D`Água - PB - Técnico em Enfermagem |
CPCON - 2026 - Prefeitura de Mãe D`Água - PB - Técnico em Farmácia |
Q4300842
Segurança da Informação
Aplicativos como Google Authenticator e Microsoft Authenticator oferecem um método de autenticação que protege contas gerando
códigos numéricos temporários que expiram após um intervalo de tempo. Este recurso é conhecido como:
Ano: 2026
Banca:
FURB
Órgão:
FME de Timbó - SC
Prova:
FURB - 2026 - FME de Timbó - SC - Auxiliar de Serviços Administrativos |
Q4296171
Segurança da Informação
Um servidor solicita por mensagem comum a alteração
da conta bancária usada para pagamento e anexa uma
imagem sem assinatura ou autenticação. A providência
correta é:
Ano: 2026
Banca:
FCC
Órgão:
ARTESP
Prova:
FCC - 2026 - ARTESP - Agente de Fiscalização à Regulação do Transporte I - Tecnologia da Informação |
Q4293851
Segurança da Informação
Uma empresa de logística mantém uma aplicação de monitoramento de frotas empacotada em Docker e utiliza Jenkins Pipeline
para fazer o build e o push da imagem para um registro Docker privado corporativo. No Jenkinsfile, é necessário autenticar
no registro durante o pipeline. Nesse caso, a prática que está alinhada às recomendações de segurança do Jenkins para lidar
com essas credenciais é
Ano: 2026
Banca:
FCC
Órgão:
ARTESP
Prova:
FCC - 2026 - ARTESP - Agente de Fiscalização à Regulação do Transporte I - Tecnologia da Informação |
Q4293814
Segurança da Informação
Uma Agência Reguladora habilitou a autenticação multifator (MFA) na solução AWS Identity and Access Management (IAM). O
agente de regulação, ao realizar login no Console de Gerenciamento da AWS, deverá fornecer
Ano: 2026
Banca:
FCPC
Órgão:
Câmara de Aracati - CE
Prova:
FCPC - 2026 - Câmara de Aracati - CE - Agente Administrativo |
Q4291504
Segurança da Informação
No contexto da segurança da informação, a senha é um dos mecanismos de autenticação mais
utilizados em razão de sua facilidade de implementação, baixo custo e capacidade de proporcionar
um nível adequado de proteção para diversas aplicações. Entretanto, sua eficácia está diretamente
relacionada à adoção de boas práticas na criação e no uso das senhas. Considerando essas práticas,
assinale a alternativa que apresenta uma conduta que NÃO é recomendada na criação de uma senha
segura.
Ano: 2026
Banca:
FURB
Órgão:
TIMBÓPREV - SC
Prova:
FURB - 2026 - TIMBÓPREV - SC - Auxiliar de Serviços Administrativos |
Q4291015
Segurança da Informação
Para facilitar substituições durante férias, uma equipe
utiliza o mesmo usuário e a mesma senha para acessar
pastas funcionais. O sistema registra apenas a conta
compartilhada. A medida correta é:
Ano: 2026
Banca:
Avança SP
Órgão:
Prefeitura de Vargem Grande Paulista - SP
Prova:
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Assistente de Informática |
Q4289054
Segurança da Informação
Para que um usuário seja capaz de acessar um
recurso de uma rede, deve ser determinado se
essa pessoa é quem ela diz ser, se ela tem as
credenciais necessárias e se foram dados a ela
os direitos e privilégios necessários para
executar as ações desejadas.
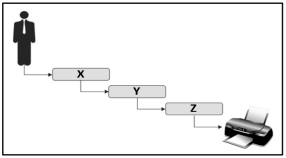
Adaptado de: MACHADO, F. N. R. Segurança da informação - princípios e controle de ameaças. Rio de Janeiro: Érica, 2014. p. 85.
A imagem precedente mostra os três passos para que um usuário possa utilizar recursos de uma rede, no caso uma impressora da rede, e das aplicações desejadas. Nesse contexto, é correto afirmar que as letras X, Y e Z representa, respectivamente:
Adaptado de: MACHADO, F. N. R. Segurança da informação - princípios e controle de ameaças. Rio de Janeiro: Érica, 2014. p. 85.
A imagem precedente mostra os três passos para que um usuário possa utilizar recursos de uma rede, no caso uma impressora da rede, e das aplicações desejadas. Nesse contexto, é correto afirmar que as letras X, Y e Z representa, respectivamente:
Ano: 2026
Banca:
FEPESE
Órgão:
Prefeitura de Itajaí - SC
Prova:
FEPESE - 2026 - Prefeitura de Itajaí - SC - Guarda Municipal |
Q4285496
Segurança da Informação
Durante o atendimento a um cidadão que foi
vítima de um golpe virtual, o Guarda Municipal precisa orientá-lo sobre boas práticas de segurança da
informação.
Qual das seguintes orientações é a mais adequada para prevenir futuras fraudes digitais?
Qual das seguintes orientações é a mais adequada para prevenir futuras fraudes digitais?
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de Taperoá - BA
Provas:
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Professor - A
|
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Professor B - Artes |
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Professor B - Ciências |
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Professor B - Educação Física |
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Professor B - Espanhol |
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Professor B - Inglês |
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Professor B - Matemática |
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Professor B - Português |
Q4285359
Segurança da Informação
Analise as afirmativas a seguir:
I. Uma passkey utiliza criptografia assimétrica para autenticação.
II. O TOTP gera códigos temporários válidos por um período limitado.
III. O uso de 2FA exige a combinação de dois fatores distintos de autenticação.
IV. Um gerenciador de senhas pode auxiliar na criação e armazenamento de senhas fortes.
V. O uso de VPN garante proteção contra todos os tipos de ataques cibernéticos.
Após análise, conclui-se que está correto o que se afirma em:
I. Uma passkey utiliza criptografia assimétrica para autenticação.
II. O TOTP gera códigos temporários válidos por um período limitado.
III. O uso de 2FA exige a combinação de dois fatores distintos de autenticação.
IV. Um gerenciador de senhas pode auxiliar na criação e armazenamento de senhas fortes.
V. O uso de VPN garante proteção contra todos os tipos de ataques cibernéticos.
Após análise, conclui-se que está correto o que se afirma em:
Ano: 2026
Banca:
FEPESE
Órgão:
Prefeitura de Itajaí - SC
Prova:
FEPESE - 2026 - Prefeitura de Itajaí - SC - Agente de Atividades Administrativas |
Q4285297
Segurança da Informação
Ao utilizar o computador no serviço público, o
servidor deve adotar boas práticas de segurança da
informação.
Assinale a alternativa que representa corretamente uma conduta segura no uso de senhas.
Assinale a alternativa que representa corretamente uma conduta segura no uso de senhas.
Ano: 2026
Banca:
FEPESE
Órgão:
Prefeitura de Itajaí - SC
Provas:
FEPESE - 2026 - Prefeitura de Itajaí - SC - Agente de Atividades Administrativas
|
FEPESE - 2026 - Prefeitura de Itajaí - SC - Assistente Técnico Ambiental |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Técnico em Contabilidade |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Técnico em Atividade de Engenharia (Topógrafo) |
Q4285276
Segurança da Informação
Identifique abaixo as afirmativas verdadeiras ( V )
e falsas ( F ) sobre a prevenção a fraudes digitais e os
cuidados no uso de senhas.
( ) O phishing é uma técnica de fraude em que criminosos se passam por pessoas, empresas ou instituições confiáveis para induzir a vítima a fornecer informações confidenciais ou realizar ações que comprometam sua segurança.
( ) A autenticação de dois fatores (2FA) adiciona uma camada extra de segurança ao exigir, além da senha, uma segunda forma de verificação baseada em um fator diferente de autenticação.
( ) A utilização de uma senha longa e exclusiva para cada sistema é recomendável, porém, em ambientes corporativos protegidos por autenticação de dois fatores, o reaproveitamento da mesma senha em diferentes serviços internos é considerado uma prática aceitável.
( ) O compartilhamento de senhas entre servidores do mesmo setor pode ser admitido quando houver necessidade de garantir a continuidade do serviço e o acesso ocorrer exclusivamente em equipamentos institucionais.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
( ) O phishing é uma técnica de fraude em que criminosos se passam por pessoas, empresas ou instituições confiáveis para induzir a vítima a fornecer informações confidenciais ou realizar ações que comprometam sua segurança.
( ) A autenticação de dois fatores (2FA) adiciona uma camada extra de segurança ao exigir, além da senha, uma segunda forma de verificação baseada em um fator diferente de autenticação.
( ) A utilização de uma senha longa e exclusiva para cada sistema é recomendável, porém, em ambientes corporativos protegidos por autenticação de dois fatores, o reaproveitamento da mesma senha em diferentes serviços internos é considerado uma prática aceitável.
( ) O compartilhamento de senhas entre servidores do mesmo setor pode ser admitido quando houver necessidade de garantir a continuidade do serviço e o acesso ocorrer exclusivamente em equipamentos institucionais.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
Ano: 2026
Banca:
FEPESE
Órgão:
Prefeitura de Itajaí - SC
Provas:
FEPESE - 2026 - Prefeitura de Itajaí - SC - Analista Ambiental
|
FEPESE - 2026 - Prefeitura de Itajaí - SC - Assistente Social |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Fiscal de Relação de Consumo |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Arquiteto |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Contador |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Engenheiro Civil |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Psicólogo |
Q4285046
Segurança da Informação
Os mecanismos de segurança da informação são
essenciais para proteger os dados no ambiente digital.
Relacione os conceitos de segurança na Coluna 1 com suas respectivas definições na Coluna 2.
Coluna 1 Conceitos
1. Autenticação
2. Criptografia
3. Backup
4. Firewall
Coluna 2 Definições
( ) Processo de conversão de dados legíveis em um formato codificado, que só pode ser lido ou processado após ser decodificado com uma chave específica.
( ) Sistema de segurança de rede que monitora e controla o tráfego de entrada e saída com base em regras de segurança predeterminadas.
( ) Processo de verificação da identidade de um usuário, dispositivo ou sistema, geralmente realizado por meio de senhas, biometria ou tokens.
( ) Cópia de segurança de dados ou sistemas, criada com o objetivo de permitir a recuperação das informações em caso de perda, corrupção ou exclusão acidental.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
Relacione os conceitos de segurança na Coluna 1 com suas respectivas definições na Coluna 2.
Coluna 1 Conceitos
1. Autenticação
2. Criptografia
3. Backup
4. Firewall
Coluna 2 Definições
( ) Processo de conversão de dados legíveis em um formato codificado, que só pode ser lido ou processado após ser decodificado com uma chave específica.
( ) Sistema de segurança de rede que monitora e controla o tráfego de entrada e saída com base em regras de segurança predeterminadas.
( ) Processo de verificação da identidade de um usuário, dispositivo ou sistema, geralmente realizado por meio de senhas, biometria ou tokens.
( ) Cópia de segurança de dados ou sistemas, criada com o objetivo de permitir a recuperação das informações em caso de perda, corrupção ou exclusão acidental.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279888
Segurança da Informação
A política de controle de acesso de um órgão estadual passou a
exigir autenticação multifator (MFA) para o ingresso no sistema de
processo eletrônico. Na especificação técnica, a equipe de
segurança precisa indicar combinações de mecanismos que
efetivamente caracterizem o uso de múltiplos fatores.
Assinale a opção que apresenta uma combinação caracterizadora de autenticação multifator.
Assinale a opção que apresenta uma combinação caracterizadora de autenticação multifator.
Ano: 2026
Banca:
FUNDATEC
Órgão:
Câmara de Palhoça - SC
Prova:
FUNDATEC - 2026 - Câmara de Palhoça - SC - Administrador de Sistemas |
Q4277061
Segurança da Informação
Um administrador deseja que o login dos administradores em um equipamento
MikroTik com RouterOS seja autenticado contra um servidor de diretório LDAP (por exemplo,
OpenLDAP ou Active Directory). Considerando os métodos de autenticação efetivamente
documentados pela MikroTik para o acesso ao RouterOS, assinale a alternativa que apresenta a correta
descrição da arquitetura.
Ano: 2026
Banca:
IGEDUC
Órgão:
Prefeitura de Altos - PI
Prova:
IGEDUC - 2026 - Prefeitura de Altos - PI - Atendende de Consultório |
Q4275353
Segurança da Informação
Os sistemas informatizados de gestão apoiam o registro
e a organização das informações em saúde, exigindo
uso responsável pelo atendente. Sobre o uso de
sistemas informatizados de gestão de saúde, assinale a
alternativa CORRETA.
Ano: 2023
Banca:
IDCAP
Órgão:
Prefeitura de Vargem Alta - ES
Prova:
IDCAP - 2023 - Prefeitura de Vargem Alta - ES - Técnico de Informática |
Q4269950
Segurança da Informação
Ao realizar videoconferências em plataformas como o
Microsoft Teams e o Google Meet, qual medida contribui
para garantir a segurança e privacidade das reuniões?
Ano: 2026
Banca:
COTEC
Órgão:
Prefeitura de São Francisco - MG
Prova:
COTEC - 2026 - Prefeitura de São Francisco - MG - Técnico de Laboratório |
Q4262926
Segurança da Informação
Ao se acessar a conta em um site, é necessário informar usuário e senha para provar quem está tentando acessá-lo. Esse
procedimento está relacionado a qual princípio da segurança da informação?
Ano: 2025
Banca:
Fundação FAPEC
Órgão:
UFGD
Prova:
Fundação FAPEC - 2025 - UFGD - Analista de Tecnologia da Informação / Área: Infraestrutura em Segurança da Informação, Redes e Data Center |
Q4261831
Segurança da Informação
Quando estamos configurando redes sem fio
em empresas, é comum termos a distinção entre
a rede sem fio corporativa e a rede sem fio para
visitantes. Para evitar problemas associados ao uso
de senhas compartilhadas nessas redes, é possível
implementar uma tecnologia de redes sem fio que
permite a criação de usuários de autenticação individualizados para acesso à rede. Assinale a alternativa
que apresenta essa tecnologia.
Ano: 2025
Banca:
Fundação FAPEC
Órgão:
UFGD
Prova:
Fundação FAPEC - 2025 - UFGD - Analista de Tecnologia da Informação / Área: Infraestrutura em Segurança da Informação, Redes e Data Center |
Q4261820
Segurança da Informação
Senhas são um mecanismo importante para a
validação e a garantia da confidencialidade ao acessar sistemas públicos (ou de intranet) por usuários. É
sabido, hoje em dia, que computadores são capazes
de processar dezenas de milhares de combinações
em poucos segundos. O que explica um determinado
sistema cujo acesso envolve senhas numéricas de 4
ou 6 dígitos e que não é facilmente invadido?
Ano: 2025
Banca:
Fundação FAPEC
Órgão:
UFGD
Prova:
Fundação FAPEC - 2025 - UFGD - Técnico em Tecnologia da Informação/Área: Atendimento e Suporte ao Usuário |
Q4260986
Segurança da Informação
Credenciais são os meios utilizados para verificar a identidade de um usuário durante o processo
de login. Portanto, para garantir a segurança e a proteção de dados em sistemas, é fundamental utilizar
credenciais de acesso adequadas ao conceder acesso
a usuários. Assinale a alternativa que NÃO descreve
um tipo de credencial que pode ser utilizada sozinha
para o login em sistemas modernos e seguros.

 Conheça nossos planos