Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.997 questões


Ano: 2023
Banca:
Instituto Consulplan
Órgão:
MPE-MG
Prova:
Instituto Consulplan - 2023 - MPE-MG - Analista do Ministério Público - Tecnologia da Informação: Segurança de TI |
Q2081329
Segurança da Informação
Os ataques cibernéticos são comuns e um tópico de interesse popular, especialmente quando relatados pelos meios
de comunicação. A maioria desses ataques cibernéticos afetou milhares, senão milhões, de pessoas da população em
geral. Isso inclui ataques cibernéticos em plataformas de redes
sociais, sites que armazenam dados pessoais, dentre outros.
(Adaptado de Microsoft. O que é um ataque cibernético? Disponível em:
https://www.microsoft.com/pt-br/security/business/security101/what-is-a-cyberattack. Acesso em: 24/11/2022.)
Sobre “ciberataques”, analise as afirmativas a seguir.
I. A proteção contra ameaças pode se enquadrar em três componentes para garantir a mitigação de ataques cibernéticos: prevenção; identificação; e, correção.
II. A correção de ataques cibernéticos é a forma como as empresas lidam com ataques cibernéticos – processos, estratégias e como pretendem lidar com ameaças ativas no futuro.
III. Ameaças cibernéticas são indivíduos ou empresas que podem ter acesso interno ou externo à rede de uma empresa e abusar voluntariamente desses processos. Os exemplos incluem organizações que promovem o terrorismo cibernético, ex-funcionários ou um concorrente do setor.
Está correto o que se afirma em
Ano: 2023
Banca:
Instituto Consulplan
Órgão:
MPE-MG
Prova:
Instituto Consulplan - 2023 - MPE-MG - Analista do Ministério Público - Tecnologia da Informação: Segurança de TI |
Q2081328
Segurança da Informação
Sobre ameaças e vulnerabilidades em segurança da informação, relacione adequadamente as colunas a seguir.
1. Worm. 2. Cavalo de Troia. 3. Hoax. 4. Rootkit.
( ) Conjunto de ferramentas de software frequentemente usadas por um terceiro (normalmente um hacker) após ter obtido acesso a um sistema (computador).
( ) Programa que, além da função que aparenta desempenhar, conduz propositalmente atividades secundárias, imperceptíveis pelo usuário do computador, o que pode prejudicar a integridade do sistema infectado.
( ) Pequeno programa de computador que, propositalmente, se replica. Os resultados da replicação são cópias da propagação original para outros sistemas, fazendo uso dos equipamentos da rede de seu hospedeiro.
( ) Mensagem que tenta convencer o leitor de sua veracidade e depois busca persuadi-lo a realizar uma determinada ação.
A sequência está correta em
Ano: 2023
Banca:
Instituto Consulplan
Órgão:
MPE-MG
Prova:
Instituto Consulplan - 2023 - MPE-MG - Analista do Ministério Público - Tecnologia da Informação: Segurança de TI |
Q2081326
Segurança da Informação
Os ataques cibernéticos visam causar danos ou obter controle
ou acesso a documentos e sistemas importantes em uma rede
de computadores pessoais ou comerciais. Eles têm aumentando, consideravelmente, com a expansão do uso da internet,
sendo executados por indivíduos ou organizações com intenções políticas, criminosas ou pessoais de destruir ou obter
acesso a informações confidenciais.
(Disponível em: https://www.microsoft.com/pt-br/security/business/
security-101/what-is-a-cyberattack. Adaptado de Microsoft. O que é um
ataque cibernético? Acesso em: 24/11/2022.)
Considerando o exposto, assinale a afirmativa correta.
Considerando o exposto, assinale a afirmativa correta.
Ano: 2023
Banca:
FUMARC
Órgão:
AL-MG
Prova:
FUMARC - 2023 - AL-MG - Analista Legislativo - Analista de Sistemas II - Administração de Rede e Suporte Técnico |
Q2075890
Segurança da Informação
No contexto da Segurança da Informação, analise as seguintes afirmativas em relação aos tipos de ataque:
I. Spoofing é uma ameaça em que o atacante se passa por uma pessoa, empresa, serviço ou site, afirmando que a fonte de informação é legítima e confiável, mas não é. II. Um ataque de DDoS tem como objetivo tornar os recursos de um sistema indisponíveis para os seus utilizadores, fazendo com que o limite de requisições simultâneas a esses recursos seja atingido. III. Cavalo de Troia é um malware autônomo, que não precisa de hospedeiro e cuja função principal é se replicar e propagar para outros computadores, explorando partes do sistema operacional não visíveis para os usuários.
Estão CORRETAS as afirmativas:
Q2074236
Segurança da Informação
Carlos sofreu um ataque cibernético, todos os seus
dados foram criptografados e a única mensagem que
consegue visualizar, quando vai utilizar o sistema, é:
“efetue o depósito em bitcoins para poder resgatar seus dados e não ter suas informações espalhadas pela web”.
Carlos foi infectado por um:
“efetue o depósito em bitcoins para poder resgatar seus dados e não ter suas informações espalhadas pela web”.
Carlos foi infectado por um:
Q2074234
Segurança da Informação
Joana recebeu um e-mail com identidade visual
semelhante à do seu Banco (financeiro). No e-mail
continha a frase com um link para a página do banco.
Este tipo de ataque é chamado de:
Este tipo de ataque é chamado de:
Ano: 2023
Banca:
CESPE / CEBRASPE
Órgão:
POLC-AL
Provas:
CESPE / CEBRASPE - 2023 - PO-AL - Auxiliar de Perícia
|
CESPE / CEBRASPE - 2023 - PO-AL - Técnico Forense |
Q2061710
Segurança da Informação
Considerando uma lista dos diretórios comuns no SO Linux que estão diretamente sob o diretório root (/), julgue o item seguinte.
RAT (Remote Access Trojan) é um programa que combina
as características de trojan e de backdoor, possibilitando ao
atacante acessar o equipamento remotamente e executar
ações como se fosse o legítimo usuário.
Ano: 2023
Banca:
FGV
Órgão:
SEFAZ-MG
Prova:
FGV - 2023 - SEFAZ-MG - Auditor Fiscal da Receita Estadual - Tecnologia da Informação (Tarde) |
Q2031093
Segurança da Informação
Durante uma análise de logs no Servidor B encontrou-se o
seguinte registro:
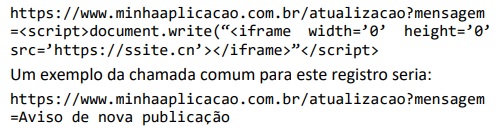
Identificou-se também que o campo mensagem é utilizado na composição do site e seu conteúdo aparece como parte do html dele.
A seguinte opção é consistente com um ataque que geraria um log deste tipo:
Identificou-se também que o campo mensagem é utilizado na composição do site e seu conteúdo aparece como parte do html dele.
A seguinte opção é consistente com um ataque que geraria um log deste tipo:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351343
Segurança da Informação
Considerando-se os métodos de exploit de causa-raiz de
todos os hackers maliciosos e malware, atualmente, os dois
métodos que se configuram como as principais causas de
exploração maliciosa por hackers e malware são:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351341
Segurança da Informação
São alvos colocados no sistema para chamar a atenção
de atacantes e, assim, direcionar para estes pontos as forças
dos atacantes. Com isso, é possível obter informações das
tentativas de ataque realizadas e conseguir construir
contramedidas para evitá-las. O trecho descreve o conceito
de:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351339
Segurança da Informação
Os serviços de prevenção de intrusão (IPS), além de
alertar sobre tentativas de ataque, permitem que elas sejam
bloqueadas. O IPS permite detectar os seguintes tipos de
ameaças na rede:
I. Ataques direcionados a aplicações web, como cross site script, php injection e sql injection.
II. Utilização da rede por aplicações não permitidas como P2P (incluindo Bittorrent).
III. Ataques direcionados a sistemas operacionais.
IV. Spams e phishing.
Estão CORRETOS:
I. Ataques direcionados a aplicações web, como cross site script, php injection e sql injection.
II. Utilização da rede por aplicações não permitidas como P2P (incluindo Bittorrent).
III. Ataques direcionados a sistemas operacionais.
IV. Spams e phishing.
Estão CORRETOS:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351337
Segurança da Informação
O programa cliente de e-mail de um funcionário da
organização está enviando dezenas de mensagens para sua
lista de endereços de e-mail sem que ele ou alguém tenha
efetivamente enviado e escrito essas mensagens. Esse tipo
de comportamento é típico de infecção por:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351331
Segurança da Informação
A modelagem de ameaças está ganhando cada vez mais
notoriedade com a sofisticação dos tipos de ataques
existentes. Uma premissa das ameaças é aceitar que
qualquer sistema terá uma vulnerabilidade. A MITRE, assim,
criou o ATT&CK, que visa mapear os fluxos de dados de
acordo com suas interações e limites de confiança. Entre os
mnemônicos utilizados para registros das táticas, estão:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351327
Segurança da Informação
O DoS (Denial of Service) é uma técnica em que um
atacante utiliza um equipamento conectado à rede de
computadores para tirar a operação de um serviço, um host
conectado à internet. Quando usado de forma distribuída,
temos o DDoS (Distributed Denial of Service). Dentre os tipos
de ataques de DDoS que visam usar a exploração do
consumo do uso de hardware até exaurir os recursos estão:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351326
Segurança da Informação
A comunidade OWASP (Open Web Application Security
Project) destacou, em seu documento OWASP top 10, as
consequências dos problemas de segurança mais comuns e
importantes no contexto de aplicação WEB. Dentre eles está
o Cross-Site Scripting (XSS), que se baseia em:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351324
Segurança da Informação
As páginas web e as mensagens de e-mail podem conter
vários vírus capazes de trazer prejuízos a um computador.
Um dos mecanismos que finge estar sendo originado e é
capaz de coletar informações confidenciais de uma pessoa e
ao qual esse mecanismo forjador deu a origem do
desenvolvimento dos recursos de CAPTCHA. O trecho refere-se ao tipo de ataque de:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351315
Segurança da Informação
Tentativas de quebrar a segurança de algoritmos
criptográficos irão sempre existir; e, assim como a criação
destes algoritmos necessitaram de estudos, os ataques
também necessitarão ser planejados. Assinalar a alternativa
que apresenta a característica do tipo de ataque Knownplaintext attack [Ataque de purotexto-conhecido]:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Análise de Sistemas |
Q4348746
Segurança da Informação
Ataques cibernéticos sempre foram o pesadelo de
grande parte da sociedade e, com o aumento da
digitalização dos meios de trabalho remoto - advindos da
pandemia de COVID-19, o número de ataques cresceu em
curva exponencial. Baseando-se nos guias de boas práticas,
providos pela OWASP, assinalar a alternativa INCORRETA:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Análise de Sistemas |
Q4348717
Segurança da Informação
Um ataque de força bruta ocorre quando o responsável
pelo ataque tenta, através de scritps de automação, realizar
o acesso ao sistema por tentativa e erro de credenciais, por
exemplo. Assinalar a alternativa que apresenta uma forma
que ajuda a evitar esse tipo de ataque:
Ano: 2022
Banca:
Fundação FAPEC
Órgão:
UFGD
Prova:
Fundação FAPEC - 2022 - UFGD - Técnico de Tecnologia da Informação |
Q4263491
Segurança da Informação
Linguagens de programação muito
utilizadas em sistemas operacionais modernos,
como Assembly para baixo nível e C/C++ para
aplicações, acabam possuindo problemas de
segurança que tornam nossos sistemas
vulneráveis. Não são falhas na linguagem em si,
mas, por serem muito flexíveis, permitem que o
programador deixe ocorrer problemas por falhas
na lógica ou na implementação dos programas.
Um problema clássico é quando uma variável
apresenta um ponteiro para um vetor de inteiros
com tamanho 10 e recebe uma entrada com
tamanho 15, sobrescrevendo parte da memória
de outra variável, às vezes, do mesmo programa.
Qual nome é dado a essa falha de segurança?

 Conheça nossos planos