Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.934 questões


No CRA-PR, o servidor web institucional 10.20.30.15, localizado em uma DMZ, passou a registrar aumento incomum de requisições ao endpoint de autenticação da aplicação. Para subsidiar a análise inicial, a equipe de tecnologia coletou uma amostra do tráfego com uma ferramenta de captura de pacotes, em ponto de monitoramento posicionado entre o firewall e a DMZ. Considere a seguinte captura resumida:
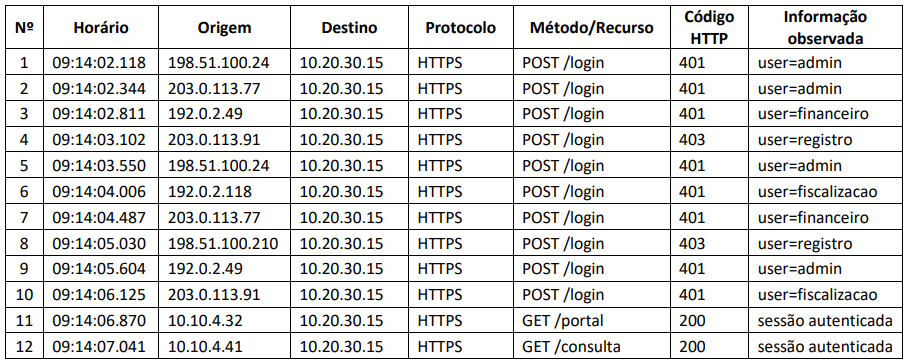
Com base exclusivamente nos dados apresentados na captura resumida, trata-se da natureza mais compatível do evento observado:
(__)Phishing é uma técnica de fraude online que tenta enganar usuários para que revelem informações confidenciais, como senhas, fingindo ser uma entidade confiável.
(__)Ransomware é um tipo de software benéfico que realiza backups automáticos dos arquivos da escola para a nuvem.
(__)O uso de senhas fortes, combinando letras, números e símbolos, é uma prática recomendada para dificultar o acesso não autorizado a contas institucionais.
(__)A engenharia social manipula psicologicamente as pessoas para que realizem ações ou divulguem informações confidenciais.
Após análise, assinale a alternativa que apresenta a sequência correta dos itens acima, de cima para baixo:
• Não necessitava de um arquivo hospedeiro para se replicar;
• Conseguia se propagar automaticamente entre os computadores da rede, sem que o usuário executasse qualquer ação;
• Modificava componentes de baixo nível do sistema operacional (como o kernel) para ocultar sua própria presença e a de outros programas maliciosos;
• Não criptografava arquivos, não exibia anúncios e não coletava dados do usuário de forma direta.
Com base nessas informações, assinale a afirmativa CORRETA.
I. O ideal é desativar o antivírus antes de abrir anexos para evitar falsos bloqueios.
II. Não se deve abrir anexos de remetentes desconhecidos ou inesperados sem verificar sua autenticidade.
III. Orienta-se abrir qualquer anexo recebido de e-mails institucionais, pois esses remetentes são sempre seguros.
Está CORRETO o que se afirma:
Assinale a alternativa que preenche, correta e respectivamente, as lacunas do trecho acima.
Esse tipo de ataque consiste em
Durante uma pesquisa na internet, um servidor encontrou uma página visualmente semelhante ao site oficial de determinado órgão. O endereço eletrônico apresentava pequena diferença na grafia e a página solicitava o download de um programa para permitir a consulta. O navegador exibia um cadeado ao lado do endereço.
Considerando as noções fundamentais de segurança na internet, assinale a alternativa INCORRETA.
Um servidor recebeu uma mensagem que reproduzia a identidade visual de um fornecedor e solicitava a abertura urgente do arquivo reajuste_contratual.xlsm. Após a habilitação do conteúdo ativo, o computador iniciou conexões externas, diversos arquivos foram cifrados e uma mensagem passou a exigir pagamento para recuperação dos dados.
Durante a análise do incidente, a equipe formulou algumas conclusões. Assinale a alternativa INCORRETA:
Um e-mail informa que a senha da conta expirará em dez minutos e apresenta um link encurtado para “validação imediata”. O remetente parece conhecido, mas o endereço possui pequena alteração.
Assinale a conduta CORRETA:
I- São recursos específicos para cada navegador, de modo que uma extensão desenvolvida para o Google Chrome não pode ser utilizada no Microsoft Edge.
II- As extensões são livres de vírus e outras ameaças por serem testadas previamente.
III- Extensões podem oferecer riscos de segurança ao coletar dados do usuário, como histórico de navegação, sobre a justificativa de fornecer funcionalidades.
É CORRETO o que se afirma apenas em:
Além de orientar o servidor a não acessar o conteúdo, o Técnico comunicou imediatamente o incidente ao setor responsável pela segurança da informação.
Essa situação caracteriza um exemplo de

 Conheça nossos planos