Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.997 questões


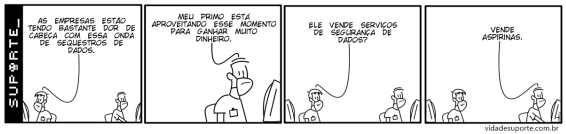 Fonte: vidadesuporte.com.br
O ransomware, ou sequestro de dados, é uma modalidade de cibercrime relativamente nova, que tem gerado diversos transtornos para empresas no Brasil e no mundo. Assinale a alternativa que melhor descreve o que é um ransomware e lista algumas ações que podem ser tomadas por todos na empresa para se evitar esse tipo de ataque:
Dentre as assertivas abaixo, identifique a alternativa que descreve as categorias corretas.
I – Códigos maliciosos que abrem portas de acesso em computadores ou sistemas
II – Programas espiões que invadem computadores para roubar informações, dificilmente alterando ou bloqueando o acesso do usuário aos dados
III – Ataque virtual que acontece quando um software malicioso obtém acesso a uma rede, se espalha e criptografa as informações a que tem acesso, e depois cobra um valor de resgate pela chave de decriptação da informação roubada
IV – Códigos maliciosos que se instalam em um computador para exibir anúncios
As descrições acima descrevem, respectivamente, quais ataques:
— Um usuário recebe uma mensagem, supostamente enviada pelo grupo de suporte da instituição de ensino que frequenta ou da empresa em que trabalha, informando que o servigo de e-mail está passando por manutenção e que é necessario o recadastramento. Para isto, é preciso que o usuario forneça seus dados pessoais, como nome de usuário e senha.
Tal tipo de fraude é conhecido por:
Uma técnica usada para a preparação de um ataque “man-in-the-middle” é a “ARP poising”. Assinale a alternativa que representa uma contramedida para esta técnica.
O tipo de ataque denominado “Path transversal” é usado, principalmente, para ganhar acesso não autorizado. Neste contexto, analise as assertivas abaixo:
I. O atacante explora um bug de integer overflow, em uma aplicação (ex. client web), para alterar o endereço IP do servidor original para outro endereço contendo código malicioso.
II. O atacante altera o caminho do tráfego entre programas cliente e um servidor, a fim de interceptar e ter acesso aos dados transferidos entre esses programas.
III. O atacante altera o caminho de bibliotecas compartilhadas de um programa alvo, a fim de substituí-las por outros arquivos de biblioteca contendo código malicioso.
IV. O atacante manipula variáveis de caminho de um programa para acessar arquivos que estão localizados fora do(s) diretório(s) de trabalho do programa alvo.
Quais estão corretas?
Em janeiro de 2022, a empresa Adobe anunciou uma atualização de segurança para seu popular produto Adobe Acrobat Reader. A atualização corrige vulnerabilidades de segurança, dentre as quais uma é explorada quando se realiza a exportação do conteúdo de arquivos PDF para o formato do Microsoft Office. O problema se manifesta quando um arquivo PDF, criado de forma maliciosa, ao ser processado pelo Adobe Acrobat Reader para a exportação supracitada, permite a execução de um código arbitrário no contexto do usuário executando a aplicação (Acrobat Reader). Um ataque que explora esta vulnerabilidade pode executar um código malicioso, previamente inserido no PDF, objetivando a escalada de privilégios no sistema operacional durante a execução para realizar acesso privilegiado aos recursos do computador. Com base no exposto neste enunciado, assinale a alternativa que melhor representa este tipo de ataque.
No que diz respeito ao conhecimento sobre as principais técnicas de ataque e de fraudes em Internet Banking, o uso de um programa torna inacessíveis os dados armazenados em um equipamento, geralmente usando criptografia, que exige pagamento de resgate para restabelecer o acesso ao usuário.
Essa fraude é conhecida por:
Associe os golpes e ataques na internet a seguir às suas respectivas técnicas.
Golpes e ataques
1. Força Bruta (Brute force)
2. Desfiguração de página (Defacement)
3. Negação de serviço (DoS e DDoS)
4. Varredura em redes (Scan)
Técnicas
( ) Exaure e causa indisponibilidades de um serviço, um computador ou uma rede conectada à internet.
( ) Altera o conteúdo da página Web de um site.
( ) Efetua buscas minuciosas em redes, com o objetivo de identificar computadores ativos e coletar informações sobre eles.
( ) Adivinha, por tentativa e erro, um nome de usuário e senha.
A sequência correta é

 Conheça nossos planos