Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.997 questões


Ano: 2023
Banca:
CESGRANRIO
Órgão:
AGERIO
Prova:
CESGRANRIO - 2023 - AGERIO - Analista de Desenvolvimento / Tecnologia da Informação |
Q2174859
Segurança da Informação
Aplicações web mal construídas podem conter vulnerabilidades que permitem o vazamento de dados do servidor
hospedeiro. Por exemplo, se a aplicação web não fizer
a correta sanitização dos dados de entrada, poderá permitir o acesso ao conteúdo de arquivos localizados fora
do repositório da aplicação. Nessa situação, suponha que
a entrada maliciosa ../../../../etc/passwd seja processada
pelo script da aplicação web no servidor, e que a resposta retornada ao navegador seja o conteúdo do arquivo
passwd do sistema hospedeiro.
Se isso ocorrer, essa aplicação web estará vulnerável ao ataque de
Se isso ocorrer, essa aplicação web estará vulnerável ao ataque de
Ano: 2023
Banca:
CESGRANRIO
Órgão:
AGERIO
Prova:
CESGRANRIO - 2023 - AGERIO - Analista de Desenvolvimento / Tecnologia da Informação |
Q2174858
Segurança da Informação
As aplicações Web devem ser protegidas contra os ataques que visam a explorar vulnerabilidades.
O firewall de nível de aplicação, que é posicionado entre o cliente e o servidor web e é específico para filtrar, monitorar e bloquear tráfego HTTP malicioso direcionado a web sites, é o
O firewall de nível de aplicação, que é posicionado entre o cliente e o servidor web e é específico para filtrar, monitorar e bloquear tráfego HTTP malicioso direcionado a web sites, é o
Ano: 2023
Banca:
FUNDATEC
Órgão:
PROCERGS
Prova:
FUNDATEC - 2023 - PROCERGS - ANC - Analista em Computação - Ênfase em Segurança da Informação |
Q2171805
Segurança da Informação
Malware é um termo genérico para qualquer tipo de software malicioso projetado
para prejudicar ou explorar qualquer dispositivo, serviço ou rede programável. Qual alternativa abaixo
NÃO é exemplo de malware?
Ano: 2023
Banca:
UFRRJ
Órgão:
UFRRJ
Prova:
UFRRJ - 2023 - UFRRJ - Técnico em Tecnologia da Informação |
Q2167855
Segurança da Informação
No que diz respeito a um ataque cibernético a dados, é correto afirmar que um
Ano: 2023
Banca:
FGV
Órgão:
PGM - Niterói
Prova:
FGV - 2023 - PGM - Niterói - Técnico de Procuradoria |
Q2166745
Segurança da Informação
Os códigos maliciosos, ou pragas virtuais, são programas que
executam ações danosas e maliciosas em computadores, sendo
necessário conhecê-los para combatê-los por meio de aplicativos
de segurança adequados.
O programa que se propaga automaticamente pelas redes,
explorando vulnerabilidades nos programas instalados e enviando
cópias de si mesmo de computador para computador, é o:
Ano: 2023
Banca:
Instituto Consulplan
Órgão:
IF-PA
Prova:
Instituto Consulplan - 2023 - IF-PA - Analista de Tecnologia da Informação/Desenvolvimento de Sistemas |
Q2164132
Segurança da Informação
Atualmente, existem diversos tipos de vírus que são capazes
de se replicarem como, por exemplo, os vírus de rede de computadores. Descreve corretamente estes vírus:
Ano: 2023
Banca:
FUNDEP (Gestão de Concursos)
Órgão:
Prefeitura de Sete Lagoas - MG
Prova:
FUNDEP (Gestão de Concursos) - 2023 - Prefeitura de Sete Lagoas - MG - Analista de Suporte Computacional |
Q2143759
Segurança da Informação
Um usuário relatou que, após abrir um executável com
felicitações de aniversário enviado pelo chefe, percebeu
que seu computador começou a ficar lento e parecendo
estar processando alguma coisa, dificultando, assim,
a sua utilização.
Segundo o relato desse usuário, o tipo de código malicioso que infectou o seu computador é:
Segundo o relato desse usuário, o tipo de código malicioso que infectou o seu computador é:
Ano: 2023
Banca:
FURB
Órgão:
Prefeitura de Schroeder - SC
Prova:
FURB - 2023 - Prefeitura de Schroeder - SC - Analista de Informática |
Q2126204
Segurança da Informação
Associe a segunda coluna de acordo com tipos de
ataques em sistemas computacionais:
Primeira coluna: Tipos de ataque 1.DDos 2.Ransonware 3.Man-in-the-middle
Segunda coluna: Características (__)É uma forma de ataque em que os dados trocados entre duas partes são de alguma forma interceptados, registrados e, possivelmente, alterados pelo atacante sem que as vítimas percebam.
(__)É um tipo de malware de sequestro de dados, feito por meio de criptografia, que usa como refém arquivos pessoais da própria vítima e cobra resgate para restabelecer o acesso a estes arquivos.
(__)É um tipo de ataque cibernético que tenta indisponibilizar um website ou recurso de rede inundando-o com tráfego mal-intencionado e deixando-o incapaz de operar.
Assinale a alternativa que apresenta a correta associação entre as colunas:
Ano: 2023
Banca:
UNIFAL-MG
Órgão:
UNIFAL-MG
Prova:
UNIFAL-MG - 2023 - UNIFAL-MG - Técnico de Tecnologia da Informação |
Q2124521
Segurança da Informação
Identifique e assinale o tipo de ataque de acordo com as informações abaixo, respectivamente:
• o ataque ocorre “pelo envio de grande quantidade de requisições para um serviço, consumindo osrecursos necessários ao seu funcionamento (processamento, número de conexões simultâneas,memória e espaço em disco, por exemplo) e impedindo que as requisições dos demais usuáriossejam atendidas”. • o ataque “consiste em adivinhar, por tentativa e erro, um nome de usuário e senha e, assim,executar processos e acessar sites, computadores e serviços em nome e com os mesmosprivilégios deste usuário”. • “é uma técnica que consiste em efetuar buscas minuciosas em redes, com o objetivo de identificarcomputadores ativos e coletar informações sobre eles como, por exemplo, serviços disponibilizadose programas instalados”.
• o ataque ocorre “pelo envio de grande quantidade de requisições para um serviço, consumindo osrecursos necessários ao seu funcionamento (processamento, número de conexões simultâneas,memória e espaço em disco, por exemplo) e impedindo que as requisições dos demais usuáriossejam atendidas”. • o ataque “consiste em adivinhar, por tentativa e erro, um nome de usuário e senha e, assim,executar processos e acessar sites, computadores e serviços em nome e com os mesmosprivilégios deste usuário”. • “é uma técnica que consiste em efetuar buscas minuciosas em redes, com o objetivo de identificarcomputadores ativos e coletar informações sobre eles como, por exemplo, serviços disponibilizadose programas instalados”.
Ano: 2023
Banca:
Instituto Consulplan
Órgão:
FEPAM - RS
Prova:
Instituto Consulplan - 2023 - FEPAM - RS - Agente Administrativo - Assistente Administrativo |
Q2122385
Segurança da Informação
Ataques de segurança, que causam prejuízos na infraestrutura de TI, podem ser classificados como ativos ou passivos.
Sobre ataques ativos e passivos, representam ataques ativos,
EXCETO:
Ano: 2023
Banca:
VUNESP
Órgão:
TCM-SP
Prova:
VUNESP - 2023 - TCM-SP - Auditor de Controle Externo - Especialidade: Tecnologia da Informação |
Q2110079
Segurança da Informação
Ataques de negação de serviço (Denial of Service – DoS)
podem ser realizados de diversas formas, como por meio
Ano: 2023
Banca:
FUNDATEC
Órgão:
BRDE
Prova:
FUNDATEC - 2023 - BRDE - Analista de Sistemas - Suporte |
Q2107688
Segurança da Informação
Microsoft Azure defende que planejar-se antecipadamente contra ataques de phishing
comuns, incluindo spear phishing, whaling, smishing e vishing é a melhor proteção. Sendo assim, o
ataque de _____________ é um método que criminosos virtuais usam para se disfarçar como se
fossem participantes de alto escalão de uma organização e atingir diretamente outras pessoas
importantes, visando roubar dinheiro e informações sigilosas ou obter acesso a seus sistemas de
computadores para fins criminosos. Também conhecido como fraude do CEO, esse ataque usa
métodos como a falsificação de e-mails e sites para enganar um alvo e fazê-lo realizar ações
específicas, como revelar dados confidenciais ou transferir dinheiro.
Assinale a alternativa que preenche corretamente a lacuna do trecho acima.
Assinale a alternativa que preenche corretamente a lacuna do trecho acima.
Ano: 2023
Banca:
FUNDATEC
Órgão:
BRDE
Prova:
FUNDATEC - 2023 - BRDE - Analista de Sistemas - Suporte |
Q2107674
Segurança da Informação
Nos dias atuais, precisamos estar cada vez mais atentos aos temas que envolvem a
segurança da informação, principalmente quando o assunto são ataques hackers ou cibernéticos. Qual
é o objetivo de um ataque de negação de serviço (DoS)?
Ano: 2023
Banca:
Instituto Avalia
Órgão:
CAU-BA
Prova:
AVALIA - 2023 - CAU-BA - Analista de Gestão |
Q2104592
Segurança da Informação
Para que você esteja apto a proteger um
computador de possíveis ataques é importante
conhecer as técnicas de ataque. Assinale a
alternativa correta sobre o ataque chamado
“DoS”.
Ano: 2023
Banca:
Instituto Consulplan
Órgão:
MPE-BA
Prova:
Instituto Consulplan - 2023 - MPE-BA - Analista Técnico – Análise de Sistemas |
Q2100916
Segurança da Informação
Considere responsável pela segurança da informação do
Ministério Público da Bahia. O termo “segurança” abarca as
políticas, os procedimentos e as medidas técnicas empregadas para impedir acesso não autorizado, alteração, roubo ou
danos físicos a sistemas de informação. Sabemos que as vulnerabilidades estão presentes a cada acesso, aplicação ou
troca de informações. A figura a ilustra as ameaças mais comuns contra sistemas de informação contemporâneos:
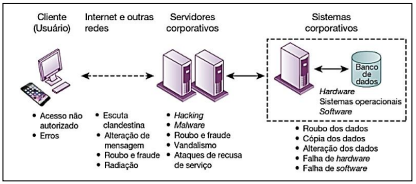
Vulnerabilidades e desafios de segurança contemporâneos.
(Laudon, 2023, p. 295.)
Considerando tais ameaças, marque V para as afirmativas verdadeiras e F para as falsas.
( ) Worms: são programas de computador independentes que se copiam de um computador para outros em uma rede.
( ) SQL injection: tiram proveito das vulnerabilidades nas aplicações da web mal codificadas para introduzir código de programa malicioso nos sistemas e redes corporativos.
( ) Ransomware: tenta extorquir dinheiro dos usuários; para isso, assume o controle de computadores, bloqueando o acesso a arquivos ou exibindo mensagens pop-up incômodas.
( ) Spoofing: é um tipo de programa espião que monitora as informações transmitidas por uma rede
( ) Sniffer: ocorre quando alguém finge ser um contato ou uma marca em quem você confia para acessar informações pessoais sensíveis. Também pode envolver o redirecionamento de um link para um endereço diferente do desejado, estando o site espúrio “disfarçado” como o destino pretendido.
A sequência está correta em
Ano: 2023
Banca:
FUNDATEC
Órgão:
Prefeitura de Farroupilha - RS
Prova:
FUNDATEC - 2023 - Prefeitura de Farroupilha - RS - Auxiliar Técnico - Técnico em Informática |
Q2095862
Segurança da Informação
Qual das seguintes alternativas sobre códigos maliciosos (malwares) e técnicas
de segurança está correta?
Ano: 2023
Banca:
FEPESE
Órgão:
Prefeitura de Balneário Camboriú - SC
Prova:
FEPESE - 2023 - Prefeitura de Balneário Camboriú - SC - Especialista em Segurança da Informação |
Q2085479
Segurança da Informação
Analise as afirmativas abaixo no contexto da
segurança da informação e cyber segurança, sobre o
ping of death ou pingo da morte.
1. É um tipo de ataque DoS.
2. Trabalha sobre ICMP.
3. Sua prevenção requer um antivírus atualizado.
Assinale a alternativa que indica todas as afirmativas
corretas.
Ano: 2023
Banca:
FEPESE
Órgão:
Prefeitura de Balneário Camboriú - SC
Prova:
FEPESE - 2023 - Prefeitura de Balneário Camboriú - SC - Especialista em Segurança da Informação |
Q2085473
Segurança da Informação
Qual a técnica mais empregada por ataques de
phishing no que diz respeito ao atacante fingir ser
quem não é, personificando uma fonte confiável?
Ano: 2023
Banca:
Instituto Consulplan
Órgão:
SEGER-ES
Prova:
Instituto Consulplan - 2023 - SEGER-ES - Analista do Executivo - Tecnologia da Informação |
Q2085008
Segurança da Informação
Um ataque de exploração de vulnerabilidades ocorre quando
um atacante, utilizando-se de uma vulnerabilidade, tenta executar ações maliciosas, como invadir um sistema, acessar informações confidenciais, disparar ataques contra outros computadores, ou tornar um serviço inacessível. Considerando os
ataques de exploração de vulnerabilidades, relacione adequadamente as colunas a seguir.
1. Falsificação de e-mail. 2. Interceptação de tráfego. 3. Varredura em redes. 4. Força bruta. 5. Negação de serviço.
( ) Inspeciona os dados trafegados em redes de computadores, por meio do uso de programas específicos chamados de sniffers.
( ) O atacante utiliza um computador para tirar de operação um serviço, um computador, ou uma rede conectada à internet.
( ) Efetua buscas minuciosas em redes, com o objetivo de identificar computadores ativos e coletar informações sobre eles como, por exemplo, serviços disponibilizados e programas instalados.
( ) Altera campos do cabeçalho de um e-mail, de forma a aparentar que ele foi enviado de uma determinada origem quando, na verdade, foi enviado de outra.
( ) Adivinha, por tentativa e erro, um nome de usuário e senha e, assim, executa processos e acessa sites, computadores e serviços com os mesmos privilégios deste usuário.
A sequência está correta em
Ano: 2023
Banca:
Instituto Consulplan
Órgão:
MPE-MG
Prova:
Instituto Consulplan - 2023 - MPE-MG - Analista do Ministério Público - Tecnologia da Informação: Segurança de TI |
Q2081345
Segurança da Informação
Ataque do dia zero (zero-day attack) é um tipo de ataque
que explora falhas de segurança de softwares da qual o fornecedor ou desenvolvedor pode não estar ciente. Sobre
ataque do dia zero, marque V paras as afirmativas verdadeiras e F para as falsas.
( ) O ataque geralmente ocorre entre o momento em que a vulnerabilidade é encontrada e explorada pela primeira vez e o momento em que os desenvolvedores do software lançam a solução necessária para combater a exploração. Esse intervalo é chamado de janela de vulnerabilidade.
( ) Diferentes controles de acesso, incluindo LANs virtuais e firewalls, não podem fornecer proteção contra esse tipo de ataque.
( ) A solução para corrigir o software violado pelo ataque é conhecido como patch de software.
A sequência está correta em

 Conheça nossos planos