Questões de Concurso
Nível superior
Foram encontradas 2.021.212 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Em 2019, o Instituto Federal do Piauí decidiu migrar suas principais aplicações, como o sítio institucional, o sistema de controle acadêmico e o diretório de usuários, para uma nuvem pública em virtude de problemas físicos, elétricos e operacionais no datacenter local. A equipe da Diretoria de Tecnologia da Informação (DTI) contratou um provedor de nuvem pública que ficou responsável pela infraestrutura física, pela virtualização e pelo hardware subjacente. A equipe técnica do IFPI, por sua vez, ficou responsável pela administração dos sistemas operacionais das máquinas virtuais, pela instalação e configuração dos sistemas gerenciadores de banco de dados (SGBDs) e pela manutenção das aplicações utilizadas pela instituição.
Considerando os modelos de serviço de Computação em Nuvem, a solução utilizada caracteriza-se como:
A Lei Geral de Proteção de Dados (LGPD), Lei nº. 13.709/2018, dispõe sobre o tratamento de dados pessoais por pessoa natural ou jurídica, de direito público ou privado. O Instituto Federal do Piauí deve observar princípios e definições legais da referida lei, pois lida diariamente com dados de estudantes, servidores e público externo.
Considerando as definições do art. 5º da LGPD, assinale a alternativa que correlaciona CORRETAMENTE o conceito à sua definição legal.
O setor de TI do campus de Barras do Instituto Federal precisa segmentar a rede sem fio do campus em 4 sub-redes de tamanhos diferentes, a partir do bloco 10.22.0.0/24, utilizando VLSM (Variable Length Subnet Mask), de modo a otimizar o uso de endereços IP, conforme a necessidade de dispositivos sem fio de cada sub-rede, apresentada na tabela abaixo:
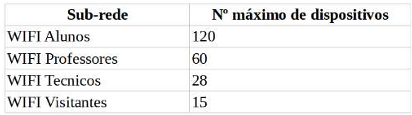
Após a definição do endereçamento, cada sub-rede deve ser conectada a uma interface distinta do firewall, que atuará como default gateway de todos os dispositivos. Por padrão da instituição, o primeiro endereço IP utilizável de cada sub-rede deve ser atribuído à interface correspondente do firewall, que atuará como gateway padrão dos dispositivos dessa sub-rede.
Considere que os blocos devem ser alocados utilizando VLSM do maior para o menor, de modo a evitar desperdício de endereços e sobreposição de sub-redes, garantindo que cada sub-rede suporte integralmente a quantidade máxima de dispositivos especificada.
Assinale a alternativa que apresenta CORRETAMENTE os blocos de rede (com seus respectivos prefixos CIDR) e os endereços de gateway a serem configurados no firewall para cada sub-rede.
Um Analista de TI precisa implantar três serviços de rede em uma empresa:
Servidor de diretório da Microsoft (Active Directory) rodando em uma máquina Windows Server.
Cinco microsserviços Linux (Nginx) independentes, com foco em alto desempenho e inicialização (boot) rápido.
Servidor de nome de domínio Linux (Bind), que exige isolamento de segurança mais robusto com kernel próprio, independente do sistema operacional hospedeiro.
Para isso, o analista decidiu usar o sistema de virtualização de servidores Proxmox Virtual Environment (Proxmox VE) 9.x.
Considerando as diferenças entre virtualização por contêineres (LXC) e por máquinas virtuais completas (KVM), assinale a alternativa que apresenta a estratégia de virtualização mais eficiente dentre as que atendem a todos os requisitos de compatibilidade, desempenho e isolamento descritos para cada serviço.
Uma rede de supermercados decidiu implantar um sistema de telefonia IP (VoIP) integrado entre suas diversas unidades, utilizando o protocolo SIP (Session Initiation Protocol) para a sinalização das chamadas entre os ramais e para o estabelecimento de troncos (SIP Trunk) entre as unidades.
A respeito do protocolo SIP, analise os itens a seguir.
I. O protocolo SIP atua na camada de aplicação do modelo TCP/IP.
II. O protocolo SIP é responsável também pelo transporte de áudio durante as ligações.
III. A porta padrão utilizada para sinalização nos troncos SIP (SIP Trunk) sem criptografia é a 5060.
IV. Mensagem do tipo INVITE inicia uma sessão ou chamada de comunicação entre dois terminais SIP, sendo seu sucesso confirmado por meio de uma resposta 200 OK, embora a sessão somente se estabeleça de fato após o envio do ACK correspondente.
Assinale a alternativa que apresenta apenas os itens CORRETOS
Com a inauguração dos novos campi do Instituto Federal do Piauí (IFPI), a exemplo do campus de Altos, a equipe de redes do IFPI precisa interligar permanentemente a rede local do novo campus à rede da reitoria. O objetivo é permitir que os usuários da rede sem fio se autentiquem de forma transparente no servidor central (Active Directory integrado a um serviço RADIUS) hospedado na reitoria, garantindo também que o tráfego entre as unidades seja transmitido de forma criptografada pela Internet.
Com base nesse cenário, assinale a alternativa que apresenta CORRETAMENTE a solução que atende a todos os requisitos apresentados.
Acerca do protocolo IPsec (IP security), frequentemente utilizado em conexões VPN, assinale a alternativa FALSA:
(TANENBAUM, Andrew S.; WETHERALL, David J. Redes de computadores. 6. ed. São Paulo: Pearson Prentice Hall, 2021. p. 524.
KENT, S.; SEO, K. RFC 4301: Security Architecture for the Internet Protocol. Fremont: IETF, dez. 2005. Disponível em: https://www.rfc-editor.org/rfc/rfc4301. Acessado em: 11/09/2026.)
Durante a disciplina de Redes de Computadores, o professor apresentou aos alunos o modelo TCP/IP e destacou a importância de identificar corretamente a camada à qual pertence cada protocolo. Nesse modelo, os protocolos da camada de aplicação são essenciais para prover serviços aos usuários, como correio eletrônico, transmissão de arquivos e sincronização de horário.
Assinale a alternativa que apresenta APENAS protocolos da camada de aplicação:
Após a tradução, o pacote é encaminhado sucessivamente pelos roteadores R1 e R2 até alcançar o Host B. Considere que:
- O endereço IP público utilizado no SNAT está associado à interface externa do firewall conectada ao roteador R1;
- Todos os enlaces da topologia utilizam tecnologia Ethernet;
- Não ocorre qualquer outra tradução de endereços (NAT) após o firewall;
- Os roteadores operam normalmente realizando encaminhamento IP entre redes distintas;
- O Host B encontra-se na rede diretamente conectada à interface de saída de R2.
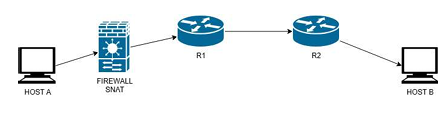
Figura 1: Topologia de rede ilustrando a comunicação entre o Host A e o Host B através de um firewall com SNAT e dos roteadores R1 e R2. Elaborado pelo autor.
Com base no comportamento dos endereços MAC (camada de enlace) e dos endereços IP (camada de rede), durante o encaminhamento do tráfego, assinale a alternativa CORRETA.
( ) O IPsec pode operar em dois modos: no modo de transporte, o cabeçalho IP original é preservado e não se cria novo cabeçalho IP; no modo túnel, o pacote IP original é integralmente encapsulado como carga útil de um novo pacote, dotado de novo cabeçalho IP.
( ) O OpenVPN, em sua implementação tradicional, é executado em espaço de usuário e estabelece o túnel por meio de interfaces virtuais do tipo TUN ou TAP, ao passo que o IPsec é normalmente implementado na própria pilha de protocolos do sistema operacional.
( ) No IPsec, o protocolo AH (Authentication Header) provê confidencialidade ao cifrar a carga útil do pacote, ao passo que o protocolo ESP (Encapsulating Security Payload) limita-se a assegurar a integridade e a autenticidade da origem dos dados.
( ) O IPsec atua na camada de rede, ao passo que o OpenVPN vale-se de TLS/SSL para a autenticação das extremidades e a negociação de chaves, sendo transportado sobre UDP ou TCP.
I. As VLANs permitem segmentar logicamente domínios de broadcast dentro de um mesmo switch físico, sem exigir a instalação de switches físicos adicionais para cada departamento.
II. O padrão IEEE 802.1Q insere um campo de identificação de VLAN (VLAN ID) no quadro Ethernet, permitindo que um mesmo enlace físico configurado como trunk transporte o tráfego de múltiplas VLANs simultaneamente.
III. Por padrão, duas VLANs distintas podem trocar tráfego diretamente na camada de enlace, sem que seja necessário nenhum dispositivo ou recurso de camada 3 (como um roteador ou um switch com roteamento inter-VLAN).
IV. Uma mesma VLAN pode abranger portas localizadas em switches fisicamente distintos, desde que esses switches estejam interligados por um enlace trunk que preserve as marcações (tags) definidas pelo IEEE 802.1Q.
Assinale a alternativa que contém todas as afirmativas CORRETAS.
Considere as seguintes arquiteturas de armazenamento, identificadas pelas letras A, B e C:
A) DAS (Direct-Attached Storage)
B) NAS (Network-Attached Storage)
C) SAN (Storage Area Network)
Considere também as características a seguir, identificadas pelos números 1 a 5. Atenção: nem todas as características correspondem necessariamente a uma das arquiteturas apresentadas.
1) Modelo em que os dados são armazenados como objetos identificados por chave única e acompanhados de metadados próprios, em espaço de nomes plano, sem hierarquia de diretórios, com acesso realizado por interface de programação sobre HTTP.
2) Equipamento que disponibiliza sistemas de arquivos a múltiplos clientes por meio de protocolos como NFS ou SMB, mantendo sob sua própria responsabilidade o gerenciamento do sistema de arquivos, de modo que o cliente manipula arquivos e diretórios.
3) Abordagem na qual as funções de provisionamento, replicação e aplicação de políticas são executadas por uma camada de software desacoplada do equipamento, o que permite empregar hardware padronizado de mercado.
4) Dispositivo de armazenamento dedicado exclusivamente a um único servidor, acessado por meio de interfaces locais como SATA, SAS ou NVMe, sem envolver qualquer protocolo de rede para a transferência dos dados.
5) Infraestrutura que disponibiliza a diversos servidores volumes acessados em nível de bloco, reconhecidos pelos respectivos sistemas operacionais como se fossem discos locais, valendo-se de protocolos como Fibre Channel ou iSCSI.
Assinale a alternativa que apresenta a associação CORRETA entre cada arquitetura (letra) e sua característica principal (número).
I. Na abordagem baseada em ativos, a identificação de riscos compreende o reconhecimento dos ativos, das ameaças a que estão sujeitos, das vulnerabilidades que podem ser exploradas e das consequências para a organização.
II. A análise de riscos tem por objetivo compreender a natureza do risco e determinar seu nível, combinando a probabilidade de ocorrência e as consequências potenciais para a organização.
III. A avaliação de riscos consiste em comparar os resultados da análise de riscos com os critérios de risco estabelecidos, entre eles, os critérios de aceitação do risco, a fim de decidir sobre a necessidade e a prioridade do tratamento.
IV. Entre as opções de tratamento de riscos admitidas estão a alteração da probabilidade ou das consequências mediante a implementação de controles, a retenção do risco por decisão informada, a ação de evitar o risco pela não realização ou interrupção da atividade que o origina e o compartilhamento do risco com terceiros.
V. O compartilhamento do risco, mediante contratação de seguro ou terceirização da atividade, transfere ao terceiro a responsabilidade da organização pelo risco, de modo que esta deixa de responder por suas consequências.
Assinale a alternativa que contém todas as afirmativas CORRETAS
Leia o enunciado com atenção e assinale a alternativa CORRETA.
Um administrador de sistemas Linux precisa conceder a um script de backup (backup.sh) permissão de leitura, escrita e execução para o proprietário, permissão de leitura e execução para o grupo, e nenhuma permissão para outros usuários.
Considerando a notação octal de permissões utilizada pelo comando chmod, qual comando abaixo atende exatamente a essa exigência?

 Conheça nossos planos