Questões de Concurso
Para cnmp
Foram encontradas 1.253 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499993
Banco de Dados
Em um sistema de bancos de dados, o mecanismo de fail-over corresponde, especificamente, a
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499992
Segurança da Informação
Uma das formas de se implementar a segurança em um sistema de bancos de dados é por meio da criptografia de dados, em que um dos mecanismos utilizados consiste na criptografia de chave pública, que apresenta a característica de que
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499991
Legislação dos TRFs, STJ, STF e CNJ
A Resolução Conjunta CNJ/CNMP no 3 de 2013, em seu Capítulo I, estabelece:
Art. 1o Fica instituído o Modelo Nacional de Interoperabilidade do Poder Judiciário e do Ministério Público (MNI), visando propiciar plena interoperabilidade entre os sistemas do Poder Judiciário, do Ministério Público e das demais instituições e órgãos componentes do Sistema de Justiça.
§ 2o Os órgãos e ....I... poderão utilizar o MNI independentemente de adesão ao acordo de cooperação técnica 58/2009, sem prejuízo de tal adesão, caso acordem com o CNJ.
Art. 3o Os órgãos previstos no art. 2o dessa Resolução, deverão encaminhar ao Conselho Nacional de Justiça e ao Conselho Nacional do Ministério Público, respectivamente:
I. em ...II... , cronograma de atividades para o cumprimento desta Resolução;
II. a cada ...III..., informações atualizadas sobre o cumprimento do cronograma apresentado.
Preenche, correta e respectivamente, as lacunas:
Art. 1o Fica instituído o Modelo Nacional de Interoperabilidade do Poder Judiciário e do Ministério Público (MNI), visando propiciar plena interoperabilidade entre os sistemas do Poder Judiciário, do Ministério Público e das demais instituições e órgãos componentes do Sistema de Justiça.
§ 2o Os órgãos e ....I... poderão utilizar o MNI independentemente de adesão ao acordo de cooperação técnica 58/2009, sem prejuízo de tal adesão, caso acordem com o CNJ.
Art. 3o Os órgãos previstos no art. 2o dessa Resolução, deverão encaminhar ao Conselho Nacional de Justiça e ao Conselho Nacional do Ministério Público, respectivamente:
I. em ...II... , cronograma de atividades para o cumprimento desta Resolução;
II. a cada ...III..., informações atualizadas sobre o cumprimento do cronograma apresentado.
Preenche, correta e respectivamente, as lacunas:
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499990
Governança de TI
Dentre os principais objetivos do PDTI - Plano Diretor de Tecnologia da Informação do CNMP estão:
I. Demonstrar o papel chave que a TI tem a desempenhar para o sucesso da instituição, por meio dos serviços prestados para o governo federal.
II. Estabelecer parâmetros que viabilizem as decisões relativas à gestão de serviços e recursos de TI da organização em alinhamento com as diretrizes do CNMP.
III. Dar visibilidade para a organização da lógica de atuação da área de TI e do seu valor agregado para a organização.
IV. Apontar as ações de Auditoria de TI para enfrentar os principais desafios da organização.
Está correto o que se afirma APENAS em
I. Demonstrar o papel chave que a TI tem a desempenhar para o sucesso da instituição, por meio dos serviços prestados para o governo federal.
II. Estabelecer parâmetros que viabilizem as decisões relativas à gestão de serviços e recursos de TI da organização em alinhamento com as diretrizes do CNMP.
III. Dar visibilidade para a organização da lógica de atuação da área de TI e do seu valor agregado para a organização.
IV. Apontar as ações de Auditoria de TI para enfrentar os principais desafios da organização.
Está correto o que se afirma APENAS em
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499989
Governança de TI
A ITIL v3 atualizada em 2011 estabelece que
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499988
Governança de TI
Considere as seguintes definições estabelecidas no COBIT 5:
I. Garantia de que as necessidades, condições e opções das Partes Interessadas sejam avaliadas a fim de determinar objetivos corporativos acordados e equilibrados, definindo a direção através de priorizações e tomadas de decisão, e monitorando o desempenho e a conformidade com a direção e os objetivos estabelecidos.
II. Responsável pelo planejamento, desenvolvimento, execução e monitoramento das atividades em consonância com a direção definida pelo órgão de governança a fim de atingir os objetivos corporativos.
III. Recursos organizacionais da governança, tais como modelos, princípios, processos e práticas, por meio dos quais a ação é orientada e os objetivos podem ser alcançados. Também incluem os recursos da organização - por exemplo, capacidades do serviço (infraestrutura de TI, aplicativos, etc.), pessoas e informações. Sua falta poderá afetar a capacidade da organização na criação de valor. Devido à sua importância, o COBIT 5 inclui uma forma única de olhar e lidar com eles.
Estão, correta e respectivamente, definidos em I, II e III:
I. Garantia de que as necessidades, condições e opções das Partes Interessadas sejam avaliadas a fim de determinar objetivos corporativos acordados e equilibrados, definindo a direção através de priorizações e tomadas de decisão, e monitorando o desempenho e a conformidade com a direção e os objetivos estabelecidos.
II. Responsável pelo planejamento, desenvolvimento, execução e monitoramento das atividades em consonância com a direção definida pelo órgão de governança a fim de atingir os objetivos corporativos.
III. Recursos organizacionais da governança, tais como modelos, princípios, processos e práticas, por meio dos quais a ação é orientada e os objetivos podem ser alcançados. Também incluem os recursos da organização - por exemplo, capacidades do serviço (infraestrutura de TI, aplicativos, etc.), pessoas e informações. Sua falta poderá afetar a capacidade da organização na criação de valor. Devido à sua importância, o COBIT 5 inclui uma forma única de olhar e lidar com eles.
Estão, correta e respectivamente, definidos em I, II e III:
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499987
Governança de TI
O COBIT 5 baseia-se em cinco princípios básicos para governança e gestão de TI da organização, que são:
1o Princípio: Atender às Necessidades das Partes Interessadas
2o Princípio: Cobrir a Organização de Ponta a Ponta
3o Princípio: ......
4o Princípio: ......
5o Princípio: Distinguir a Governança da Gestão
Preenche, correta e respectivamente, as lacunas referentes aos 3o e 4o Princípios:
1o Princípio: Atender às Necessidades das Partes Interessadas
2o Princípio: Cobrir a Organização de Ponta a Ponta
3o Princípio: ......
4o Princípio: ......
5o Princípio: Distinguir a Governança da Gestão
Preenche, correta e respectivamente, as lacunas referentes aos 3o e 4o Princípios:
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499986
Redes de Computadores
Considere a seguinte tabela de Níveis de log do OpenLDAP:
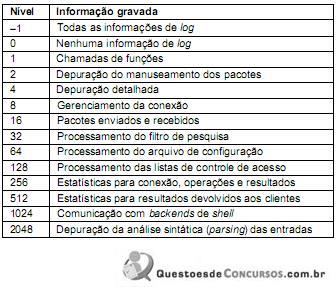
Para guardar informações relacionadas ao gerenciamento da conexão, processamento do filtro de pesquisa e estatísticas para conexão, operações e resultados, deve-se configurar o nível de log
Para guardar informações relacionadas ao gerenciamento da conexão, processamento do filtro de pesquisa e estatísticas para conexão, operações e resultados, deve-se configurar o nível de log
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499985
Redes de Computadores
O arquivo de configuração do serviço de diretório da suíte OpenLDAP é o ...... . Esse arquivo possui vários parâmetros que configuram desde a execução do serviço até o backend de banco de dados que será utilizado, assim como os índices que devem ser gerados para agilizar as buscas e também a senha de administração para acessar o diretório.
Preenche, correta e respectivamente, a lacuna:
Preenche, correta e respectivamente, a lacuna:
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499984
Noções de Informática
No MS-Windows 7 (Home Basic), são guias (abas) disponíveis na janela do Gerenciador de Tarefas do Windows, dentre outras
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499983
Sistemas Operacionais
O comando ps do Linux permite parâmetros (ou opções) para mostrar:
I. os processos criados por você e de outros usuários do sistema.
II. o nome de usuário que iniciou o processo e hora em que o processo foi iniciado.
III. as variáveis de ambiente no momento da inicialização do processo.
IV. a árvore de execução de comandos (comandos que são chamados por outros comandos).
Para realizar o que descrevem os itens I, II, III e IV são utilizados, correta e respectivamente, os parâmetros
I. os processos criados por você e de outros usuários do sistema.
II. o nome de usuário que iniciou o processo e hora em que o processo foi iniciado.
III. as variáveis de ambiente no momento da inicialização do processo.
IV. a árvore de execução de comandos (comandos que são chamados por outros comandos).
Para realizar o que descrevem os itens I, II, III e IV são utilizados, correta e respectivamente, os parâmetros
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q499982
Programação
Considere a JCL do Sistema Operacional zOS que possui um layout específico para sua programação e que deve ser respeitado durante toda a sua codificação.
Nesse layout as colunas de 03 a 09 devem conter
Nesse layout as colunas de 03 a 09 devem conter
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Desenvolvimento de Sistemas |
Q486765
Segurança da Informação
A Norma ISO/IEC 27002:2005, na seção relativa à Segurança em Recursos Humanos, estabelece que:
Antes de realizar a contratação de um funcionário ou mesmo de fornecedores e terceiros, é importante que cada um deles entenda suas responsabilidades e esteja de acordo com o papel que desempenhará. Portanto, as ...... e os termos e condições de contratação devem ser explícitos, especialmente no que tange às responsabilidades de segurança da informação. É importante também que quaisquer candidatos sejam devidamente analisados, principalmente se forem lidar com informações de caráter sigiloso. A intenção aqui é mitigar o risco de roubo, fraude ou mau uso dos recursos.
Corresponde corretamente à lacuna:
Antes de realizar a contratação de um funcionário ou mesmo de fornecedores e terceiros, é importante que cada um deles entenda suas responsabilidades e esteja de acordo com o papel que desempenhará. Portanto, as ...... e os termos e condições de contratação devem ser explícitos, especialmente no que tange às responsabilidades de segurança da informação. É importante também que quaisquer candidatos sejam devidamente analisados, principalmente se forem lidar com informações de caráter sigiloso. A intenção aqui é mitigar o risco de roubo, fraude ou mau uso dos recursos.
Corresponde corretamente à lacuna:
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Desenvolvimento de Sistemas |
Q486764
Segurança da Informação
Considere a NBR ISO/IEC 27001:2006 e a seguinte estrutura:
5 Responsabilidades da direção 5.2 Gestão de recursos 5.2.1 Provisão de recursos
NÃO se trata de um item estabelecido no nível 5.2.1 Provisão de recursos:
5 Responsabilidades da direção 5.2 Gestão de recursos 5.2.1 Provisão de recursos
NÃO se trata de um item estabelecido no nível 5.2.1 Provisão de recursos:
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Desenvolvimento de Sistemas |
Q486763
Governança de TI
O propósito do estágio Estratégia de Serviço no ciclo de vida do serviço da ITIL v3, atualizada em 2011, é
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Desenvolvimento de Sistemas |
Q486762
Governança de TI
O COBIT 5 estabelece que as organizações têm muitas partes interessadas e “criar valor” pode significar coisas diferentes e, por vezes, conflitantes para cada uma delas. Governança está relacionada com negociar e decidir entre os interesses de valor das diferentes partes interessadas. Por consequência, o sistema de governança deve considerar todas as partes interessadas ao tomar decisões sobre a avaliação. Com respeito ao enunciado acima, considere a seguinte figura do COBIT 5:
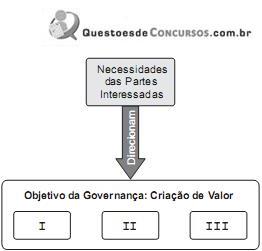
Na figura acima, I, II e III representam o que o COBIT 5 estabelece com respeito à criação de valor para as partes interessadas. Trata-se de
Na figura acima, I, II e III representam o que o COBIT 5 estabelece com respeito à criação de valor para as partes interessadas. Trata-se de
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Desenvolvimento de Sistemas |
Q486761
Gerência de Projetos
Na gestão de riscos, o método Delphi é usado para
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Desenvolvimento de Sistemas |
Q486760
Governança de TI
Os argumentos pró e contra a terceirização de serviços de TI estão, correta e respectivamente, relacionados em:
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Desenvolvimento de Sistemas |
Q486759
Arquitetura de Software
Considere o Modelo Nacional de Interoperabilidade - MNI do Poder Judiciário e do Ministério Público. De acordo com o estabelecido nesse modelo:
- Os documentos e artefatos do MNI serão mantidos e atualizados permanentemente, conforme necessário, pelo ...I... .
- Os órgãos do Poder Judiciário e do Ministério Público terão o prazo de ....II... para implementar o MNI nos sistemas de tramitação e controle processual judicial hoje em utilização.
- Na hipótese de utilização de vários sistemas de tramitação e controle processual judicial, o tribunal poderá escolher um ou mais sistemas que serão mantidos em uso. Os demais deverão ser descontinuados no prazo máximo de ...II.... .
As lacunas correspondem, correta e respectivamente, ao que consta em:
- Os documentos e artefatos do MNI serão mantidos e atualizados permanentemente, conforme necessário, pelo ...I... .
- Os órgãos do Poder Judiciário e do Ministério Público terão o prazo de ....II... para implementar o MNI nos sistemas de tramitação e controle processual judicial hoje em utilização.
- Na hipótese de utilização de vários sistemas de tramitação e controle processual judicial, o tribunal poderá escolher um ou mais sistemas que serão mantidos em uso. Os demais deverão ser descontinuados no prazo máximo de ...II.... .
As lacunas correspondem, correta e respectivamente, ao que consta em:
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Desenvolvimento de Sistemas |
Q486758
Segurança da Informação
A segregação de funções é um método para redução do risco de mau uso acidental ou deliberado dos sistemas. Convém que a separação da administração ou execução de certas funções ou áreas de responsabilidade seja considerada, a fim de reduzir oportunidades para modificação não autorizada ou mau uso das informações ou dos serviços.
Desta forma, recomenda-se que:
I. O início de um evento seja separado de sua autorização.
II. Sejam segregadas atividades que requeiram cumplicidade para a concretização de uma fraude como, por exemplo, a emissão de um pedido de compra e a confirmação do recebimento da compra.
III. Na possibilidade de ocorrência de conluios, sejam planejados controles de tal modo que somente uma pessoa esteja envolvida, diminuindo dessa forma a possibilidade de conspirações.
Está correto o que se recomenda APENAS em
Desta forma, recomenda-se que:
I. O início de um evento seja separado de sua autorização.
II. Sejam segregadas atividades que requeiram cumplicidade para a concretização de uma fraude como, por exemplo, a emissão de um pedido de compra e a confirmação do recebimento da compra.
III. Na possibilidade de ocorrência de conluios, sejam planejados controles de tal modo que somente uma pessoa esteja envolvida, diminuindo dessa forma a possibilidade de conspirações.
Está correto o que se recomenda APENAS em

 Conheça nossos planos