Questões de Concurso Sobre segurança da informação
Foram encontradas 15.016 questões


Ano: 2026
Banca:
FEPESE
Órgão:
Prefeitura de Itajaí - SC
Provas:
FEPESE - 2026 - Prefeitura de Itajaí - SC - Agente de Atividades Administrativas
|
FEPESE - 2026 - Prefeitura de Itajaí - SC - Assistente Técnico Ambiental |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Técnico em Contabilidade |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Técnico em Atividade de Engenharia (Topógrafo) |
Q4285276
Segurança da Informação
Identifique abaixo as afirmativas verdadeiras ( V )
e falsas ( F ) sobre a prevenção a fraudes digitais e os
cuidados no uso de senhas.
( ) O phishing é uma técnica de fraude em que criminosos se passam por pessoas, empresas ou instituições confiáveis para induzir a vítima a fornecer informações confidenciais ou realizar ações que comprometam sua segurança.
( ) A autenticação de dois fatores (2FA) adiciona uma camada extra de segurança ao exigir, além da senha, uma segunda forma de verificação baseada em um fator diferente de autenticação.
( ) A utilização de uma senha longa e exclusiva para cada sistema é recomendável, porém, em ambientes corporativos protegidos por autenticação de dois fatores, o reaproveitamento da mesma senha em diferentes serviços internos é considerado uma prática aceitável.
( ) O compartilhamento de senhas entre servidores do mesmo setor pode ser admitido quando houver necessidade de garantir a continuidade do serviço e o acesso ocorrer exclusivamente em equipamentos institucionais.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
Ano: 2026
Banca:
FEPESE
Órgão:
Prefeitura de Itajaí - SC
Provas:
FEPESE - 2026 - Prefeitura de Itajaí - SC - Analista Ambiental
|
FEPESE - 2026 - Prefeitura de Itajaí - SC - Assistente Social |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Fiscal de Relação de Consumo |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Arquiteto |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Contador |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Engenheiro Civil |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Psicólogo |
Q4285047
Segurança da Informação
O uso ético e responsável da tecnologia é fundamental no serviço público.
Analise as afirmativas abaixo sobre comportamento digital e integridade no uso de sistemas.
1. Em situações excepcionais, como férias ou afastamentos programados, o compartilhamento temporário de credenciais de acesso entre servidores pode ser adotado para assegurar a continuidade dos serviços, desde que haja autorização da chefia imediata.
2. A utilização de equipamentos e redes corporativas para acessar, armazenar ou disseminar conteúdo impróprio ou ilegal constitui violação ética e pode acarretar sanções disciplinares.
3. O servidor público deve utilizar os sistemas de informação exclusivamente para o desempenho de suas atribuições legais, abstendo-se de acessá-los para fins particulares.
4. Dados pessoais obtidos em sistemas institucionais podem ser utilizados para atividades de ensino ou pesquisa, desde que não haja divulgação pública das informações coletadas.
5. A responsabilidade no tratamento de informações inclui o dever de bloquear a estação de trabalho ao se ausentar temporariamente da mesa, prevenindo acessos indevidos.
Assinale a alternativa que indica todas as afirmativas corretas.
Ano: 2026
Banca:
FEPESE
Órgão:
Prefeitura de Itajaí - SC
Provas:
FEPESE - 2026 - Prefeitura de Itajaí - SC - Analista Ambiental
|
FEPESE - 2026 - Prefeitura de Itajaí - SC - Assistente Social |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Fiscal de Relação de Consumo |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Arquiteto |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Contador |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Engenheiro Civil |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Psicólogo |
Q4285046
Segurança da Informação
Os mecanismos de segurança da informação são
essenciais para proteger os dados no ambiente digital.
Relacione os conceitos de segurança na Coluna 1 com suas respectivas definições na Coluna 2.
Coluna 1 Conceitos
1. Autenticação
2. Criptografia
3. Backup
4. Firewall
Coluna 2 Definições
( ) Processo de conversão de dados legíveis em um formato codificado, que só pode ser lido ou processado após ser decodificado com uma chave específica.
( ) Sistema de segurança de rede que monitora e controla o tráfego de entrada e saída com base em regras de segurança predeterminadas.
( ) Processo de verificação da identidade de um usuário, dispositivo ou sistema, geralmente realizado por meio de senhas, biometria ou tokens.
( ) Cópia de segurança de dados ou sistemas, criada com o objetivo de permitir a recuperação das informações em caso de perda, corrupção ou exclusão acidental.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
Ano: 2026
Banca:
FEPESE
Órgão:
Prefeitura de Itajaí - SC
Provas:
FEPESE - 2026 - Prefeitura de Itajaí - SC - Analista Ambiental
|
FEPESE - 2026 - Prefeitura de Itajaí - SC - Assistente Social |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Fiscal de Relação de Consumo |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Arquiteto |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Contador |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Engenheiro Civil |
FEPESE - 2026 - Prefeitura de Itajaí - SC - Psicólogo |
Q4285045
Segurança da Informação
A segurança da informação baseia-se em princípios fundamentais para garantir a proteção dos dados.
Analise as afirmativas abaixo sobre os mecanismos de segurança e os princípios de confiabilidade, integridade e disponibilidade.
1. A criptografia é um mecanismo que garante a confidencialidade, transformando informações legíveis em um formato ininteligível para usuários não autorizados.
2. A assinatura digital é utilizada para garantir a integridade e a autenticidade de um documento, assegurando que ele não foi alterado e confirmando a identidade do signatário.
3. A disponibilidade da informação pode ser comprometida pela adoção de mecanismos de autenticação excessivamente restritivos, razão pela qual sistemas críticos normalmente dispensam autenticação em situações de alta demanda.
4. O controle de acesso tem como principal finalidade registrar todas as alterações realizadas em um sistema, sendo a restrição de permissões uma função exclusiva dos mecanismos de auditoria.
5. O princípio da integridade assegura que a informação seja mantida exata e completa, protegendo-a contra modificações acidentais ou maliciosas.
Assinale a alternativa que indica todas as afirmativas corretas.
Ano: 2026
Banca:
Avança SP
Órgão:
Prefeitura de Vargem Grande Paulista - SP
Provas:
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Arquiteto
|
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Engenheiro Ambiental |
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Farmacêutico |
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Engenheiro Civil |
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Fonoaudiólogo |
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Nutricionista |
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Bibliotecário |
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Educador em Saúde Pública |
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Terapeuta Ocupacional |
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Enfermeiro |
Avança SP - 2026 - Prefeitura de Vargem Grande Paulista - SP - Turismólogo |
Q4283181
Segurança da Informação
A navegação na internet envolve práticas que
contribuem para a proteção das contas e das
informações do usuário. Em relação à criação e
ao uso de senhas, assinale a alternativa
CORREТА:
Ano: 2026
Banca:
IGECS
Órgão:
Câmara de Arujá - SP
Prova:
IGECS - 2026 - Câmara de Arujá - SP - Auxiliar Administrativo |
Q4282708
Segurança da Informação
Texto associado
Para responder à questão de informática, considere que todos
os aplicativos e sistemas operacionais citados estão em português
do Brasil (quando disponível) e com suas configurações e
instalações padrões. Caso existam questões que versam sobre
fórmulas do Microsoft Excel, estas serão destacadas do texto
iniciando e terminando com aspas, que não fazem parte de sua
funcionalidade e devem ser desconsideradas para a resolução.
Ademais, caso citados, considere que a versão do Microsoft
Windows 11 é a 25H2 (build 26220.7653), que a versão do
Ubuntu Linux é a 25.10 e que a versão do Microsoft Office 365
é a 2602 (build 19711.20000).
Qual prática de segurança reduz a probabilidade de um
usuário cair em um ataque de phishing por e‑mail?
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Analista de Gestão - Administração - REAPLICAÇÃO |
Q4282406
Segurança da Informação
A área de gestão de pessoas de um Tribunal de Contas utiliza um
sistema que reúne informações funcionais necessárias a diferentes
atividades administrativas. Entre os dados disponíveis encontram-se:
• nome, lotação e cargo dos servidores;
• registros de frequência;
• informações utilizadas no processamento da folha de pagamento; e
• avaliações individuais de desempenho.
Em razão de uma reorganização interna, pretende-se conceder acesso ao sistema aos gestores das unidades. Para simplificar a administração dos usuários, foi proposta foi proposta a adoção de um mesmo perfil de acesso para todos os gestores, permitindo-lhes consultar integralmente os dados de qualquer servidor do Tribunal.
A área responsável rejeitou a proposta e definiu que cada gestor poderá consultar apenas as informações necessárias ao exercício de suas atribuições e referentes aos servidores sob sua gestão. Os demais acessos permanecerão restritos aos setores responsáveis pelos respectivos processos administrativos.
A decisão adotada protege diretamente a
Ano: 2026
Banca:
IGECS
Órgão:
Câmara de Arujá - SP
Prova:
IGECS - 2026 - Câmara de Arujá - SP - Analista Jurídico |
Q4282237
Segurança da Informação
Texto associado
Para responder à questão de informática, considere que todos
os aplicativos e sistemas operacionais citados estão em português
do Brasil (quando disponível) e com suas configurações e
instalações padrões. Caso existam questões que versam sobre
fórmulas do Microsoft Excel, estas serão destacadas do texto
iniciando e terminando com aspas, que não fazem parte de sua
funcionalidade e devem ser desconsideradas para a resolução.
Ademais, caso citados, considere que a versão do Microsoft
Windows 11 é a 25H2 (build 26220.7653), que a versão do
Ubuntu Linux é a 25.10 e que a versão do Microsoft Office 365
é a 2602 (build 19711.20000).
Ao preparar material com imagens e textos para publicação
online, qual prática de segurança é recomendada?
Ano: 2026
Banca:
IGECS
Órgão:
Câmara de Arujá - SP
Prova:
IGECS - 2026 - Câmara de Arujá - SP - Analista Jurídico |
Q4282235
Segurança da Informação
Texto associado
Para responder à questão de informática, considere que todos
os aplicativos e sistemas operacionais citados estão em português
do Brasil (quando disponível) e com suas configurações e
instalações padrões. Caso existam questões que versam sobre
fórmulas do Microsoft Excel, estas serão destacadas do texto
iniciando e terminando com aspas, que não fazem parte de sua
funcionalidade e devem ser desconsideradas para a resolução.
Ademais, caso citados, considere que a versão do Microsoft
Windows 11 é a 25H2 (build 26220.7653), que a versão do
Ubuntu Linux é a 25.10 e que a versão do Microsoft Office 365
é a 2602 (build 19711.20000).
Em termos de segurança de dispositivos USB, qual política
técnica reduz exposição a malware sem impedir uso
legítimo?
Ano: 2026
Banca:
IGECS
Órgão:
Câmara de Arujá - SP
Prova:
IGECS - 2026 - Câmara de Arujá - SP - Analista Jurídico |
Q4282234
Segurança da Informação
Texto associado
Para responder à questão de informática, considere que todos
os aplicativos e sistemas operacionais citados estão em português
do Brasil (quando disponível) e com suas configurações e
instalações padrões. Caso existam questões que versam sobre
fórmulas do Microsoft Excel, estas serão destacadas do texto
iniciando e terminando com aspas, que não fazem parte de sua
funcionalidade e devem ser desconsideradas para a resolução.
Ademais, caso citados, considere que a versão do Microsoft
Windows 11 é a 25H2 (build 26220.7653), que a versão do
Ubuntu Linux é a 25.10 e que a versão do Microsoft Office 365
é a 2602 (build 19711.20000).
Qual prática de backup local e remoto é mais adequada para
proteger dados contra perda por falha de hardware e/ou
ransomware?
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de Taperoá - BA
Provas:
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Assistente Social
|
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Biomédico |
Ápice Consultoria - 2026 - Prefeitura de Taperoá - BA - Psicólogo |
Q4281329
Segurança da Informação
Ransomware é um tipo de software malicioso
(malware) que pode impedir o acesso aos dados
de um computador ou rede por meio da
criptografia dos arquivos, exigindo o pagamento
de um resgate para sua liberação. Em relação às
medidas de segurança da informação para reduzir
os impactos desse tipo de ataque, assinale a
alternativa correta.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279893
Segurança da Informação
Em fiscalização sobre o ambiente de TI que sustenta a folha de
pagamento de um jurisdicionado, a equipe do TCE-PE constata que
os administradores do sistema conseguem editar e apagar os
registros de log das próprias ações e que os relógios dos servidores
da aplicação e do banco de dados apresentam defasagem de vários
minutos entre si.
Considerando as diretrizes da ABNT NBR ISO/IEC 27002:2022 para registro e monitoramento, é correto afirmar que
Considerando as diretrizes da ABNT NBR ISO/IEC 27002:2022 para registro e monitoramento, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279892
Segurança da Informação
Concluída a análise de riscos de segurança da informação de uma
autarquia estadual conforme a ABNT NBR ISO/IEC 27005, a direção
decide, quanto ao risco de perdas financeiras decorrentes de
interrupção prolongada do data center, contratar apólice de
seguro que cubra os prejuízos de eventual concretização do
evento, mantendo a operação como está.
Nos termos da norma, essa decisão corresponde à opção de tratamento de risco denominada
Nos termos da norma, essa decisão corresponde à opção de tratamento de risco denominada
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279891
Segurança da Informação
Ao planejar a aquisição de certificados digitais ICP-Brasil para seus
servidores públicos, a equipe de infraestrutura de um órgão
estadual discute as diferenças entre os certificados A1 e A3 e os
mecanismos utilizados para verificar a situação dos certificados
emitidos.
Nesse contexto, é correto afirmar que
Nesse contexto, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279890
Segurança da Informação
Para a troca segura de grandes volumes de documentos de
fiscalização com seus jurisdicionados, a equipe de infraestrutura
de um tribunal projeta uma solução criptográfica híbrida.
Sobre os mecanismos criptográficos envolvidos, é correto afirmar que
Sobre os mecanismos criptográficos envolvidos, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279888
Segurança da Informação
A política de controle de acesso de um órgão estadual passou a
exigir autenticação multifator (MFA) para o ingresso no sistema de
processo eletrônico. Na especificação técnica, a equipe de
segurança precisa indicar combinações de mecanismos que
efetivamente caracterizem o uso de múltiplos fatores.
Assinale a opção que apresenta uma combinação caracterizadora de autenticação multifator.
Assinale a opção que apresenta uma combinação caracterizadora de autenticação multifator.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279882
Segurança da Informação
No decorrer de fiscalização em um órgão estadual, a equipe de
auditoria de TI do TCE-PE encontra, em um servidor de aplicação,
um executável sem documentação nem código-fonte disponível,
suspeito de desviar pagamentos. A auditora responsável decide
submeter o artefato a procedimentos de engenharia reversa.
Nessa situação, assinale a afirmativa correta.
Nessa situação, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279881
Segurança da Informação
Aplicando o método quantitativo (nível 2) da ISSAI 5310 na revisão
de segurança dos sistemas de uma entidade estadual, a equipe do
TCE-PE levantou os seguintes dados sobre dois sistemas,
considerando, para cada um, um evento de ameaça específico:
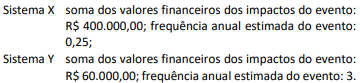
Segundo esse método, as contramedidas devem ser dirigidas primeiro ao ativo com maior expectativa anual de perda (ALE), calculada pela combinação do valor dos impactos com a frequência estimada do evento.
Assinale a opção que indica o sistema a ser priorizado e o valor da respectiva ALE.
Segundo esse método, as contramedidas devem ser dirigidas primeiro ao ativo com maior expectativa anual de perda (ALE), calculada pela combinação do valor dos impactos com a frequência estimada do evento.
Assinale a opção que indica o sistema a ser priorizado e o valor da respectiva ALE.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279880
Segurança da Informação
Em fiscalização de conformidade na área de segurança da
informação, a equipe de auditoria do TCE-PE examina o sistema de
gestão de segurança da informação (SGSI) de uma autarquia
estadual, utilizando como critérios as normas ISO/IEC 27001 e
ISO/IEC 27002.
Sobre o emprego dessas normas como critérios de auditoria, é correto afirmar que
Sobre o emprego dessas normas como critérios de auditoria, é correto afirmar que
Ano: 2026
Banca:
IGEDUC
Órgão:
Prefeitura de Altos - PI
Prova:
IGEDUC - 2026 - Prefeitura de Altos - PI - Guarda Municipal |
Q4279003
Segurança da Informação
Os procedimentos de backup são essenciais para a
proteção das informações e para a recuperação de
dados após falhas de hardware, erros operacionais ou
incidentes de segurança. A escolha da estratégia de
backup influencia o espaço de armazenamento utilizado,
o tempo necessário para sua execução e o processo de
restauração dos dados. Com base nessas
características, analise as assertivas abaixo e classifique
cada uma como verdadeira (V) ou falsa (F).
(__) O backup diferencial armazena os dados modificados desde o último backup completo.
(__) Para restaurar dados a partir de backups incrementais, normalmente é necessário utilizar o último backup completo e todos os backups incrementais subsequentes até o ponto desejado.
(__) O backup diferencial elimina a necessidade de realização periódica de backups completos.
(__) A realização de backups periódicos contribui para reduzir o risco de perda permanente de informações em caso de falhas ou incidentes.
Assinale a alternativa que apresenta a sequência CORRETA, de cima para baixo.

 Conheça nossos planos