Questões de Concurso Sobre segurança da informação

Foram encontradas 15.076 questões

Q4411193 Segurança da Informação
Em um computador compartilhado por vários professores, uma escola mantém uma planilha com dados pessoais dos alunos. A coordenação deseja garantir, ao mesmo tempo, duas coisas: que os dados não possam ser lidos por terceiros, caso o computador seja roubado; e que o arquivo possa ser recuperado, caso seja apagado por engano. Considerando essas duas necessidades, assinale a alternativa que apresenta a combinação de medidas que as atende corretamente. 
Alternativas
Q4409073 Segurança da Informação
Considerando que a adoção de mecanismos de segurança em Docker contribui para a redução dos riscos associados à execução de contêineres, julgue os itens a seguir.

I O isolamento proporcionado por contêineres elimina a necessidade da aplicação de atualizações de segurança às imagens utilizadas.
II O modo --privileged restringe as capacidades do contêiner, por isso deve ser utilizado como mecanismo de segurança.
III As capabilities do Linux permitem conceder ao contêiner apenas determinados privilégios, em vez de conceder todos os privilégios administrativos.
IV O uso de usuários não privilegiados no contêiner pode reduzir o impacto de uma eventual exploração da aplicação.

Assinale a opção correta.
Alternativas
Q4409063 Segurança da Informação
Uma organização centralizou a autenticação em um provedor de identidade para oferecer single sign-on (SSO) às aplicações web e acesso delegado a APIs.
Tendo como referência a situação hipotética apresentada, assinale a opção correta a respeito de autenticação, autorização e proteção de tokens e asserções.
Alternativas
Q4409062 Segurança da Informação
Uma API multicliente é oferecida como web service e empacotada pela própria equipe em contêineres executados em nuvem pública. Seus endpoints recebem identificadores de objetos e disponibilizam operações comuns e privilegiadas. Assinale a opção correta em relação aos controles e testes de segurança aplicáveis ao caso descrito.
Alternativas
Q4408162 Segurança da Informação
Uma pessoa recebe, por aplicativo de mensagens, uma publicação com um título alarmante sobre um suposto novo medicamento, mas não há indicação nem de autoria, nem de data, nem da fonte original. Além disso, a mensagem vem acompanhada de um pedido de compartilhamento imediato. Considerando os critérios de avaliação da confiabilidade da informação, é correto afirmar que essa publicação é: 
Alternativas
Q4408159 Segurança da Informação
Em um computador compartilhado por vários professores, uma escola mantém uma planilha com dados pessoais dos alunos. A coordenação deseja garantir, ao mesmo tempo, duas coisas: que os dados não possam ser lidos por terceiros, caso o computador seja roubado; e que o arquivo possa ser recuperado, caso seja apagado por engano. Considerando essas duas necessidades, assinale a alternativa que apresenta a combinação de medidas que as atende corretamente. 
Alternativas
Q4407744 Segurança da Informação
Em um computador compartilhado por vários professores, uma escola mantém uma planilha com dados pessoais dos alunos. A coordenação deseja garantir, ao mesmo tempo, duas coisas: que os dados não possam ser lidos por terceiros, caso o computador seja roubado; e que o arquivo possa ser recuperado, caso seja apagado por engano. Considerando essas duas necessidades, assinale a alternativa que apresenta a combinação de medidas que as atende corretamente.
Alternativas
Q4407465 Segurança da Informação
No que se refere à segurança da informação, um termo é definido como um sistema de segurança que monitora e controla o tráfego da rede com base em um conjunto de regras de segurança. Geralmente, esse sistema é instalado entre uma rede confi ável e uma rede não confi ável, de modo que, muitas vezes, a rede não confi ável é a internet. Um exemplo disso são as redes de escritórios que frequentemente usam esse sistema para se proteger contra ameaças on-line. Esse termo é conhecido como: 
Alternativas
Q4405265 Segurança da Informação
Assinale a opção em que é citado o mecanismo cuja função principal é controlar o tráfego de rede com base em regras de segurança previamente estabelecidas, segundo uma política de segurança ao fluxo das comunicações.
Alternativas
Q4402378 Segurança da Informação
Julgue as afirmativas sobre a manutenção de cópias de segurança, marcando V para verdadeira e F para falsa.

() A realização regular e frequente de cópias de segurança protege contra perdas acidentais e corrupção, e seu armazenamento em outro local acrescenta proteção contra incêndio ou roubo.
() Uma política rigorosa deve assegurar a realização de cópias de segurança ao menos uma vez por dia.
() As cópias destinadas à recuperação devem ser guardadas junto ao computador que contém os arquivos originais.
() O sistema de cópias de segurança deve possuir trilha de auditoria para auxiliar na recuperação de materiais produzidos entre uma cópia e outra.

A sequência correta é: 
Alternativas
Ano: 2026 Banca: Avança SP Órgão: Autarquia Municipal de Saúde Provas: Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Cardiologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Clínico Geral | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico de Saúde da Família | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Dermatologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Endocrinologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Gastroenterologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Geriatra | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Ginecologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Infectologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Mastologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Neurologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Neuropediatra | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Oftalmologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Ortopedista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Otorrinolaringologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Pediatra | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Pneumologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Proctologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Psiquiatra | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Reumatologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Socorrista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Urologista | Avança SP - 2026 - Autarquia Municipal de Saúde - Médico Vascular | Avança SP - 2026 - Autarquia Municipal de Saúde - Assistente Social | Avança SP - 2026 - Autarquia Municipal de Saúde - Cirurgião Dentista | Avança SP - 2026 - Autarquia Municipal de Saúde - Enfermeiro | Avança SP - 2026 - Autarquia Municipal de Saúde - Nutricionista | Avança SP - 2026 - Autarquia Municipal de Saúde - Psicólogo |
Q4401230 Segurança da Informação
Um servidor municipal precisa acessar sistemas eletrônicos e consultar informações na internet utilizando um navegador instalado em seu computador.

A respeito de boas práticas relacionadas ao uso de navegadores de internet, analise as afirmativas a seguir.

I. Manter o navegador atualizado contribui para a correção de falhas de segurança identificadas em versões anteriores.
II. É recomendável obter navegadores diretamente de seus sites oficiais, reduzindo o risco de instalar arquivos modificados ou maliciosos.
III. Como os navegadores conhecidos possuem mecanismos de segurança, é seguro realizar o download de seus instaladores em qualquer site disponível na internet.

Está(ão) correta(s):
Alternativas
Ano: 2026 Banca: Ibest Órgão: CREMERS Prova: Ibest - 2026 - CREMERS - Médico Fiscal |
Q4401169 Segurança da Informação

Em uma organização, a equipe responsável pela segurança das estações de trabalho utiliza uma solução capaz de monitorar computadores, identificar códigos maliciosos conhecidos e impedir ou conter incidentes relacionados a malware. Para manter a capacidade de reconhecimento de ameaças conhecidas, a solução utiliza padrões característicos que podem ser comparados aos elementos analisados durante o processo de detecção.


Nesse contexto, o padrão reconhecível utilizado como referência para identificar ameaças previamente conhecidas é denominado: 

Alternativas
Q4400479 Segurança da Informação
Ao conectar-se a uma rede Wi-Fi gratuita e pública em um shopping para conversar com as amigas, Bruna fica exposta a riscos de segurança decorrentes do conhecimento amplo da senha de acesso. Nessa situação, qualquer pessoa na mesma rede pode interceptar o tráfego e utilizar programas especializados para examinar os pacotes e capturar informações transmitidas. Qual é o nome dessa prática?
Alternativas
Q4400478 Segurança da Informação
Segundo Kurose (2021), a comunicação em rede de computadores pressupõe algumas propriedades desejáveis para uma comunicação segura. Assinale a alternativa que descreve CORRETAMENTE a propriedade confidencialidade.
Alternativas
Q4400477 Segurança da Informação
A implementação de um Sistema de Detecção de Intrusão (IDS - Intrusion Detection System) constitui um pilar fundamental da segurança da informação. Um Sistema de Detecção de Intrusos na Rede (NIDS - Network Intrusion Detection System) é um IDS instalado na rede para analisar todos os pacotes e tentar detectar ataques do tipo de negação de serviço e varreduras de portas realizadas por hackers. Caso um NIDS seja conectado diretamente a um switch, sem configurações adicionais, ele não funcionará , já que nenhum tráfego foi direcionado para a porta em que está instalado, com exceção de mensagens broadcast. Diante do exposto, assinale a alternativa que corresponde à configuração CORRETA no switch. 
Alternativas
Q4400469 Segurança da Informação
Ao acessar um sistema institucional por HTTPS, o navegador informa que o certificado digital apresentado pelo servidor está dentro do período de validade e foi emitido por uma autoridade certificadora reconhecida. Entretanto, é exibido um alerta indicando que a identidade apresentada no certificado não corresponde ao nome de domínio utilizado para acessar o sistema.

O usuário confirma também que a data e a hora da estação estão corretas.

Considerando os mecanismos de validação de certificados utilizados pelo HTTPS, a causa mais compatível com o alerta é:
Alternativas
Q4400461 Segurança da Informação
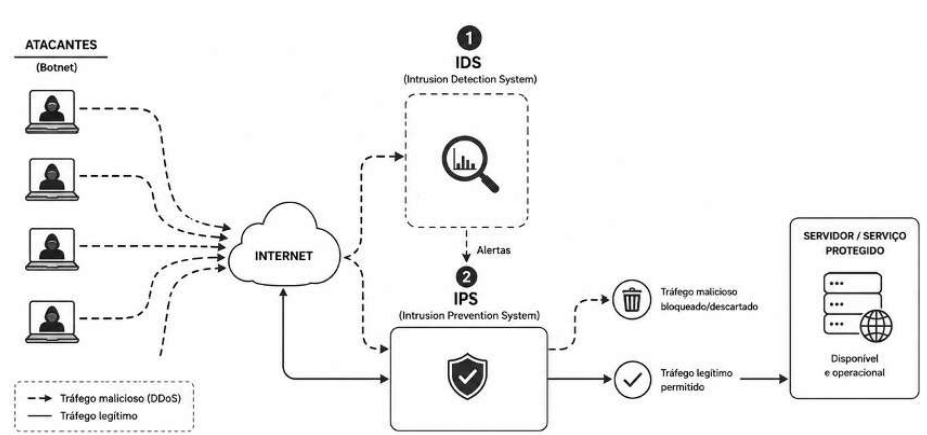
O Instituto Federal do Piauí (IFPI) identificou um aumento das tentativas de derrubada de servidor por excesso de tráfego, através de ataques de DDOS (Distributed Denial of Service), no servidor que hospeda a aplicação do IFPI – Concursos. Com o intuito de investigar melhor esses ataques, a equipe de profissionais da Diretoria de Tecnologia da Informação (DTI) decidiu adotar dois mecanismos de segurança: um IDS (Intrusion Detection System) e o IPS (Intrusion Prevention System). A imagem abaixo ilustra o funcionamento desses mecanismos, dado esse tipo de ataque que forja requisições maliciosas e as injeta com tráfego legítimo de usuários. 

Q25.png (927×435)
Fonte: Elaborada pelo autor com auxílio de inteligência artificial (ChatGPT – GPT-5.6 Luna).

A partir da análise da imagem, assinale a alternativa que descreve CORRETAMENTE o fluxo de ações e as limitações operacionais de cada mecanismo nessa arquitetura:
Alternativas
Q4400459 Segurança da Informação
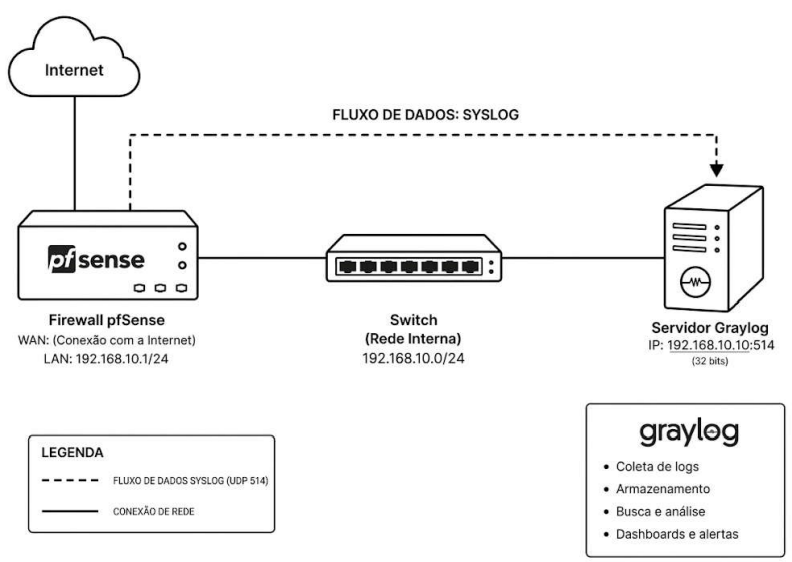
João é Técnico de Tecnologia da Informação do Instituto Federal do Piauí (IFPI). Ele recebeu uma solicitação para realizar a configuração de integração entre as ferramentas pfSense 2.6 e Graylog 5.0.3, a fim de melhorar o gerenciamento e a análise dos logs oriundos da primeira ferramenta. Nesse sentido, o técnico irá precisar editar o arquivo config.xml do pfSense, informando as especificações de parâmetros da imagem abaixo, tais como: endereço IP da plataforma Graylog e porta do serviço a ser usada por ela. Além desses, ele deve definir outros dois, no caso, o formato recomendado do arquivo de log a ser gerado e a versão do protocolo IP a utilizar. Após a configuração, os logs produzidos pelo firewall podem ser centralizados e processados pelo Graylog, em tempo real, com o intuito de disponibilizar, através de uma aplicação web, dashboards interativos, mecanismos de busca, alertas e outras funcionalidades, às quais auxiliam na identificação de ataques e gargalos, por exemplo.

Q23.png (792×562)
Fonte: Elaborada pelo autor com auxílio de inteligência artificial (ChatGPT – GPT-5.6 Luna).

Após análise da imagem e definição dos parâmetros, é CORRETO afirmar que o trecho contendo a configuração do arquivo config.xml realizada está representado na alternativa: 
Alternativas
Ano: 2026 Banca: Ibest Órgão: CREMERS Prova: Ibest - 2026 - CREMERS - Agente Fiscal |
Q4399826 Segurança da Informação

No âmbito da segurança da informação, diferentes recursos tecnológicos são empregados para enfrentar vírus, códigos maliciosos e ações intrusivas. Um deles realiza o monitoramento de eventos ocorridos em sistemas ou redes, analisa sinais de possíveis incidentes e pode atuar para interromper uma atividade detectada antes que ela comprometa recursos computacionais.


O mecanismo associado a essa função é denominado:  

Alternativas
Q4399804 Segurança da Informação
A ABNT NBR ISO/IEC 27005:2023 — Segurança da informação, segurança cibernética e proteção à privacidade — Orientações para gestão de riscos de segurança da informação estabelece orientações para o processo de gestão de riscos de segurança da informação. A respeito desse processo, considere as afirmativas a seguir.

I. Na abordagem baseada em ativos, a identificação de riscos compreende o reconhecimento dos ativos, das ameaças a que estão sujeitos, das vulnerabilidades que podem ser exploradas e das consequências para a organização.
II. A análise de riscos tem por objetivo compreender a natureza do risco e determinar seu nível, combinando a probabilidade de ocorrência e as consequências potenciais para a organização.
III. A avaliação de riscos consiste em comparar os resultados da análise de riscos com os critérios de risco estabelecidos, entre eles, os critérios de aceitação do risco, a fim de decidir sobre a necessidade e a prioridade do tratamento.
IV. Entre as opções de tratamento de riscos admitidas estão a alteração da probabilidade ou das consequências mediante a implementação de controles, a retenção do risco por decisão informada, a ação de evitar o risco pela não realização ou interrupção da atividade que o origina e o compartilhamento do risco com terceiros.
V. O compartilhamento do risco, mediante contratação de seguro ou terceirização da atividade, transfere ao terceiro a responsabilidade da organização pelo risco, de modo que esta deixa de responder por suas consequências.

Assinale a alternativa que contém todas as afirmativas CORRETAS

Alternativas
Respostas
1: D
2: D
3: A
4: A
5: E
6: D
7: D
8: B
9: C
10: B
11: D
12: E
13: A
14: A
15: A
16: B
17: C
18: B
19: C
20: B