Questões de Concurso
Para tecnologia da informação
Foram encontradas 206.909 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357701
Segurança da Informação
Uma empresa do setor financeiro está implementando um novo sistema de autenticação e proteção de dados sensíveis para
transações bancárias online. Para garantir segurança, integridade e autenticidade, a equipe de TI avaliou diferentes técnicas
criptográficas, incluindo criptografia simétrica e assimétrica, além de métodos de assinatura digital.
Durante a análise, os especialistas identificaram que as transações precisam ser rápidas e seguras, exigindo um equilíbrio entre desempenho e robustez criptográfica. Além disso, a equipe considerou o uso de protocolos como TLS (Transport Layer Security) para proteger a comunicação entre os clientes e os servidores bancários.
Diante desse cenário, assinale a alternativa que descreve corretamente uma diferença fundamental entre criptografia simétrica e assimétrica e sua aplicação na segurança da informação.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357700
Arquitetura de Computadores
Uma empresa de desenvolvimento de software está expandindo suas operações e decidiu migrar parte de sua infraestrutura
para a nuvem, buscando escalabilidade, redução de custos e maior disponibilidade.
Durante a fase de planejamento, a equipe técnica avaliou diferentes modelos de serviço de computação em nuvem, incluindo IaaS (Infrastructure as a Service), PaaS (Platform as a Service) e SaaS (Software as a Service), e analisou os desafios de segurança envolvidos na adoção da nuvem pública, privada e híbrida.
A equipe precisa tomar decisões estratégicas sobre quais camadas da infraestrutura serão gerenciadas internamente e quais serão delegadas ao provedor de nuvem, considerando segurança, flexibilidade e responsabilidade compartilhada.
Diante desse contexto, assinale a alternativa que descreve corretamente os modelos de serviço de nuvem e suas diferenças na gestão da infraestrutura.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357699
Segurança da Informação
Uma grande corporação implementou um Centro de Operações de Segurança (SOC) para aprimorar a proteção de sua
infraestrutura de TI contra ameaças cibernéticas. Como parte da estratégia, a equipe de segurança configurou um firewall de
próxima geração (NGFW), um sistema de detecção e prevenção de intrusão (IDS/IPS) e uma solução de monitoramento de tráfego
de rede (SIEM).
Apesar dessas medidas, incidentes de tentativas de acesso não autorizado, exploração de vulnerabilidades e movimentação lateral de atacantes continuam sendo detectados. Para mitigar esses riscos, a equipe precisa compreender as funções e limitações das tecnologias implementadas e avaliar ajustes necessários para reforçar a segurança.
Diante desse contexto, assinale a alternativa que descreve corretamente a função de firewalls, IDS/IPS e monitoramento de tráfego na defesa contra ameaças cibernéticas.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357698
Engenharia de Software
Uma equipe de desenvolvimento de software foi encarregada de criar um novo sistema de gestão acadêmica para uma instituição
de ensino. Para garantir eficiência, flexibilidade e entregas incrementais, a equipe decidiu adotar o Scrum como metodologia ágil,
integrando práticas de gestão de ciclo de vida do desenvolvimento de software (SDLC).
Durante o planejamento do projeto, o Scrum Master destacou a importância de papéis, eventos e artefatos do Scrum, bem como a necessidade de alinhar essas práticas às fases tradicionais do SDLC, garantindo qualidade e previsibilidade nas entregas.
Diante desse cenário, assinale a alternativa que descreve corretamente a relação entre Scrum e SDLC no contexto do desenvolvimento de software ágil.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357697
Segurança da Informação
Uma fintech especializada em transações financeiras internacionais está avaliando a adoção de uma solução baseada em
blockchain para aumentar a segurança, transparência e eficiência no processamento de pagamentos entre diferentes países.
A equipe de tecnologia precisa compreender os mecanismos de consenso, a imutabilidade dos registros e as diferenças entre
blockchains públicas, privadas e permissionadas para tomar uma decisão estratégica sobre qual modelo se adapta melhor ao
negócio.
Além disso, um dos desafios enfrentados é garantir proteção contra ataques, como o ataque de 51%, além de equilibrar descentralização e desempenho.
Diante desse cenário, assinale a alternativa que descreve corretamente um aspecto fundamental do funcionamento do blockchain e seus mecanismos de segurança.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357696
Engenharia de Software
Uma empresa de tecnologia está desenvolvendo um novo sistema de gestão financeira baseado em arquitetura web e precisa
garantir que sua aplicação esteja protegida contra ameaças comuns, como injeção de código, vazamento de informações e
exploração de vulnerabilidades conhecidas. Para isso, a equipe de segurança implementou uma abordagem de desenvolvimento
seguro, integrando testes automatizados ao longo do ciclo de vida do software.
A organização avaliou diferentes técnicas de análise e decidiu combinar SAST (Static Application Security Testing), DAST (Dynamic Application Security Testing) e IAST (Interactive Application Security Testing) para aprimorar a detecção e mitigação de vulnerabilidades.
Diante desse cenário, assinale a alternativa que descreve corretamente as diferenças entre SAST, DAST e IAST e como elas contribuem para o desenvolvimento seguro.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357695
Redes de Computadores
Uma empresa de grande porte está expandindo sua infraestrutura de TI para suportar um aumento no tráfego de rede e novas
aplicações baseadas em IoT (Internet das Coisas). Como parte dessa modernização, a equipe de redes identificou a necessidade
de migrar parte da sua infraestrutura para IPv6, garantindo maior escalabilidade e segurança.
Durante a implementação, os administradores de rede precisaram compreender as diferenças fundamentais entre os protocolos IPv4 e IPv6, especialmente no que diz respeito a endereçamento, roteamento e segurança. Além disso, a equipe considerou a adoção de mecanismos de transição entre IPv4 e IPv6, como dual stack, tunelamento e tradução de endereços (NAT64 e NAT-PT).
Diante desse cenário, assinale a alternativa que apresenta corretamente uma característica do IPv6 que o diferencia do IPv4.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357693
Segurança da Informação
Uma grande empresa do setor financeiro enfrenta desafios crescentes relacionados à segurança cibernética, especialmente
devido ao aumento de ataques direcionados, como ransomware, spear phishing e exploração de vulnerabilidades zero-day.
Para mitigar riscos e reduzir o tempo de resposta a incidentes, a organização decidiu investir em uma abordagem baseada em
SIEM (Security Information and Event Management), EDR (Endpoint Detection and Response) e SOAR (Security Orchestration,
Automation and Response).
A equipe de segurança busca aprimorar sua capacidade de identificação, análise, resposta e mitigação de ameaças em tempo real. No entanto, um dos desafios enfrentados é garantir integração eficiente entre as soluções, correlação de eventos e automação de processos de resposta, minimizando o impacto de ataques.
Diante desse cenário, assinale a alternativa que descreve corretamente as funções e a relação entre SIEM, EDR e SOAR no contexto da detecção e resposta a incidentes.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357692
Governança de TI
Uma grande organização está passando por uma reestruturação dos seus processos de Gestão de Serviços de TI para aumentar
a eficiência operacional e garantir alinhamento com os objetivos estratégicos do negócio. Para isso, decidiu adotar frameworks
reconhecidos como ITIL v4 e COBIT 2019, cada um com abordagens distintas para governança e gerenciamento de TI.
A equipe de TI foi encarregada de definir papéis, responsabilidades e processos de governança com base nessas metodologias. Um dos principais desafios foi garantir conformidade regulatória, gestão de riscos e entrega eficiente de serviços de TI para as diversas áreas da empresa.
Considerando as diferenças entre ITIL v4 e COBIT 2019, assinale a alternativa que melhor representa suas abordagens e como elas se complementam na governança e gestão de TI.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357691
Segurança da Informação
Uma empresa de tecnologia está migrando sua infraestrutura de servidores locais para um ambiente de computação em nuvem.
Durante o planejamento da migração, a equipe técnica avaliou diferentes modelos de serviço disponíveis, como IaaS (Infrastructure
as a Service), PaaS (Platform as a Service) e SaaS (Software as a Service), bem como diferentes modelos de implantação, como
nuvem pública, privada e híbrida.
A empresa decidiu adotar uma solução híbrida, mantendo sistemas críticos em um ambiente privado enquanto utiliza uma nuvem
pública para escalabilidade e serviços complementares. No entanto, uma preocupação central da equipe de segurança é garantir
proteção de dados, conformidade regulatória e controle adequado dos acessos.
Com base nesse cenário, assinale a alternativa que melhor descreve os desafios e boas práticas de segurança em um ambiente de nuvem híbrida.
Com base nesse cenário, assinale a alternativa que melhor descreve os desafios e boas práticas de segurança em um ambiente de nuvem híbrida.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357690
Segurança da Informação
Uma instituição governamental precisa garantir a integridade, autenticidade e confidencialidade de documentos digitais que
circulam entre seus departamentos. Para isso, foi decidido o uso de um sistema baseado em criptografia assimétrica e assinatura
digital, utilizando algoritmos como RSA e SHA-256.
Durante a implementação, um dos desafios foi garantir que os documentos não sejam alterados sem detecção e que a identidade
do remetente possa ser verificada de forma inequívoca. Além disso, a equipe de segurança precisou escolher entre os principais
algoritmos de chave pública para equilibrar desempenho e nível de proteção.
Dado esse contexto, assinale a alternativa que apresenta corretamente o funcionamento da assinatura digital e sua relação com criptografia assimétrica.
Dado esse contexto, assinale a alternativa que apresenta corretamente o funcionamento da assinatura digital e sua relação com criptografia assimétrica.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357689
Redes de Computadores
Uma grande empresa do setor financeiro está expandindo sua infraestrutura de TI para suportar uma crescente demanda
por serviços online. Para garantir a segurança e o desempenho da rede, a equipe de engenharia de redes precisa implementar
mecanismos que garantam a comunicação confiável entre os servidores, otimizem o tráfego de pacotes e mitiguem ataques
cibernéticos.
Durante a análise do tráfego da rede, foram identificados problemas como pacotes corrompidos, sessões interrompidas e falhas de retransmissão de dados críticos. A equipe suspeita que a origem desses problemas pode estar na camada de transporte do modelo TCP/IP, onde os protocolos TCP e UDP operam com diferentes características.
Com base nos conceitos de arquitetura e segurança de redes, assinale a seguir a alternativa que apresenta corretamente as diferenças entre TCP e UDP e como essas diferenças impactam a segurança e confiabilidade da comunicação.
Ano: 2025
Banca:
IDECAN
Órgão:
UFSBA
Prova:
IDECAN - 2025 - UFSBA - Analista de Tecnologia da Informação |
Q4357688
Segurança da Informação
Uma instituição de pesquisa desenvolveu um sistema de análise de dados sensíveis na área da saúde, onde informações
confidenciais de pacientes são processadas para geração de relatórios epidemiológicos. Devido ao caráter sigiloso dos dados e
ao risco de exposição indevida, a equipe de segurança cibernética decidiu aplicar técnicas de modelagem de ameaças antes da
implantação do sistema.
Durante a análise, os especialistas identificaram que o sistema pode ser vulnerável a ataques que exploram a elevação de privilégios,
vazamento de dados e injeção de código malicioso. Para mitigar esses riscos, a equipe adotou o modelo STRIDE, desenvolvido pela
Microsoft, visando uma categorização precisa das possíveis ameaças e a implementação de controles adequados.
Com base nessa abordagem, assinale a seguir a alternativa que apresenta corretamente as ameaças classificadas pelo modelo STRIDE e sua relação com os riscos identificados.
Com base nessa abordagem, assinale a seguir a alternativa que apresenta corretamente as ameaças classificadas pelo modelo STRIDE e sua relação com os riscos identificados.
Ano: 2025
Banca:
IBGP
Órgão:
PBH Ativos S.A.
Prova:
IBGP - 2025 - PBH Ativos S.A. - Técnico Administrativo |
Q4350316
Noções de Informática
Sobre o software Microsoft PowerPoint, versão em
português, são funcionalidades oferecidas pelo software,
EXCETO:
Ano: 2025
Banca:
IBGP
Órgão:
PBH Ativos S.A.
Prova:
IBGP - 2025 - PBH Ativos S.A. - Técnico Administrativo |
Q4350315
Noções de Informática
Sobre o Windows 10, versão em português, é
INCORRETO afirmar que:
Ano: 2025
Banca:
IBGP
Órgão:
PBH Ativos S.A.
Prova:
IBGP - 2025 - PBH Ativos S.A. - Técnico Administrativo |
Q4350314
Noções de Informática
Sobre segurança da informação, são tipos de vírus,
EXCETO:
Ano: 2025
Banca:
IBGP
Órgão:
PBH Ativos S.A.
Prova:
IBGP - 2025 - PBH Ativos S.A. - Técnico Administrativo |
Q4350313
Noções de Informática
Sobre os componentes de um computador, assinale a
alternativa que apresenta CORRETAMENTE o
componente responsável por armazenar
temporariamente os dados e instruções, enquanto o
computador está em uso.
Ano: 2025
Banca:
IBGP
Órgão:
PBH Ativos S.A.
Prova:
IBGP - 2025 - PBH Ativos S.A. - Técnico Administrativo |
Q4350312
Arquitetura de Computadores
No contexto de hardware de computadores, assinale a
alternativa que apresenta CORRETAMENTE o
componente responsável por realizar os cálculos e
processar as instruções de um sistema computacional.
Ano: 2025
Banca:
IBGP
Órgão:
PBH Ativos S.A.
Prova:
IBGP - 2025 - PBH Ativos S.A. - Técnico Administrativo |
Q4350311
Noções de Informática
Sobre segurança na internet, complete a afirmativa a
seguir.
_________ é um tipo de golpe por meio do qual um golpista tenta obter dados pessoais e financeiros de um usuario, pela utilização combinada de meios técnicos e engenharia social.
Assinale a alternativa que MELHOR preenche a lacuna do texto.
_________ é um tipo de golpe por meio do qual um golpista tenta obter dados pessoais e financeiros de um usuario, pela utilização combinada de meios técnicos e engenharia social.
Assinale a alternativa que MELHOR preenche a lacuna do texto.
Ano: 2025
Banca:
IBGP
Órgão:
PBH Ativos S.A.
Prova:
IBGP - 2025 - PBH Ativos S.A. - Técnico Administrativo |
Q4350310
Noções de Informática
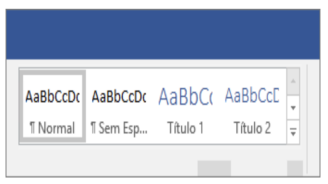
Sobre o software Microsoft Word, versão em português,
assinale a alternativa que apresenta
CORRETAMENTE a guia onde é possível encontrar a
ferramenta para alterar o estilo, mostrada na imagem a
seguir.

 Conheça nossos planos