Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 7.017 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264681
Governança de TI
Empresas que possuem várias unidades de negócio devem decidir sobre o nível e tipo de infraestrutura mais adequados a cada unidade. No entanto, tal decisão é difícil de ser tomada, pois geralmente há diferenças entre as unidades. Na gestão de TI, há um método que reúne executivos, gerentes de unidades e de TI em sessões de planejamento, de forma a poder determinar os investimentos mais adequados na infraestrutura mencionada. Esse método é de
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264680
Governança de TI
Muitas empresas estão adotando a terceirização dos serviços de TI. Podem ser citados diversos benefícios que justificam esse procedimento, tal como
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264679
Governança de TI
No ITIL, versão 3, são descritos 5 estágios (cada um representado por uma publicação). Em um desses estágios, existem os processos Medida de Serviços (Service Measurement) e Relatórios de Serviços (Service Reporting). O estágio em que esses dois processos estão presentes é
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264678
Governança de TI
O ITIL, versão 3, representa o ciclo de vida de serviços de acordo com a seguinte figura:
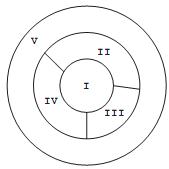
As áreas demarcadas com I e V representam, respectivamente, os estágios
As áreas demarcadas com I e V representam, respectivamente, os estágios
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264677
Governança de TI
O COBIT, versão 4.1, define um modelo de maturidade para cada um dos processos que compõem cada um dos domínios estabelecidos em sua definição. Nesse modelo de maturidade, os níveis 1 e 3 representam, respectivamente, os níveis
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264676
Governança de TI
O COBIT, versão 4.1, estabelece 4 domínios para tratar a TI. O domínio que tem como objetivo determinar a qualidade e o respeito aos requisitos dos processos, incluindo a definição de indicadores de desempenho relevantes, bem como a execução imediata de ações, em caso de desvios com relação aos objetivos planejados, é
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264675
Segurança da Informação
Na gestão de riscos de um projeto que envolva a TI, há diversas técnicas que podem ser empregadas em sua análise. Do ponto de vista técnico, a análise de riscos deve levar em consideração os 3 principais aspectos que podem levar um projeto a enfrentar riscos. Esses aspectos são:
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264674
Segurança da Informação
Considerando a TI, as empresas devem ter constante preocupação com os riscos, que se concretizados, podem vir a prejudicar suas atividades. Dessa forma, a gestão de riscos é uma atividade de grande importância na condução dos negócios de uma empresa. Na maioria dos casos, a primeira etapa a ser realizada na gestão de riscos é a identificação dos riscos, que consiste em
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264673
Segurança da Informação
O Backup de dados e das informações de um computador deve ser realizado considerando as particularidades do uso dos arquivos. Considerando que já foi realizado um Backup normal de uma pasta no início de um dia, a forma mais eficiente e rápida para realizar o Backup dos arquivos modificados daquela pasta, no mesmo dia, é por meio do Backup
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264672
Segurança da Informação
Vírus de computador e outros programas maliciosos (Malwares) agem de diferentes formas para infectar e provocar danos em computadores. O Malware que age no computador capturando as ações e as informações do usuário é denominado
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264671
Segurança da Informação
A detecção instantânea da intrusão em uma rede de computadores é um dos aspectos primordiais para a segurança da informação. Para tal, existem diversas ferramentas, como o IDS (Intrusion Detection System) de rede que pode realizar a detecção por meio da monitoração
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264670
Segurança da Informação
O DES (Data Encryption Standard), padrão para criptografia de dados, apesar de não mais ser considerado seguro, é ainda amplamente utilizado para a segurança da informação em sua forma modificada 3-DES. O principal problema do DES é o comprimento da chave utilizada que possui
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264669
Segurança da Informação
Um dos tipos de criptografia muito usado no processo de transmissão de dados para melhorar os aspectos de segurança faz uso de uma mesma chave para criptografar e descriptografar a informação, sendo denominado de criptografia de chave simétrica. Este recurso tem como vantagem a facilidade de implementação, mas tem como princi- pal problema a
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264668
Segurança da Informação
No processo de gerenciamento da segurança da informação, a criptografia se apresenta como um dos recursos mais utilizados. Em uma transmissão de informação por meio da rede de computadores, a criptografia tem a função de
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264667
Redes de Computadores
A tecnologia de comunicação sem fio IEEE 802.11g, conhecida popularmente como WiFi, é muito vulnerável para a intrusão de usuários não autorizados. Uma forma básica para melhorar os aspectos de segurança, reduzindo a possibilidade de intrusão, é por meio
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264666
Segurança da Informação
Atualmente, todas as transações bancárias realizadas por meio do acesso web na internet utilizam um canal de comunicação com recursos de segurança da informação, como a criptografia. O esquema de criptografia que utiliza uma chave distribuída livremente para criptografar e duas chaves (a chave distribuída livremente e outra particular) para descriptografar é denominada criptografia de chave
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264665
Redes de Computadores
Por questões de segurança, o gerente da rede de computadores de uma empresa quer desabilitar qualquer acesso externo, por meio da internet, para a transferência de arquivos utilizando o protocolo FTP (File Transfer Protocol). Para isso, o gerente deve configurar o Firewall para bloquear os acessos pela Porta TCP de número
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264664
Redes de Computadores
A segurança da informação em uma rede local de computadores (LAN) deve ser monitorada e implementada utilizando diversos tipos de ferramentas. Caso o gerente da rede local queira monitorar e bloquear o acesso a páginas web com conteúdos NÃO permitidos, ele deve utilizar o serviço denominado
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264663
Redes de Computadores
Uma rede local de computadores é gerenciada por meio do serviço SNMP. Para que o servidor do serviço SNMP possa acessar as informações de um determinado elemento de rede, deve ter instalado neste elemento um
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264662
Redes de Computadores
O SIP (Session Initiation Protocol) é um dos protocolos mais utilizados para controlar as sessões de comunicação para voz, vídeo e outros serviços multimídia. Considerando o modelo de referência OSI, o protocolo SIP pertence à camada de

 Conheça nossos planos