Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 3.798 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768010
Segurança da Informação
No que diz respeito à segurança física de
equipamentos de informática, três dispositivos
devem ser instalados na entrada da alimentação
elétrica de equipamentos de informática,
particularmente os servidores de rede. As
características de dois desses dispositivos são:
I. É o equipamento mais simples, que exerce sua
função impedindo que flutuações na corrente
elétrica passem diretamente ao sistema
causando danos. Nesse dispositivo, o fusível é a
única proteção existente. Em caso de uma brusca
oscilação de energia ou mesmo queda, o fusível
queima e esse dispositivo se sacrifica no lugar do
equipamento sob proteção.
II. É o equipamento que busca manter a voltagem
fornecida pela concessionária de energia elétrica
em níveis próximos ao valor nominal. A função é
manter a alimentação da carga o mais próximo
possível da nominal (110/127V ou 220V).
Os dispositivos de proteção descritos em I e II são
denominados, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768009
Segurança da Informação
No que se refere softwares maliciosos na
internet, um é definido como um conjunto de
programas e técnicas que permite esconder e
assegurar a presença de um invasor ou de outro
código malicioso em um computador comprometido,
para uso com os seguintes objetivos: • remover evidências em arquivos de log, remover evidências em arquivos de log,
• instalar outros códigos maliciosos, como
backdoors, para assegurar o acesso futuro ao
computador infectado, • esconder atividades e informações, como
arquivos, diretórios, processos, chaves de
registro e conexões de rede, • mapear potenciais vulnerabilidades em outros
computadores, por meio de varreduras na rede e • capturar informações da rede onde o computador
comprometido está localizado, pela interceptação
de tráfego.
Esse software malicioso é conhecido por:
Esse software malicioso é conhecido por:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768008
Segurança da Informação
O IDS (Intrusion Detection System) é um
sistema de detecção de intrusão, um componente
essencial em um ambiente corporativo, que
possibilita a coleta e o uso de informações dos
diversos tipos de ataques em prol da defesa de toda
uma infraestrutura de rede. Dessa forma, é possível
identificar pontos ou tentativas de invasão, dando
permissão para registro e possibilitando a melhoria
contínua do ambiente de segurança. Entre os tipos
existentes, dois são caracterizados a seguir. I. Este IDS monitora o tráfego do segmento de rede,
geralmente com a interface de rede atuando em
modo promíscuo. A detecção é realizada com a
captura e análise dos cabeçalhos e conteúdos
dos pacotes, que são comparados com padrões
ou assinaturas conhecidas. É um tipo eficiente
contra ataques como port scanning, IP spoofing
ou SYN flooding. II. Este IDS se baseia em algum tipo de
conhecimento, na qual as detecções são
realizadas a partir de uma base de dados com
informações sobre ataques conhecidos. Seu
funcionamento é semelhante a um antivírus, no
qual o IDS procura por um padrão ou uma
assinatura de ataque que esteja na base de
dados. Um conjunto de assinaturas representa
tipos de conexões e tráfegos, que podem indicar
um ataque em progresso. A taxa de erros desse
método é considerada aceitável e boa, porém
depende da atualização constante da base de
conhecimentos que, por sua vez, depende do
sistema operacional, da versão, da plataforma e
da aplicação.
Os tipos de IDS caracterizados em I e II são denominados, respectivamente:
Os tipos de IDS caracterizados em I e II são denominados, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768007
Segurança da Informação
A criptografia é a ciência e arte de escrever
mensagens em forma cifrada ou em código,
constituindo um dos principais mecanismos de
segurança que se pode usar para se proteger dos
riscos associados ao uso da Internet. Entre os
métodos utilizados, um é ilustrado por meio da figura
e das características a seguir.
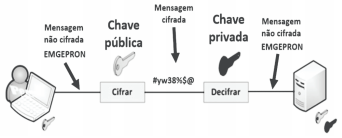
• Utiliza duas chaves distintas, uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono. • Quando uma informação é codificada com uma das chaves, somente a outra chave do par pode decodificá-la. • A chave privada pode ser armazenada de diferentes maneiras, como um arquivo no computador, um smartcard ou um token. • Exemplos desse método criptográfico são RSA, DSA, ECC e Diffie-Hellman.
Esse método é conhecido como criptografia de chaves:
• Utiliza duas chaves distintas, uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono. • Quando uma informação é codificada com uma das chaves, somente a outra chave do par pode decodificá-la. • A chave privada pode ser armazenada de diferentes maneiras, como um arquivo no computador, um smartcard ou um token. • Exemplos desse método criptográfico são RSA, DSA, ECC e Diffie-Hellman.
Esse método é conhecido como criptografia de chaves:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768006
Direito Digital
A Lei Geral de Proteção de Dados Pessoais é
regida pela Lei nº 13.709, de 14 de agosto de 2018.
No seu Art. 5º, ficou estabelecida a existência de duas
pessoas naturais ou jurídicas, de direito público ou
privado, com competências bem definidas. À primeira
cabem as decisões referentes ao tratamento de
dados pessoais e, à segunda, a realização em si do
tratamento de dados pessoais.
Essas pessoas naturais ou jurídicas são
denominadas, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768004
Redes de Computadores
De acordo com o Modelo OSI/ISO, a camada de
rede é responsável pelo endereçamento dos pacotes
de rede, também conhecidos por datagramas,
associando endereços lógicos (IP ou Internet
Protocol) aos físicos (MAC), de forma que os pacotes
cheguem corretamente ao destino. Entre os
principais protocolos desta camada, são funções do
ARP /ICMP, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768003
Arquitetura de Software
Uma aplicação web é composta por dois atores
principais, o cliente e o servidor. Nesse contexto, a
figura abaixo ilustra uma arquitetura para aplicativos
baseados na Internet, para os quais pode-se garantir
apenas a configuração mínima no cliente.
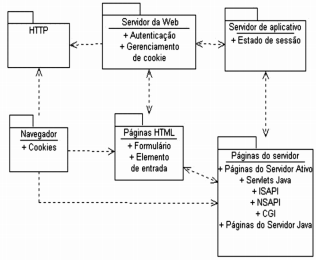
Os principais componentes do padrão dessa arquitetura estão no servidor. Entre os principais componentes, dois são detalhados a seguir. I. Representa o principal ponto de acesso para todos os navegadores de cliente, que acessam o sistema por meio de pedidos de páginas em HTML estático ou páginas do servidor. Dependendo da solicitação, esse componente pode iniciar algum processamento no próprio servidor. Se o pedido de página for para um módulo da página com scripts do servidor, esse componente delegará o processamento para o interpretador de script ou módulo executável apropriado. De qualquer forma, o resultado será uma página em formato HTML, apropriada para ser processada por um browser. II. Representam páginas da web que passam por implementações no servidor por meio de scripts, processadas por meio de um filtro no servidor do aplicativo ou de módulos executáveis. Essas páginas têm possibilidade de acesso a todos os recursos do servidor, incluindo componentes da lógica do negócio, bancos de dados, sistemas legados e sistemas de contabilidade comercial. Os componentes da arquitetura detalhados em I e II são denominados, respectivamente:
Os principais componentes do padrão dessa arquitetura estão no servidor. Entre os principais componentes, dois são detalhados a seguir. I. Representa o principal ponto de acesso para todos os navegadores de cliente, que acessam o sistema por meio de pedidos de páginas em HTML estático ou páginas do servidor. Dependendo da solicitação, esse componente pode iniciar algum processamento no próprio servidor. Se o pedido de página for para um módulo da página com scripts do servidor, esse componente delegará o processamento para o interpretador de script ou módulo executável apropriado. De qualquer forma, o resultado será uma página em formato HTML, apropriada para ser processada por um browser. II. Representam páginas da web que passam por implementações no servidor por meio de scripts, processadas por meio de um filtro no servidor do aplicativo ou de módulos executáveis. Essas páginas têm possibilidade de acesso a todos os recursos do servidor, incluindo componentes da lógica do negócio, bancos de dados, sistemas legados e sistemas de contabilidade comercial. Os componentes da arquitetura detalhados em I e II são denominados, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768002
Segurança da Informação
Entre as Normas da ISO/IEC 27000, a ISO
27002 trata da adoção das práticas, imprescindíveis
para blindar a empresa contra ataques cibernéticos e
demais ameaças. Duas dessas práticas são descritas
a seguir. I. É indispensável realizar a definição dos
procedimentos e das responsabilidades da
gestão e a operação de todos os recursos ligados
ao processamento das informações. Para isso, é
preciso gerenciar os serviços terceirizados, o
planejamento dos recursos dos sistemas para
reduzir riscos de falhas, a criação de processos
para gerar cópias de segurança, a recuperação e
a administração segura das redes de
comunicação.
II. Antes de contratar funcionários ou fornecedores,
é preciso fazer uma análise cuidadosa,
principalmente se forem ter acesso a informações
sigilosas. O objetivo dessa atitude é eliminar o
risco de roubo, mau uso ou fraude dos recursos.
Uma vez atuando na organização, o funcionário
deve ser conscientizado sobre as ameaças que
expõem a segurança da informação, bem como
sobre as suas obrigações e responsabilidades. As práticas descritas em I / II são denominadas,
respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768001
Segurança da Informação
Entre as Normas da ISO/IEC 27000, a ISO
27001 é uma norma relacionada ao Sistema de
Gerenciamento da Segurança da Informação (ISMS)
no que diz respeito ao seguinte aspecto:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768000
Administração Geral
O mapa estratégico auxilia o Balanced
Scorecard na rotina de execução dos processos de
curto prazo, mas mantendo o foco na visão de longo
prazo. Assim, para garantir que toda a estratégia do
Planejamento Estratégico seja seguida, é necessário
conhecer quatro conceitos. I. Define o que a empresa deseja alcançar em cada
perspectiva estratégica.
II. Indica o desempenho de qualidade da empresa,
referente a cada item a ser alcançado.
III. Indica o nível de performance esperado que se
deve atingir, em função dos padrões de
desempenho e qualidade.
IV. Estabelece as ações e intervenções que devem
ser tomadas para se chegar aos níveis de
desempenho previstos e esperados. Os conceitos em I, II, III e IV são denominados,
respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1767999
Administração Geral
O termo Balanced Scorecard pode ser definido
como uma metodologia de gestão, considerando que
auxilia na mensuração do progresso dos
colaboradores e da empresa, em relação às metas
organizacionais de longo prazo. É vista como uma
poderosa ferramenta para Gestão Empresarial,
alinhando quatro perspectivas, das quais duas são
caracterizadas a seguir. I. Os gestores conseguem demonstrar se a
execução das estratégias está contribuindo para
a melhoria dos principais resultados da empresa
como lucro líquido, retorno sobre o investimento,
criação de valor econômico e geração de caixa.
II. Os gestores conseguem identificar os pontos
críticos de operação, devendo a empresa atuar
com mais vigor para alcançar o nível de
excelência nos métodos de produção, ações e
decisões no âmbito da organização, tendo como
objetivos estratégicos obter vantagem
competitiva direcionada a redução e gestão de
custos ou à diferenciação de produtos. As abordagens em I e II são conhecidas como
perspectivas:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1767998
Governança de TI
A sigla ITIL tem por significado “Information
Technology Infrastructure Library”, um conjunto de
melhores práticas, sendo atualmente a principal
referência para gerenciamento de serviços de TI.
Recentemente, foi lançada a ITIL 4, trazendo o
sistema de valor de serviço (SVS), um componente
chave que descreve como todos os componentes e
atividades de uma organização trabalham juntos para
permitir a criação de valor. No centro da SVS está a
cadeia de valor de serviços, um modelo operacional
flexível para a criação, entrega e melhoria contínua
dos serviços. O ITIL 4 inclui 34 práticas de
gerenciamento, agrupadas em três categorias: I. Práticas gerais de gerenciamento II. Práticas de gerenciamento de serviço III. Práticas de gerenciamento técnico
Três exemplos de práticas de gerenciamento de cada uma das categorias I / II / III são, respectivamente, gerenciamento:
Três exemplos de práticas de gerenciamento de cada uma das categorias I / II / III são, respectivamente, gerenciamento:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1767997
Governança de TI
A sigla COBIT tem por significado “Control
Objectives for Information and related Technology” e
constitui uma estrutura criada pela ISACA
(Associação de Auditoria e Controle de Sistemas de
Informação) para governança e gerenciamento de TI.
O COBIT é um conjunto de práticas fundamental para
garantir a governança de TI e, como consequência,
melhorar a gestão. Numa abordagem ampla, o
framework do COBIT 5 identifica um conjunto de
habilitadores da governança e do gerenciamento que
inclui cerca de 37 processos. A camada de
gerenciamento é definida por quatro domínios, dos
quais dois são descritos a seguir.
I. Diz respeito à identificação de como a TI pode contribuir melhor com os objetivos de negócio. Processos específicos desse estão relacionados com a estratégia e táticas de TI, arquitetura empresarial, inovação e gerenciamento de portfólio. II. Diz respeito à entrega dos serviços de TI necessários para atender aos planos táticos e estratégicos. Este domínio inclui processos para gerenciar operações, requisições de serviços e incidentes, assim como o gerenciamento de problemas, continuidade, segurança e controle de processos de negócio.
Os domínios descritos em I e II são denominados:
I. Diz respeito à identificação de como a TI pode contribuir melhor com os objetivos de negócio. Processos específicos desse estão relacionados com a estratégia e táticas de TI, arquitetura empresarial, inovação e gerenciamento de portfólio. II. Diz respeito à entrega dos serviços de TI necessários para atender aos planos táticos e estratégicos. Este domínio inclui processos para gerenciar operações, requisições de serviços e incidentes, assim como o gerenciamento de problemas, continuidade, segurança e controle de processos de negócio.
Os domínios descritos em I e II são denominados:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1767996
Gerência de Projetos
No que diz respeito ao desenvolvimento de um
projeto e em conformidade com o PMI/PMBoK, a
seguir são listados três processos.
I. Orientar e gerenciar a execução do projeto II. Monitorar e controlar o trabalho do projeto III. Desenvolver o plano de gerenciamento de projeto
Esses processos fazem parte da área de conhecimento denominada Gerenciamento de:
I. Orientar e gerenciar a execução do projeto II. Monitorar e controlar o trabalho do projeto III. Desenvolver o plano de gerenciamento de projeto
Esses processos fazem parte da área de conhecimento denominada Gerenciamento de:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1767995
Gerência de Projetos
Os processos de gerenciamento de projetos
organizam e descrevem a realização do projeto. A
figura abaixo apresenta um conjunto de cinco grupos
de processos, em conformidade com o PMBoK,
todos inter-relacionados e dependentes uns dos
outros, executados por pessoas, de maneira muito
parecida com as fases de projeto.

Os processos ALFA, BETA e GA M A são denominados, respectivamente:
Os processos ALFA, BETA e GA M A são denominados, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1767994
Gerência de Projetos
Um gerente de projetos da EMGEPRON está
desenvolvendo um determinado projeto que produz
um tipo específico de software. No momento, está
prestes a definir funções, responsabilidades e
relações de subordinação de projetos, o que significa
concluir que esse gerente está trabalhando no
seguinte processo do planejamento:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Assistente Administrativo (Administração) |
Q1766723
Administração de Recursos Materiais
O tipo de inventário em que permanentemente
se contam itens do estoque, de tal forma que todos os
itens sejam contados pelo menos uma vez dentro do
período desejado, é o:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Assistente Administrativo (Administração) |
Q1766722
Administração de Recursos Materiais
Na situação de alto custo de posse dos
estoques, o gestor tem tendência a decidir por:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Assistente Administrativo (Administração) |
Q1766721
Administração de Recursos Materiais
O estoque existente na empresa necessário
para manter níveis suficientes, evitar faltas de
materiais no caso de aumento da demanda ou cobrir
atrasos na entrega de pedidos já efetuados é o
estoque do tipo:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Assistente Administrativo (Administração) |
Q1766720
Administração de Recursos Materiais
No planejamento da produção, existe uma
técnica que permite determinar as necessidades de
compras dos materiais que serão utilizados na
fabricação, a partir de uma lista obtida da estrutura
analítica do produto, que, em função de dada
demanda, calcula a necessidade de material em
estoque e compras, bem como, quando estes itens
serão incorporados ao produto. Essa técnica
denomina-se:

 Conheça nossos planos