Foram encontradas 100.826 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Com base nos fundamentos da engenharia de software, julgue o item a seguir.
No modelo em cascata, alterações relevantes de requisitos tendem a produzir impacto reduzido quando identificadas em fases avançadas, em razão da previsibilidade e da flexibilidade inerentes ao processo.
Com base nos fundamentos da engenharia de software, julgue o item a seguir.
No Scrum, embora o Product Owner seja responsável por maximizar o valor do produto, a ordenação do Product Backlog é definida pelo Scrum Master, a quem compete estruturar o trabalho a ser executado em cada sprint.
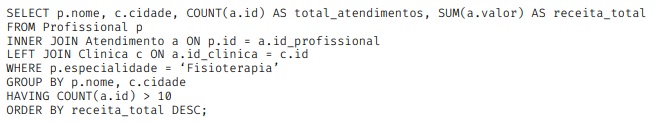
Com base nessa situação hipotética e a partir da análise estrutural dessa query e dos conceitos fundamentais de banco de dados, julgue o item seguinte.
O comando SELECT integra a DDL, por ser o mecanismo responsável por definir a estrutura lógica dos dados que serão exibidos ao usuário.
Com base nessa situação hipotética e a partir da análise estrutural dessa query e dos conceitos fundamentais de banco de dados, julgue o item seguinte.
Caso haja lentidão na geração do relatório, a criação de índice sobre a coluna especialidade pode constituir medida de otimização voltada a acelerar a filtragem de registros realizada na cláusula WHERE.
Com base nessa situação hipotética e a partir da análise estrutural dessa query e dos conceitos fundamentais de banco de dados, julgue o item seguinte.
No contexto apresentado, a tabela Atendimento funciona como tabela de relacionamento ao vincular profissionais e clínicas por meio de chaves estrangeiras.
Com base nessa situação hipotética e a partir da análise estrutural dessa query e dos conceitos fundamentais de banco de dados, julgue o item seguinte.
Na ordem lógica de processamento da consulta, a cláusula HAVING atua antes de WHERE, filtrando linhas individuais que só depois serão submetidas ao GROUP BY.
Com base nessa situação hipotética, julgue o item a seguir, acerca das principais ameaças cibernéticas e dos processos de continuidade de negócios e normatização.
A existência de correção pública disponibilizada pelo fabricante para determinada falha tende a afastar a sua caracterização como vulnerabilidade zero‑day, mesmo que a atualização ainda não tenha sido aplicada pelo administrador do sistema.
Com base nessa situação hipotética, julgue o item a seguir, acerca das principais ameaças cibernéticas e dos processos de continuidade de negócios e normatização.
O backup incremental tende a ampliar o volume total armazenado e a simplificar o processo de restauração, razão pela qual costuma ser preferido quando a prioridade é a recuperação mais célere dos dados.
Com base nessa situação hipotética, julgue o item a seguir, acerca das principais ameaças cibernéticas e dos processos de continuidade de negócios e normatização.
A conformidade com a ISO/IEC 27002, por si só, é suficiente para a certificação do sistema de gestão de segurança da informação, independentemente do atendimento aos requisitos da ISO/IEC 27001.
Com base nessa situação hipotética, julgue o item a seguir, acerca das principais ameaças cibernéticas e dos processos de continuidade de negócios e normatização.
A adoção de controles alinhados à ISO/IEC 27002 pode apoiar a implementação do SGSI, sem dispensar o atendimento aos requisitos auditáveis da ISO/IEC 27001 para fins de certificação.
Acerca dos princípios, das políticas e dos conceitos fundamentais de segurança da informação, julgue o item seguinte.
Na Infraestrutura de Chaves Públicas (ICP), compete à autoridade de registro (AR) emitir, assinar e revogar certificados digitais, cabendo à autoridade certificadora (AC) apenas receber e encaminhar as solicitações dos usuários.
Acerca dos princípios, das políticas e dos conceitos fundamentais de segurança da informação, julgue o item seguinte.
A efetividade de uma Política de Segurança da Informação como instrumento de governança pressupõe, além de sua formalização, o patrocínio da alta direção e a sua observância pelos usuários que tenham acesso aos ativos de informação.
Acerca dos princípios, das políticas e dos conceitos fundamentais de segurança da informação, julgue o item seguinte.
A verificação de assinatura digital com a chave pública correspondente permite validar a autoria e a integridade do conteúdo assinado, sem implicar, por si só, a confidencialidade do documento.
Acerca dos princípios, das políticas e dos conceitos fundamentais de segurança da informação, julgue o item seguinte.
A ocorrência de alteração não autorizada em cadastro funcional, ainda que o sistema permaneça acessível aos usuários, caracteriza comprometimento da disponibilidade da informação, e não de sua integridade.
Acerca das redes locais, dos equipamentos de rede e dos conceitos gerais de VPN e segurança de redes, julgue o item a seguir.
A utilização de Web Application Firewall pode reforçar a proteção contra ataques a aplicações web, como XSS e injeção de SQL, sem a necessidade de se substituir controles de validação de entrada e práticas seguras de desenvolvimento.
Acerca das redes locais, dos equipamentos de rede e dos conceitos gerais de VPN e segurança de redes, julgue o item a seguir.
O firewall de inspeção de estado diferencia‑se do filtro de pacotes estático por considerar o contexto e o estado das conexões, permitindo a passagem de pacotes pertencentes às sessões previamente estabelecidas.
Acerca das redes locais, dos equipamentos de rede e dos conceitos gerais de VPN e segurança de redes, julgue o item a seguir.
Em redes WLAN corporativas, a adoção de WPA2‑Enterprise ou WPA3‑Enterprise mantém a mesma limitação operacional do uso de chave pré‑compartilhada única, uma vez que a autenticação permanece necessariamente compartilhada entre os usuários.
Acerca das redes locais, dos equipamentos de rede e dos conceitos gerais de VPN e segurança de redes, julgue o item a seguir.
A VPN protege o tráfego em trânsito no túnel estabelecido sobre rede pública, sem eliminar, por si só, a necessidade de controles de segurança nos hosts das extremidades.
Considerando o modelo de referência OSI e os principais protocolos de rede, julgue o item seguinte.
Na arquitetura OSI, compete à camada de enlace definir as rotas e encaminhar pacotes entre redes distintas com base em algoritmos de roteamento.
Considerando o modelo de referência OSI e os principais protocolos de rede, julgue o item seguinte.
O IPv6 amplia o espaço de endereçamento e foi concebido com suporte a mecanismos de segurança na camada de rede, entre eles o IPsec, sem que isso implique o seu emprego obrigatório em toda comunicação.

 Conheça nossos planos