Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 48.306 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - Analista Judiciário - Analista de Sistemas - Suporte e Rede |
Q2542456
Segurança da Informação
Um ataque de força bruta é um método de hacking que utiliza tentativa e erro para quebrar senhas, credenciais de login e
chaves de criptografia. Trata-se de uma tática simples, mas confiável, para obter acesso não autorizado a contas individuais e
sistemas e redes de organizações. O hacker tenta vários nomes de usuário e senhas, muitas vezes usando um computador para
testar uma ampla gama de combinações até encontrar as informações de login corretas. O nome “força bruta” vem de invasores
que usam tentativas excessivamente forçadas para obter acesso a contas de usuário. Apesar de ser um método antigo de ataque
cibernético, os ataques de força bruta são tentados e testados e continuam sendo uma tática popular com hackers.
(Disponível em: https://www.fortinet.com/br/resources/cyberglossary/brute-force-attack. Adaptado.)
Marque V para as afirmativas verdadeiras e F para as falsas.
( ) Limitar as tentativas de login com políticas de bloqueio de conta reduz a taxa de sucesso de um ataque de força bruta.
( ) Implementar autenticação multifator (MFA) reduz a taxa de sucesso de um ataque de força bruta, pois, após o usuário fazer login, será necessário fornecer código validador enviado via SMS ou até mesmo leitura de impressão digital para validar se o usuário é quem diz ser.
( ) É recomendado criar senhas robustas, com mais de 12 caracteres, atendendo aos requisitos de complexidade; e, para evitar o esquecimento, armazenar senhas em um documento de texto ou anotá-las em uma agenda pessoal é uma boa opção de segurança.
A sequência correta está em
(Disponível em: https://www.fortinet.com/br/resources/cyberglossary/brute-force-attack. Adaptado.)
Marque V para as afirmativas verdadeiras e F para as falsas.
( ) Limitar as tentativas de login com políticas de bloqueio de conta reduz a taxa de sucesso de um ataque de força bruta.
( ) Implementar autenticação multifator (MFA) reduz a taxa de sucesso de um ataque de força bruta, pois, após o usuário fazer login, será necessário fornecer código validador enviado via SMS ou até mesmo leitura de impressão digital para validar se o usuário é quem diz ser.
( ) É recomendado criar senhas robustas, com mais de 12 caracteres, atendendo aos requisitos de complexidade; e, para evitar o esquecimento, armazenar senhas em um documento de texto ou anotá-las em uma agenda pessoal é uma boa opção de segurança.
A sequência correta está em
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - Analista Judiciário - Analista de Sistemas - Suporte e Rede |
Q2542455
Redes de Computadores
O DHCP é um protocolo de rede empregado para atribuir dinamicamente endereços IP e outras configurações de rede para
dispositivo em uma rede. Isso inclui informações como o endereço IP, máscara de sub-rede, gateway padrão e endereço do
servidor de DNS. Considere que em um ambiente corporativo, um servidor com SO Windows Server 2008 R2 Enterprise possui
serviço de DHCP instalado e configurado para fornecer endereços de IP dinamicamente para os demais dispositivos em rede.
O recurso no qual são definidas as configurações do serviço de DHCP é:
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - Analista Judiciário - Analista de Sistemas - Suporte e Rede |
Q2542454
Sistemas Operacionais
“Em um ambiente corporativo, determinado analista de sistemas possui um servidor com o Sistema Operacional Windows
Server 2008 R2 Enterprise (Configuração Padrão – Idioma Português-Brasil) dedicado exclusivamente ao serviço de Active
Directory. Sabe-se que esse servidor desempenha várias funções essenciais, como autenticação de usuários, autorização,
replicação de dados e distribuição de políticas de grupo. Nessa infraestrutura corporativa, tal servidor pode ser denominado
____________________________, pois hospeda o serviço Active Directory.” Assinale a alternativa que completa
corretamente a afirmativa anterior.
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - Analista Judiciário - Analista de Sistemas - Suporte e Rede |
Q2542453
Sistemas Operacionais
Em uma infraestrutura de TI corporativa, o serviço de Active Directory é empregado para centralizar a identidade de acesso
às contas de usuário criadas. Essas contas seguem as diretrizes de segurança ditadas pela Default Domain Policy – uma
política de grupo que contém configurações de segurança como políticas de senha e bloqueio de conta. O serviço de Active
Directory foi instalado em um servidor com Windows Server 2008 R2 Enterprise e a Default Domain Policy e se manteve em
sua configuração padrão. Sabe-se que uma conta de usuário denominada “Bill Gates” atingiu o tempo de vida máximo da
senha. O usuário dessa conta utilizava a senha “P@ssword” para efetuar logon; porém, torna-se necessário alterar a senha
no próximo logon a fim de prosseguir com o acesso. Qual das seguintes senhas poderá ser utilizada como a nova senha desse
usuário, atendendo aos requisitos de complexidade de senha imposta pela Default Domain Policy?
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - Analista Judiciário - Analista de Sistemas - Suporte e Rede |
Q2542452
Sistemas Operacionais
A política de grupo pode representar configurações de política localmente no sistema de arquivos ou nos serviços de domínio
Active Directory. Quando usadas com o Active Directory, as configurações de política de grupo estão contidas em um GPO
(Objeto de Política de Grupo). Um GPO é uma coleção virtual de configurações de política, permissões de segurança e SOM
(escopo de gerenciamento), a qual é possível aplicar a usuários e computadores no Active Directory. Uma GPO tem um nome
único, como um GUID. Os clientes avaliam as configurações de GPO usando a natureza hierárquica do Active Directory. A
Default Domain Policy é uma GPO (Objeto de Política de Grupo) criada automaticamente quando um novo domínio é
produzido no Active Directory em um ambiente com Windows Server 2008 R2 Enterprise R2 (Configuração Padrão – Idioma
Português-Brasil). Sabe-se que ela inclui configurações padrão relacionadas à segurança. Sobre o comprimento mínimo de
senhas, quantos caracteres são exigidos pela Default Domain Policy para a definição de senha aos usuários?
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - Analista Judiciário - Analista de Sistemas - Suporte e Rede |
Q2542451
Sistemas Operacionais
Windows Server é uma edição do sistema operacional criado pela Microsoft, direcionada para servidores, que disponibiliza
uma ampla gama de recursos e funcionalidades voltadas para serviços de rede, tais como Active Directory, DNS, DHCP, dentre
outros. Sobre o serviço de Active Directory no Windows Server 2008 R2 Enterprise (Configuração Padrão – Idioma Português-Brasil), trata-se de sua principal função dentro do ambiente corporativo:
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542350
Segurança da Informação
Sobre tratamento de riscos de segurança da informação constante em ABNT NBR ISO/IEC 27001:2013, assinale a afirmativa
INCORRETA.
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542349
Segurança da Informação
Sobre estabelecimento e manutenção de um SGSI conforme a norma ABNT NBR ISO/IEC 27001:2013, a organização deverá,
EXCETO:
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542348
Segurança da Informação
Determinado servidor público possui acesso não autorizado a dados confidenciais. O ente público no qual o servidor é lotado
quer evitar que isso aconteça com outros servidores. Qual das seguintes opções é uma maneira de prevenir o acesso não
autorizado a dados confidenciais?
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542347
Banco de Dados
Um administrador de bancos de dados de uma determinada instituição pública decidiu adotar o JPA 2.0 (Java Persistence
API) nas aplicações dessa organização. Dessa forma, é crucial entender os conceitos fundamentais do JPA 2.0 e suas práticas
recomendadas para garantir uma implementação eficiente e livre de erros. Diante do exposto, é correto afirmar que o JPA
2.0:
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542346
Programação
Em uma instituição pública que precisa manter e gerenciar dados de diferentes departamentos, necessita-se implementar a
persistência de objetos Java utilizando JPA 2.0. A tarefa inclui a criação de entidades e relacionamentos complexos para
refletir o modelo de dados da instituição. Durante o desenvolvimento é necessário garantir que as anotações JPA estejam
corretas para evitar problemas de performance e integridade dos dados. Considerando o cenário no qual é necessário definir
um relacionamento de um-para-muitos entre a entidade departamento e a entidade funcionário, qual das opções a seguir
configura corretamente a entidade Departamento para esse relacionamento em JPA 2.0?
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542345
Banco de Dados
Durante o desenvolvimento de um sistema de gestão processual para o Tribunal de Justiça do Estado do Maranhão, percebe-se que é crucial garantir a integridade e a consistência dos dados relacionados aos processos judiciais, suas partes envolvidas
e movimentações. Optou-se por utilizar JPA 2.0 para persistir objetos Java, visando facilitar a interação com o banco de dados
relacional. Considerando o uso de JPA 2.0 em seu sistema de gestão processual, assinale a afirmativa correta.
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542344
Banco de Dados
Uma instituição pública do Poder Legislativo está considerando a migração de uma arquitetura monolítica para uma
arquitetura distribuída de microsserviços para atualizar sua infraestrutura de tecnologia da informação. Essa mudança é
contemplada para melhor atender às demandas por serviços on-line e possibilitar ajustes de escalabilidade e flexibilidade
nos sistemas. Qual alternativa a seguir descreve corretamente um benefício da arquitetura de microsserviços em
comparação com a arquitetura monolítica?
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542343
Banco de Dados
Considere que o Tribunal de Justiça do Maranhão se depara regularmente com dificuldades para lidar com picos de tráfego
em seu site durante períodos sazonais. Sua equipe de tecnologia da informação considera adotar uma arquitetura distribuída
de microsserviços para melhorar a escalabilidade e a disponibilidade de sua plataforma. Trata-se de característica comum
associada à implantação de uma arquitetura distribuída de microsserviços:
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542342
Banco de Dados
O PostgreSQL oferece um sistema de permissões que inclui a capacidade de definir funções e atribuir privilégios específicos.
O gerenciamento dessas permissões é crucial para a segurança do banco de dados. Considere que será concedido a um
determinado usuário chamado relatorio_user o privilégio de apenas selecionar dados da tabela vendas. O comando SQL que
realiza essa tarefa corretamente é:
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542341
Banco de Dados
O setor de tecnologia da informação do Tribunal de Justiça do Maranhão planeja implementar uma solução de alta
disponibilidade para seu sistema de banco de dados PostgreSQL, visando minimizar o tempo de inatividade e garantir, assim,
a integridade dos dados. Nesse contexto, é fundamental que seus administradores de banco de dados compreendam as
opções de replicação disponíveis no PostgreSQL e saibam como configurá-las adequadamente. Os modos de replicação
suportados nativamente pelo PostgreSQL a partir da versão 9.0 são:
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542340
Banco de Dados
Sobre triggers, marque V para as afirmativas verdadeiras e F para as falsas.
(Considere a trigger inserida no SGBD MySQL 8.)
( ) Um trigger é um objeto associado a uma tabela, que é utilizado para responder a um evento específico como insert, update, replace ou delete disparado.
( ) Não há como utilizar triggers em tabelas temporárias (temporary table).
( ) Para chamar uma trigger armazenada no banco de dados, deve-se inserir o comando CALL mais o nome da trigger.
( ) Os triggers podem ser disparados para responder antes ou depois de um evento.
A sequência está correta em
( ) Um trigger é um objeto associado a uma tabela, que é utilizado para responder a um evento específico como insert, update, replace ou delete disparado.
( ) Não há como utilizar triggers em tabelas temporárias (temporary table).
( ) Para chamar uma trigger armazenada no banco de dados, deve-se inserir o comando CALL mais o nome da trigger.
( ) Os triggers podem ser disparados para responder antes ou depois de um evento.
A sequência está correta em
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542339
Banco de Dados
Associe adequadamente os itens referentes a bancos de dados às suas respectivas características.
1. Data Warehouse.
2. Data Mining.
3. OLAP.
4. ETL.
( ) Abordagem para integrar, limpar e transformar dados para uso em análises e relatórios.
( ) Técnica de armazenamento de dados em formato multidimensional para análise rápida e flexível.
( ) Processo de extração, transformação e carga de dados de várias fontes para um local centralizado para análise.
( ) Método de explorar grandes conjuntos de dados para descobrir padrões e tendências.
A sequência está correta em
1. Data Warehouse.
2. Data Mining.
3. OLAP.
4. ETL.
( ) Abordagem para integrar, limpar e transformar dados para uso em análises e relatórios.
( ) Técnica de armazenamento de dados em formato multidimensional para análise rápida e flexível.
( ) Processo de extração, transformação e carga de dados de várias fontes para um local centralizado para análise.
( ) Método de explorar grandes conjuntos de dados para descobrir padrões e tendências.
A sequência está correta em
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542338
Banco de Dados
Qualquer banco de dados utilizado por mais de um usuário terá que administrar o controle de concorrência entre as
informações que estão sendo acessadas pelos usuários. O controle de concorrência refere-se ao processo pelo qual o sistema
de banco de dados regula e coordena as transações de diferentes usuários que tentam acessar os mesmos dados simultaneamente. É correto afirmar que a serializabilidade em transações de banco de dados garante:
Ano: 2024
Banca:
Instituto Consulplan
Órgão:
TJ-MA
Prova:
Instituto Consulplan - 2024 - TJ-MA - lista Judiciário - Analista de Sistemas - Banco de Dados |
Q2542337
Banco de Dados
Observe as seguintes tabelas feitas no Mysql Workbench 8.0:
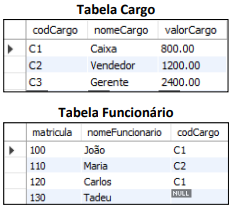
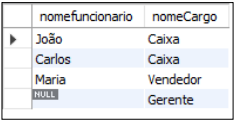
O administrador do banco de dados fez uma lista de todos os cargos e seus respectivos funcionários, incluindo os cargos sem funcionários. Qual comando ele utilizou para gerar a tabela a seguir?

 Conheça nossos planos