Questões de Concurso Sobre segurança da informação
Foram encontradas 15.062 questões


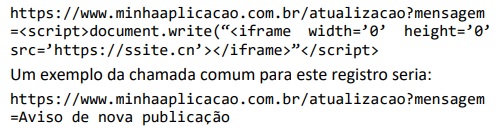
Identificou-se também que o campo mensagem é utilizado na composição do site e seu conteúdo aparece como parte do html dele.
A seguinte opção é consistente com um ataque que geraria um log deste tipo:
Considere o seguinte diagrama para responder às questões a seguir:

Vamos assumir que:
- • O cenário representa a rede da empresa hipotética XPTO.
- • Nem todos os dispositivos foram representados
Os dispositivos possuem as seguintes configurações:
- • Servidor A: IP: 10.77.8.10/20 – Função: Servidor de
banco de dados SQL.
- • Servidor B: IP: 10.77.8.11/20 – Função: Servidor de aplicações http / https. – As aplicações utilizam os bancos de dados no Servidor A.
- • Firewall A: WAN IP: 73.12.78.44/24 IP: 10.77.0.1/20 –
Funções – NGFW, Servidor de VPN, DHCP, DNS.
Computador 1:
WAN IP: 200.255.10.22/24 VPN IP: 10.17.16.22/23.
Computador 2:
IP: 10.77.1.16/20
Dispositivo móvel 1: WAN IP: 65.12.8.33/24 VPN IP:
10.17.17.26/23.
As pessoas A, B e C são funcionários da empresa XPTO.
O Servidor B possui aplicações corporativas que atendem a funcionários e clientes e estão publicadas na internet.
Considere o seguinte diagrama para responder às questões a seguir:
Vamos assumir que:
- • O cenário representa a rede da empresa hipotética XPTO.
- • Nem todos os dispositivos foram representados
Os dispositivos possuem as seguintes configurações:
- • Servidor A: IP: 10.77.8.10/20 – Função: Servidor de
banco de dados SQL.
- • Servidor B: IP: 10.77.8.11/20 – Função: Servidor de aplicações http / https. – As aplicações utilizam os bancos de dados no Servidor A.
- • Firewall A: WAN IP: 73.12.78.44/24 IP: 10.77.0.1/20 –
Funções – NGFW, Servidor de VPN, DHCP, DNS.
Computador 1:
WAN IP: 200.255.10.22/24 VPN IP: 10.17.16.22/23.
Computador 2:
IP: 10.77.1.16/20
Dispositivo móvel 1: WAN IP: 65.12.8.33/24 VPN IP:
10.17.17.26/23.
As pessoas A, B e C são funcionários da empresa XPTO.
O Servidor B possui aplicações corporativas que atendem a funcionários e clientes e estão publicadas na internet.
O texto a seguir é referência para a questão.
Em redes de computadores, quando temos tráfego na rede, todos os dados devem passar por inspeção de segurança; logo, as informações podem ser registradas, descartadas ou transmitidas. Isso pode ser feito por mecanismos operacionais conhecidos como firewalls e sistemas de detecção de invasão (IDSs – Intrusion detection system).
(_) Criptografia: AES, DES, 3DES, RC5, IDEA.
(_) Hashing: MD5, SHA-1.
(_) Autenticação: assinaturas digitais RSA e assinaturas digitais DSS.
I. Ataques direcionados a aplicações web, como cross site script, php injection e sql injection.
II. Utilização da rede por aplicações não permitidas como P2P (incluindo Bittorrent).
III. Ataques direcionados a sistemas operacionais.
IV. Spams e phishing.
Estão CORRETOS:
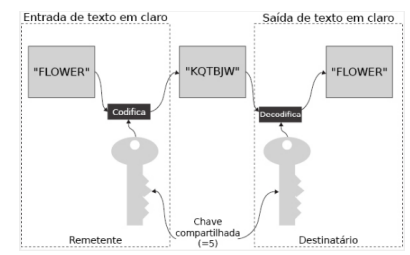
Tendo em vista suas características, o esquema abaixo apresenta a visão esquemática de um sistema de:
I. Disponibilizar a funcionalidade de logout em todas as páginas protegidas por autorização.
II. Definir o atributo “seguro” para cookies transmitidos por uma conexão TLS.
III. Utilizar o mesmo identificador de sessão em qualquer reautenticação.
Está(ão) CORRETO(S):

 Conheça nossos planos