Questões de Concurso
Sobre malware em segurança da informação
Foram encontradas 1.077 questões


Considerando o cenário descrito, o tipo de ameaça digital envolvida nesse incidente é classificado como:
Considerando os conceitos gerais de segurança da informação e proteção contra softwares maliciosos, assinale a alternativa que representa, respectivamente, o tipo de ameaça descrita no primeiro caso e a abordagem de proteção adequada ao cenário apresentado.
Dentre as opções apresentadas a seguir, qual atitude contribui para evitar esse tipo de problema no dia a dia?
Preenche, CORRETA e respectivamente, as lacunas:
Na imagem a seguir, o histórico do Windows 10 indica a detecção de Trojan:Win32/Swisyn!rfn com status “Falha”.
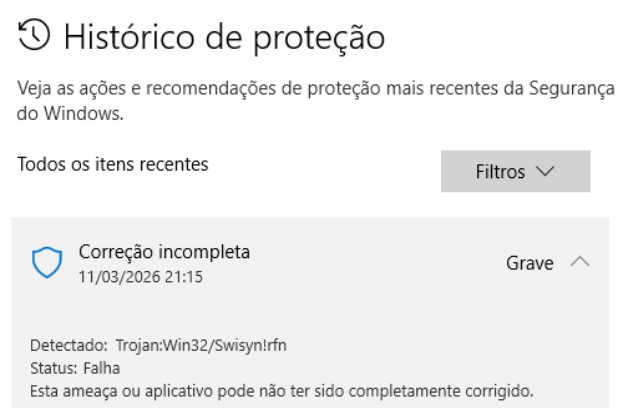
Analise as descrições e assinale a que representa corretamente o tipo de ameaça e a ação do sistema:
Durante a manutenção da infraestrutura de TI (Tecnologia da Informação) do Badesul, o Analista de Sistemas percebeu que algumas estações de trabalho estavam suscetíveis à instalação de malwares e arquivos infectados provenientes de anexos de e-mails e downloads de sites não confiáveis. Para proteger o ambiente e garantir a integridade dos sistemas, é necessário instalar um software específico de proteção contra vírus e ameaças cibernéticas. Qual das alternativas abaixo atende a essa necessidade?
Durante uma investigação de segurança, o Analista de Sistemas detectou que algumas estações de trabalho estavam registrando silenciosamente todas as teclas digitadas pelos usuários, incluindo senhas de sistemas internos e dados de formulários financeiros. Esse comportamento não autorizado representa risco de vazamento de informações sensíveis e comprometimento da segurança dos sistemas. Considerando os tipos de malwares, qual seria o MAIS PROVÁVEL responsável por essa atividade
O setor de segurança da informação de um órgão emitiu um alerta interno sobre uma categoria de malware que tem causado impactos severos em instituições públicas e privadas ao redor do mundo. Diante disso, assinale a alternativa que apresenta uma afirmação INCORRETA sobre ransomware.
A equipe de resposta a incidentes de um órgão identificou diferentes amostras de malware durante uma análise forense. Para classificar corretamente cada ameaça e adotar as contramedidas adequadas, o analista precisou aprofundar seu conhecimento sobre as características e o funcionamento dos vírus de computador.
Diante desse caso, analise as afirmativas a seguir:
I. O vírus polimórfico mantém o corpo do código malicioso cifrado e altera apenas a rotina de decifragem a cada nova infecção, dificultando a detecção por antivírus baseados em assinatura estática; já o vírus metamórfico vai além: reescreve completamente seu próprio código a cada ciclo de replicação, sem depender de cifragem, tornando sua detecção ainda mais complexa.
II. Vírus residentes em memória carregam-se na RAM durante a execução do arquivo hospedeiro e permanecem ativos para infectar outros arquivos à medida que são acessados pelo sistema operacional; vírus não residentes, por sua vez, realizam a infecção diretamente no momento da execução do hospedeiro e não mantêm presença persistente na memória.
III. Vírus de macro infectam documentos que suportam linguagens de script ou automação, como planilhas e processadores de texto, e são ativados quando o documento infectado é aberto; por explorarem a plataforma da aplicação e não o sistema operacional subjacente, podem afetar máquinas independentemente do SO instalado, desde que a aplicação vulnerável esteja presente.
IV. Diferentemente de um worm, um vírus de computador é capaz de se propagar de forma autônoma pela rede, sem necessidade de arquivo hospedeiro ou interação do usuário, explorando vulnerabilidades em serviços de rede para infectar máquinas remotas diretamente.
Está(ão) CORRETA(S):

 Conheça nossos planos