Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.991 questões


Ano: 2026
Banca:
FEPESE
Órgão:
Prefeitura de Cunha Porã - SC
Provas:
FEPESE - 2026 - Prefeitura de Cunha Porã - SC - Nutricionista 20h
|
FEPESE - 2026 - Prefeitura de Cunha Porã - SC - Nutricionista 40h |
FEPESE - 2026 - Prefeitura de Cunha Porã - SC - Assistente Social |
FEPESE - 2026 - Prefeitura de Cunha Porã - SC - Farmacêutico |
FEPESE - 2026 - Prefeitura de Cunha Porã - SC - Fiscal da Vigilância Sanitária |
FEPESE - 2026 - Prefeitura de Cunha Porã - SC - Médico ESF |
FEPESE - 2026 - Prefeitura de Cunha Porã - SC - Professor de Apoio Educacional |
Q4343299
Segurança da Informação
Um servidor público recebeu um e-mail com o
logotipo de uma instituição bancária informando
sobre a necessidade urgente de atualizar suas credenciais por meio de um link anexado. Ao clicar, ele foi
direcionado a uma página falsa muito parecida com a
oficial, onde digitou sua senha e dados cadastrais.
Assinale a alternativa que indica corretamente o tipo de ataque cibernético sofrido pelo servidor.
Assinale a alternativa que indica corretamente o tipo de ataque cibernético sofrido pelo servidor.
Ano: 2026
Banca:
FLEM Concursos
Órgão:
Prefeitura de Riachão do Jacuípe - BA
Provas:
FLEM Concursos - 2026 - Prefeitura de Riachão do Jacuípe - BA - Fiscal de Tributos
|
FLEM Concursos - 2026 - Prefeitura de Riachão do Jacuípe - BA - Fiscal de Postura e Obras |
FLEM Concursos - 2026 - Prefeitura de Riachão do Jacuípe - BA - Agente de Trânsito |
FLEM Concursos - 2026 - Prefeitura de Riachão do Jacuípe - BA - Guarda Civil Municipal |
Q4343042
Segurança da Informação
Texto associado
A segurança da informação em ambientes digitais envolve a identificação de ameaças que exploram tanto vulnerabilidades técnicas quanto comportamentos dos usuários. Ataques contemporâneos frequentemente combinam engenharia social, manipulação de credenciais e mecanismos automatizados de coleta de dados, tornando insuficiente a adoção de medidas isoladas de proteção.
STALLINGS, William. Criptografia e segurança de redes: princípios e práticas. 7. ed. São Paulo: Pearson, 2017. Adaptado.
Considere a seguinte situação: um servidor público recebe um e-mail aparentemente enviado por um serviço institucional conhecido, solicitando a atualização urgente de sua senha sob pena de bloqueio de acesso. O e-mail contém um link que direciona para uma página visualmente idêntica ao portal oficial. Após inserir suas credenciais, o usuário percebe que não houve qualquer atualização no sistema. Dias depois, sua conta é utilizada para envio de mensagens indevidas a outros usuários da instituição.
A análise técnica da situação descrita, considerando os mecanismos envolvidos no incidente, indica que
A análise técnica da situação descrita, considerando os mecanismos envolvidos no incidente, indica que
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Lajedinho - BA
Prova:
ISET - 2026 - Prefeitura de Lajedinho - BA - Assistente Administrativo |
Q4340373
Segurança da Informação
Um assistente administrativo recebeu mensagem
eletrônica aparentemente enviada pelo setor de informática
do órgão. O texto informava que a caixa de e-mail
institucional seria bloqueada em dez minutos e solicitava
que o servidor acessasse um link e informasse usuário e
senha para “validar imediatamente a conta”. Embora a
identidade visual da mensagem fosse semelhante à
utilizada pela instituição, o endereço do remetente
apresentava domínio desconhecido. Considerando as boas
práticas de segurança digital, assinale a alternativa
incorreta.
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Lajedinho - BA
Provas:
ISET - 2026 - Prefeitura de Lajedinho - BA - Assistente Administrativo
|
ISET - 2026 - Prefeitura de Lajedinho - BA - Técnico em Enfermagem |
Q4340357
Segurança da Informação
Um usuário recebe uma mensagem eletrônica que
aparenta ter sido enviada por uma plataforma educacional
utilizada pela instituição. O texto informa que sua senha
“expirará em 30 minutos” e apresenta um link para
atualização imediata. O endereço do remetente possui
pequena alteração em relação ao domínio legítimo. Ao
mesmo tempo, um arquivo recebido de outra origem
promete gratuitamente um material de interesse do
usuário, mas exige sua execução antes de exibir o
conteúdo. Considerando segurança da informação,
phishing, baiting e engenharia social, assinale a alternativa
correta.
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Lajedinho - BA
Provas:
ISET - 2026 - Prefeitura de Lajedinho - BA - Analista Administrativo
|
ISET - 2026 - Prefeitura de Lajedinho - BA - Médico |
ISET - 2026 - Prefeitura de Lajedinho - BA - Bibliotecário |
ISET - 2026 - Prefeitura de Lajedinho - BA - Cirurgião Dentista |
ISET - 2026 - Prefeitura de Lajedinho - BA - Farmacêutico |
ISET - 2026 - Prefeitura de Lajedinho - BA - Fisioterapeuta |
ISET - 2026 - Prefeitura de Lajedinho - BA - Controlador Interno |
ISET - 2026 - Prefeitura de Lajedinho - BA - Nutricionista |
ISET - 2026 - Prefeitura de Lajedinho - BA - Procurador Jurídico |
ISET - 2026 - Prefeitura de Lajedinho - BA - Professor Auxiliar |
ISET - 2026 - Prefeitura de Lajedinho - BA - Professor de Ensino Fundamental I |
ISET - 2026 - Prefeitura de Lajedinho - BA - Professor de Ensino Fundamental II - Ciências |
ISET - 2026 - Prefeitura de Lajedinho - BA - Professor de Ensino Fundamental II - Educação Física |
ISET - 2026 - Prefeitura de Lajedinho - BA - Psicopedagogo |
ISET - 2026 - Prefeitura de Lajedinho - BA - Assistente Social |
ISET - 2026 - Prefeitura de Lajedinho - BA - Professor de Ensino Fundamental II - Geografia |
ISET - 2026 - Prefeitura de Lajedinho - BA - Professor de Ensino Fundamental II - História |
ISET - 2026 - Prefeitura de Lajedinho - BA - Psicólogo |
ISET - 2026 - Prefeitura de Lajedinho - BA - Professor de Ensino Fundamental II - Língua Estrangeira (Inglês) |
Q4339037
Segurança da Informação
Um servidor recebe, em seu endereço eletrônico
institucional, uma mensagem aparentemente enviada pelo
administrador de uma plataforma educacional. O texto
solicita a atualização urgente da senha por meio de um link.
O domínio apresentado no link difere discretamente do
domínio oficial. Paralelamente, a equipe de tecnologia
informa que uma vulnerabilidade recém-descoberta em
determinado software está sendo explorada antes que uma
correção oficial esteja amplamente disponível. Com base
nos conceitos de segurança da informação, assinale a
alternativa que relaciona corretamente as situações
descritas.
Ano: 2026
Banca:
IDECAN
Órgão:
Prefeitura de Aracaju - SE
Prova:
IDECAN - 2026 - Prefeitura de Aracaju - SE - Guarda Municipal |
Q4338438
Segurança da Informação
Um órgão público passou a adotar procedimentos mais rigorosos para proteção de informações institucionais após registrar
tentativas de fraude eletrônica direcionadas aos seus servidores. Em uma das ocorrências analisadas, usuários receberam
mensagens que aparentavam ter sido enviadas por uma instituição confiável, contendo links que direcionavam para páginas
visualmente semelhantes às legítimas. O objetivo dos criminosos era induzir os destinatários ao fornecimento de credenciais de
acesso e outras informações sensíveis.
Considerando o contexto apresentado e os conceitos de segurança da informação, assinale a alternativa que identifica corretamente a prática utilizada pelos agentes maliciosos.
Considerando o contexto apresentado e os conceitos de segurança da informação, assinale a alternativa que identifica corretamente a prática utilizada pelos agentes maliciosos.
Ano: 2026
Banca:
Unesc
Órgão:
InoversaSul
Prova:
Unesc - 2026 - InoversaSul - Professor de Tecnologia (Pensamento Computacional) |
Q4336968
Segurança da Informação
A navegação na internet expõe os usuários a ameaças
que exploram tanto falhas técnicas quanto a confiança
das pessoas. Sobre essas ameaças e as formas de
proteção, analise as afirmativas a seguir:
I.O phishing é um programa que se instala no computador para cifrar os arquivos da vítima e exigir o pagamento de um resgate.
II.A engenharia social manipula a confiança do usuário para induzi-lo a revelar informações ou a executar ações que comprometem a segurança.
III.O uso de senhas longas, que combinam diferentes tipos de caracteres, dificulta a descoberta das credenciais por tentativa automatizada.
Está CORRETO o que se afirma em:
Ano: 2026
Banca:
Unesc
Órgão:
InoversaSul
Prova:
Unesc - 2026 - InoversaSul - Professor de Tecnologia (Pensamento Computacional) |
Q4336933
Segurança da Informação
Gustavo recebe mensagem eletrônica em nome da área
de tecnologia da informação, informando que seu acesso
ao sistema institucional será bloqueado ainda naquele
dia e solicitando a confirmação imediata de usuário e
senha por meio de um botão que leva a um formulário
externo. A instituição possui equipe de segurança da
informação e canal próprio para relato de mensagens
suspeitas.
Ordene as etapas do procedimento adequado diante da mensagem recebida.
I.Comunicar a ocorrência à equipe responsável pela segurança da informação. II.Conferir o endereço real do remetente e o destino do link, sem acioná-lo. III.Excluir a mensagem da caixa de entrada, após a orientação recebida. IV.Identificar no conteúdo os indícios de fraude, como a urgência e o pedido de senha.
A sequência CORRETA é:
Ano: 2026
Banca:
Avança SP
Órgão:
Prefeitura de Amparo - SP
Prova:
Avança SP - 2026 - Prefeitura de Amparo - SP - Analista de Tecnologia da Informação |
Q4334424
Segurança da Informação
Acerca dos temas que abrangem a Segurança da
Informação, o ciberterrorismo representa uma
das formas mais temidas e destrutivas de ataque
digital da atualidade. Logo, é correto afirmar
que o ciberterrorismo possui como objetivo
principal:
Ano: 2026
Banca:
Avança SP
Órgão:
Prefeitura de Amparo - SP
Prova:
Avança SP - 2026 - Prefeitura de Amparo - SP - Analista de Tecnologia da Informação |
Q4334422
Segurança da Informação
Referente à segurança da informação, assinale
a alternativa que corresponde corretamente ao
programa utilizado para deixar brechas de
segurança em determinados sistemas, sendo,
por meio delas, acessados posteriormente por
hackers.
Ano: 2026
Banca:
IBEC
Órgão:
Prefeitura de Macarani - BA
Provas:
IBEC - 2026 - Prefeitura de Macarani - BA - Engenheiro Agrônomo
|
IBEC - 2026 - Prefeitura de Macarani - BA - Engenheiro Civil |
IBEC - 2026 - Prefeitura de Macarani - BA - Psicopedagogo |
IBEC - 2026 - Prefeitura de Macarani - BA - Psicólogo |
Q4331689
Segurança da Informação
O phishing em e-mails consiste em:
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Lajedinho - BA
Prova:
ISET - 2026 - Prefeitura de Lajedinho - BA - Agente Comunitário de Saúde |
Q4331641
Segurança da Informação
Um usuário recebe mensagem eletrônica aparentemente enviada por uma plataforma que utiliza regularmente. O texto informa que sua conta será bloqueada nas próximas horas e solicita que ele clique em um link para “confirmar imediatamente” suas credenciais. Ao posicionar o ponteiro sobre o link, percebe que o endereço indicado não corresponde ao domínio normalmente utilizado pelo serviço. A mensagem ainda solicita o fornecimento de senha e outros dados pessoais. Considerando as boas práticas de segurança da informação e as formas de engenharia social, a conduta mais adequada é:
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Lajedinho - BA
Prova:
ISET - 2026 - Prefeitura de Lajedinho - BA - Agente de Combate às Endemias |
Q4331591
Segurança da Informação
Um funcionário recebe, em seu correio eletrônico institucional, mensagem aparentemente enviada pelo setor de tecnologia da organização. O remetente informa que foi detectado um problema na conta e solicita que o funcionário, com urgência, envie sua senha por resposta ao próprio e-mail para evitar a suspensão do acesso. A mensagem apresenta elementos visuais semelhantes aos utilizados pela instituição, mas o endereço eletrônico do remetente possui pequenas diferenças em relação ao domínio oficial. Diante da situação descrita e considerando boas práticas de segurança da informação, assinale a alternativa que apresenta a conduta mais adequada.
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Anguera - BA
Prova:
ISET - 2026 - Prefeitura de Anguera - BA - Auxiliar Administrativo |
Q4328485
Segurança da Informação
Sobre segurança da informação no ambiente
organizacional, assinale a alternativa INCORRETA:
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Anguera - BA
Prova:
ISET - 2026 - Prefeitura de Anguera - BA - Assistente Administrativo |
Q4327815
Segurança da Informação
Um servidor recebeu e-mail com aparência institucional
solicitando “atualização de senha” por link externo, e logo
depois o computador apresentou lentidão e janelas
inesperadas. Considerando conceitos de segurança da
informação, assinale a alternativa correta.
Ano: 2026
Banca:
Instituto Consulplan
Órgão:
CRA-PR
Prova:
Instituto Consulplan - 2026 - CRA-PR - Analista de Sistemas |
Q4327327
Segurança da Informação
No CRA-PR, o servidor web institucional 10.20.30.15, localizado em uma DMZ, passou a registrar aumento incomum de requisições ao endpoint de autenticação da aplicação. Para subsidiar a análise inicial, a equipe de tecnologia coletou uma amostra do tráfego com uma ferramenta de captura de pacotes, em ponto de monitoramento posicionado entre o firewall e a DMZ. Considere a seguinte captura resumida:
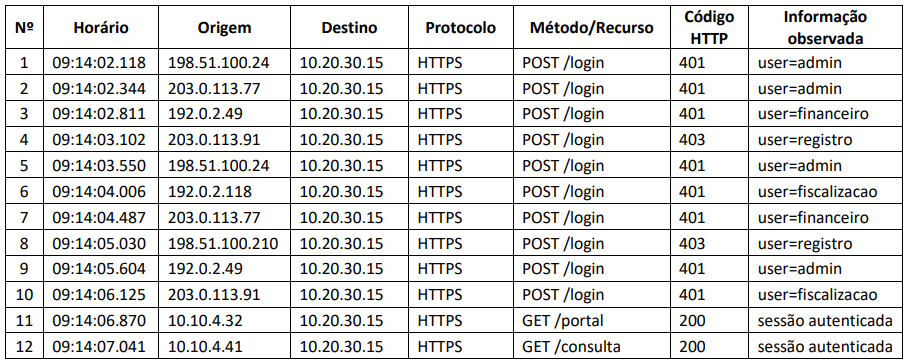
Com base exclusivamente nos dados apresentados na captura resumida, trata-se da natureza mais compatível do evento observado:
Ano: 2026
Banca:
SELECON
Órgão:
Prefeitura de Araçás - BA
Provas:
SELECON - 2026 - Prefeitura de Araçás - BA - Assistente Administrativo - Secretaria de Saúde
|
SELECON - 2026 - Prefeitura de Araçás - BA - Intérprete de Libras |
SELECON - 2026 - Prefeitura de Araçás - BA - Agente de Almoxarifado |
SELECON - 2026 - Prefeitura de Araçás - BA - Secretário Escolar I |
SELECON - 2026 - Prefeitura de Araçás - BA - Técnico Municipal de Controle Interno |
SELECON - 2026 - Prefeitura de Araçás - BA - Agente de Patrimônio |
SELECON - 2026 - Prefeitura de Araçás - BA - Assistente Administrativo - Setor de Esportes, cultura e Lazer |
SELECON - 2026 - Prefeitura de Araçás - BA - Auxiliar de Classe |
SELECON - 2026 - Prefeitura de Araçás - BA - Fiscal Ambiental |
SELECON - 2026 - Prefeitura de Araçás - BA - Fiscal de Obras |
SELECON - 2026 - Prefeitura de Araçás - BA - Fiscal Sanitário |
SELECON - 2026 - Prefeitura de Araçás - BA - Técnico em Saúde Bucal |
SELECON - 2026 - Prefeitura de Araçás - BA - Técnico de Nutrição |
SELECON - 2026 - Prefeitura de Araçás - BA - Técnico de Enfermagem |
SELECON - 2026 - Prefeitura de Araçás - BA - Assistente Administrativo - Assistência Social |
SELECON - 2026 - Prefeitura de Araçás - BA - Assistente Administrativo - Contabilidade e Finanças |
SELECON - 2026 - Prefeitura de Araçás - BA - Assistente Administrativo - Obras e Serviços de Engenharia |
SELECON - 2026 - Prefeitura de Araçás - BA - Técnico Agrícola/Agropecuária |
SELECON - 2026 - Prefeitura de Araçás - BA - Topógrafo |
Q4324802
Segurança da Informação
Um administrador de uma rede de computadores precisa
lidar com uma situação de invasão em que um hacker entrou na
rede, sequestrou os dados do servidor principal e agora exige um
resgate financeiro para restaurar o acesso ao mesmo. Esse tipo
de vírus é o:
Ano: 2026
Banca:
ISET
Órgão:
Prefeitura de Canudos - BA
Prova:
ISET - 2026 - Prefeitura de Canudos - BA - Assistente Administrativo |
Q4324583
Segurança da Informação
No contexto da segurança da informação em ambientes
computacionais, diversas ameaças digitais podem
comprometer a integridade, confidencialidade e
disponibilidade dos dados utilizados pelas organizações.
Considerando os conceitos relacionados à segurança na
internet, assinale a alternativa correta.
Ano: 2026
Banca:
IDCAP
Órgão:
Prefeitura de Vitória - ES
Prova:
IDCAP - 2026 - Prefeitura de Vitória - ES - Professor de Educação Básica III - PEB III Informática |
Q4323761
Segurança da Informação
A segurança da informação nas escolas é crucial para
proteger dados de alunos e professores, além de garantir
o uso ético dos recursos tecnológicos. Acerca das
ameaças digitais comuns, marque V, para as afirmativas
verdadeiras, e F, para as falsas:
(__)Phishing é uma técnica de fraude online que tenta enganar usuários para que revelem informações confidenciais, como senhas, fingindo ser uma entidade confiável.
(__)Ransomware é um tipo de software benéfico que realiza backups automáticos dos arquivos da escola para a nuvem.
(__)O uso de senhas fortes, combinando letras, números e símbolos, é uma prática recomendada para dificultar o acesso não autorizado a contas institucionais.
(__)A engenharia social manipula psicologicamente as pessoas para que realizem ações ou divulguem informações confidenciais.
Após análise, assinale a alternativa que apresenta a sequência correta dos itens acima, de cima para baixo:
Ano: 2026
Banca:
Instituto Fênix
Órgão:
Prefeitura de Guatambú - SC
Prova:
Instituto Fênix - 2026 - Prefeitura de Guatambú - SC - Assistente Administrativo |
Q4322291
Segurança da Informação
Um assistente administrativo recebe, por correio
eletrônico institucional, uma mensagem contendo arquivo
aparentemente relacionado ao trabalho. O remetente,
entretanto, é desconhecido e o conteúdo da mensagem
solicita que o servidor clique em um link e informe sua
senha institucional. Considerando princípios básicos de
segurança da informação, a atitude mais adequada é:

 Conheça nossos planos