Foram encontradas 206.762 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Coluna I
(1) Requisitos Funcionais. (2) Requisitos Não Funcionais.
Coluna II:
() Um usuário deve ser capaz de pesquisar as listas de agendamentos para todas as clínicas.
() O sistema deve gerar a cada dia, para cada clínica, а lista dos pacientes para as consultas daquele dia.
() O sistema deve permitir o cadastro de membros da equipe com registro de identificação numérica de oito dígitos.
() O sistema deve estar disponível para todas as clínicas durante o horário normal de trabalho (segunda a sexta-feira, 8h30 às 17h30), com períodos de indisponibilidade não superiores a cinco segundos por dia.
() O sistema deve garantir que todos os acessos sejam autenticados por meio de cartões de identificação da autoridade da saúde, como mecanismo obrigatório de segurança e controle de acesso.
() O sistema deve estar em conformidade com as disposições de privacidade dos pacientes estabelecidas no HStan-03-2006-priv.
Qual alternativa preenche, CORRETAMENTE, de cima para baixo, os parênteses acima?
Coluna I
1.Editor de texto.
2.Planilha eletrônica.
3.Software de apresentação.
4.Navegador de internet.
Coluna II
(__)Organiza dados em linhas e colunas e realiza cálculos automáticos.
(__)Permite redigir e formatar documentos escritos.
(__)Possibilita o acesso a páginas e conteúdos disponíveis na web.
(__)Cria sequências de slides para exposição de conteúdos.
Assinale a alternativa que apresenta a sequência correta, de cima para baixo:
I. O atalho __________ é utilizado para recortar o conteúdo selecionado.
II. O atalho __________ é utilizado para colar um conteúdo previamente copiado ou recortado.
III. O atalho __________ é utilizado para desfazer a última ação realizada.
Assinale a alternativa que preenche corretamente as lacunas:
Uma prefeitura municipal implantou sistema informatizado integrado de gestão administrativa, abrangendo módulos de protocolo, recursos humanos, financeiro e patrimônio. Durante treinamento dos servidores, surgiram as seguintes situações: um auxiliar administrativo compartilhou sua senha de acesso com um colega para que este pudesse lançar dados durante seu período de férias; outro servidor acessou o módulo financeiro utilizando perfil de acesso destinado ao módulo de recursos humanos, aproveitando configuração incorreta de permissões; e um terceiro servidor recebeu mensagem eletrônica solicitando atualização de senha do sistema por meio de link externo, tendo clicado no link e inserido suas credenciais.
Considerando os princípios de segurança da informação e as boas práticas no uso de administração pública, assinale a alternativa correta:
Um auxiliar administrativo recebeu a tarefa de consolidar dados de frequência mensal de servidores em uma planilha eletrônica, calcular automaticamente o total de faltas por setor e gerar um gráfico comparativo para ser inserido em uma apresentação institucional destinada à chefia. Ao iniciar o trabalho, o servidor percebeu que parte dos dados havia sido digitada com formatação inconsistente, com números armazenados como texto, impedindo a execução das fórmulas de soma e média.
Julgue a asserção e a razão a seguir:
ASSERÇÃO: A impossibilidade de execução de fórmulas de cálculo em células de planilha eletrônica pode decorrer do armazenamento de valores numéricos no formato de texto, situação que exige a conversão do tipo de dado antes da aplicação das funções matemáticas.
PORTANTO
RAZÃO: Planilhas eletrônicas diferenciam tipos de dados, texto, número, data e lógico, e as funções matemáticas e estatísticas operam exclusivamente sobre células que contenham valores reconhecidos como numéricos pelo sistema, sendo ignoradas ou retornando erro quando aplicadas sobre valores formatados como texto.
Assinale a alternativa correta:
O armazenamento em nuvem e as rotinas de segurança protegem as informações administrativas em meio digital. Sobre o assunto, analise as afirmativas a seguir:
I.O armazenamento em nuvem grava os arquivos no disco rígido local do equipamento, com o acesso condicionado à utilização do computador de origem dos documentos.
II.A realização periódica de cópias de segurança, mantidas em local distinto dos dados originais, protege as informações contra perdas, falhas de equipamento e ataques de sequestro de dados.
III.O phishing constitui recurso de segurança nativo dos navegadores de internet, encarregado de bloquear anexos maliciosos antes da abertura das mensagens recebidas.
Está correto o que se afirma em:
A certificação digital e a assinatura eletrônica sustentam a tramitação de documentos eletrônicos nas casas legislativas.
Acerca do assunto, registre V, para as afirmativas verdadeiras, e F, para as falsas:
(__) A assinatura eletrônica avançada corresponde à firma manuscrita digitalizada por escâner e inserida como imagem no corpo do documento, com presunção legal de autoria do signatário.
(__) A Infraestrutura de Chaves Públicas Brasileira foi instituída para garantir a autenticidade, a integridade e a validade jurídica de documentos em forma eletrônica e das aplicações que utilizem certificados digitais.
(__) A digitalização de processos no poder legislativo apoia a tramitação eletrônica das proposições e dos expedientes administrativos, com ganho de rastreabilidade e de acesso aos autos.
(__) O certificado digital emitido na cadeia oficial transfere a titularidade do documento ao prestador do serviço de certificação, custodiante das chaves privadas dos usuários do sistema.
Após análise, assinale a alternativa que apresenta a sequência correta dos itens acima, de cima para baixo:
O Sistema de Apoio ao Processo Legislativo informatiza as rotinas legislativas das casas que o adotam.
Sobre o assunto, analise as afirmativas a seguir:
I. O sistema permite o cadastro e a tramitação eletrônica das proposições legislativas, com o registro dos autores, das comissões e dos andamentos de cada matéria.
II. O módulo de normas jurídicas reúne as leis e os demais atos normativos da casa legislativa, apoiando a consulta, a indexação e a compilação da legislação municipal.
III. O sistema é distribuído como software livre no âmbito do programa de modernização do Senado Federal, com utilização difundida entre as câmaras municipais brasileiras.
Está correto o que se afirma em:
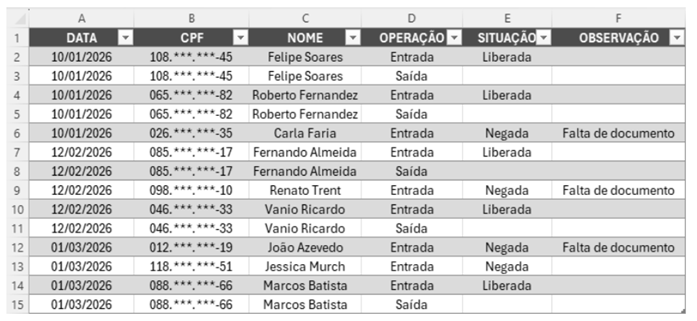
A chefia solicitou um indicador de auditoria para medir quantas tentativas de entrada foram negadas e possuem observação registrada, pois ocorrências negadas sem justificativa dificultam a análise. Considerando que a contagem deve atender simultaneamente aos critérios OPERAÇÃO = “Entrada”, SITUAÇÃO = “Negada” e OBSERVAÇÃO preenchida, qual função é mais adequada para obter esse total no Excel 365 (padrão, em português)?
1. Garantir que usuários de suporte vejam apenas os 4 primeiros dígitos do CPF em consultas diretas, mantendo o valor completo apenas para aplicações autorizadas.
2. Proteger os dados armazenados em disco contra acesso físico não autorizado ao storage.
A infraestrutura atual conta apenas com a autenticação nativa do SGBD (usuário e senha) e permissões básicas (GRANT/REVOKE). Não hả qualquer mecanismo de ofuscação ou criptografia implementado.
Considerando esse cenário e as boas práticas de segurança em SGBDs, a solução mais adequada que o analista deve implementar consiste em
•Detecção baseada em comportamentos; •Resposta automatizada a incidentes (isolamento de máquina, encerramento de processos suspeitos); •Monitoramento contínuo de processos e chamadas de sistema; •Controle rigoroso de dispositivos removíveis (USB, CD/DVD); •Capacidade de análise forense em memória e disco.
Considerando as melhores práticas de segurança para órgãos públicos e os requisitos estabelecidos, a solução que melhor atende os requisitos da equipe de segurança é:
1. Evento 1: Múltiplas tentativas de autenticação com falha para um usuário de nível estagiário, seguidas de um login bem-sucedido em horário comercial.
2. Evento 2: Execução de um binário em uma estação de trabalho com nome svchost.exe, porém localizado no diretório C:\Users\Public\, sem conexões de rede ativas.
3. Evento 3: Identificação de tráfego de saída massivo (exfiltração) para um endereço IP listado em bases de Threat Intelligence como comando e controle (C2), originado da estação de trabalho de um assessor legislativo.
4. Evento 4: Notificação de alteração de configuração em um terminal de autoatendimento que não processa dados sigilosos.
Considerando os Indicadores de Comprometimento (loC) apresentados e as melhores práticas de resposta a incidentes, evento que deve ser priorizado pelo SOC e a primeira ação técnica a ser tomada são: Evento

 Conheça nossos planos