Questões de Concurso
Para tecnologia da informação
Foram encontradas 206.621 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193541
Programação
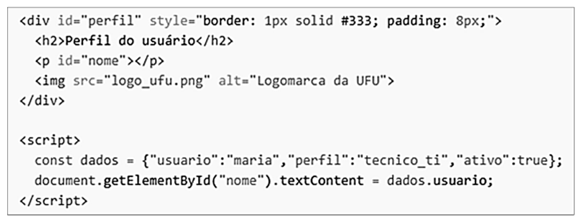
No desenvolvimento de aplicações web, diferentes tecnologias desempenham funções específicas na
estruturação da interface, na formatação visual, no processamento de eventos no navegador e no intercâmbio
de dados em APIs e serviços web. Considerando o trecho de uma página web apresentado, assinale a
alternativa correta.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193540
Banco de Dados
Em um banco de dados relacional administrado por um SGBD como MySQL ou PostgreSQL, considere as
tabelas Departamentos (id_departamento, nome_departamento) e Funcionarios (id_funcionario,
nome_funcionario, id_departamento). Nesse contexto, a modelagem de dados e os conceitos de integridade
são importantes para garantir consistência nas operações de consulta, inserção, atualização e remoção de
dados. Considerando a estrutura dos dados, assinale a alternativa correta.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193539
Noções de Informática
Em redes de computadores, diferentes tecnologias, dispositivos e protocolos exercem funções específicas na
comunicação de dados, na segmentação de redes locais e na configuração de conectividade. A coluna da
esquerda apresenta tecnologias empregadas em redes de computadores e a coluna da direita, uma breve
descrição de cada tecnologia.
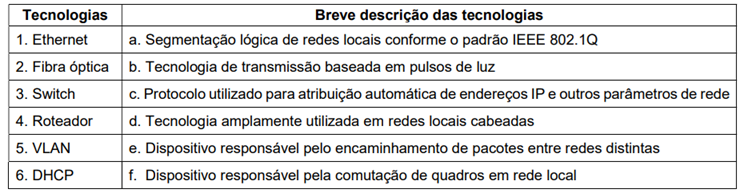
Assinale a alternativa que apresenta a associação correta entre as colunas.
Assinale a alternativa que apresenta a associação correta entre as colunas.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193538
Sistemas Operacionais
Em um ambiente institucional com computadores que utilizam Microsoft Windows 11 e servidores com Windows
Server, a administração do sistema pode envolver instalação e configuração do ambiente, gerenciamento de
usuários, permissões e controle de acesso, configuração de rede e compartilhamento de recursos, além da
aplicação de Objetos de Políticas de Grupo (GPO) e da integração com serviços de diretório e domínio.
Considerando esse contexto, assinale a alternativa incorreta.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193537
Sistemas Operacionais
Em um servidor com sistema operacional Linux, utilizado em ambiente institucional para compartilhamento de
arquivos e oferta de serviços de rede a diferentes setores, a administração do sistema deve considerar a
estrutura do sistema operacional, o gerenciamento de processos e serviços, o sistema de arquivos, as
permissões, o controle de acesso, o gerenciamento de usuários e grupos e a segurança básica dos serviços
disponibilizados. Sendo assim, considera-se tecnicamente adequada a configuração em que os serviços de
rede
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193536
Redes de Computadores
É preciso identificar exclusivamente cada dispositivo na internet para possibilitar a comunicação global entre
todos os dispositivos. Para isso, utiliza-se o endereçamento IP (Internet Protocol), que fornece uma identidade
lógica e única a cada interface de rede conectada. Considerando os tipos de endereçamento IP, analise as
asserções.
I. A arquitetura do IPv6 foi desenvolvida para restaurar a rigidez do endereçamento com classe em uma escala global, utilizando prefixos de tamanho fixo que eliminam a necessidade de máscaras de sub-rede variáveis e do roteamento sem classe (CIDR).
II. O endereçamento IP sem classe, ou CIDR, é um método de alocação de endereços que substitui a rigidez das classes tradicionais (A, B e C) por uma máscara de sub-rede de comprimento variável, permitindo que o prefixo da rede seja definido por qualquer número de bits.
III. O endereçamento IP com classe é um sistema de arquitetura de rede que divide o espaço de endereços IPv4 em cinco categorias fixas (A, B, C, D e E), em que o valor dos primeiros bits do endereço determina automaticamente a máscara de sub-rede padrão e a separação entre os bits de rede e de host.
IV. O endereçamento com classe e o endereçamento sem classe (CIDR) operam sob arquiteturas de roteamento mutuamente exclusivas, o que impede que o modelo de classes seja tratado como um caso específico do sistema sem classe.
Assinale a alternativa que apresenta apenas asserções corretas.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193535
Sistemas Operacionais
A Política de Grupo é uma ferramenta de gerenciamento para sistemas Windows (Server e Client) que permite
configurar e controlar, de forma centralizada, as definições operacionais e de segurança, tanto para grupos de
usuários quanto para computadores e servidores. Considerando as definições e o gerenciamento da política de
grupo em Windows Server 2022, analise as asserções.
I. Um Objeto de Política de Grupo (GPO) é uma coleção virtual de configurações de política, permissões de segurança e escopo de gerenciamento que se aplica a grupos de usuários e computadores no ADCS (Active Directory Certificate Services).
II. A Política de Grupo é herdada e cumulativa, afetando computadores e usuários em containers do AD e seus descentes. A ordem de processamento e aplicação segue a hierarquia: GPO local, GPO vinculado a unidades organizacionais, GPO vinculado a domínios e GPO vinculado a sites.
III. Administradores podem criar e gerenciar GPOs usando o Editor de Política de Grupo Local (gpedit.msc) para configurações locais ou o Editor de Objetos de Política de Grupo em um snap-in do MMC (Microsoft Management Console) relacionado ao AD.
IV. A Política de Grupo para configurações do computador é aplicada quando o computador é iniciado, já para usuários ela é aplicada no logon. Esse processamento da política pode ser síncrono ou assíncrono. No modo síncrono, o processo de logon não é concluído até que a política de usuário seja aplicada.
Assinale a alternativa que apresenta apenas asserções corretas.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193534
Banco de Dados
No sistema de gerenciamento de banco de dados PostgreSQL, a administração do armazenamento físico e a
distribuição de objetos no sistema de arquivos são realizadas por meio de tablespaces. Considerando as
características de dependência, expansão e integridade dessas estruturas, assinale a alternativa incorreta.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193533
Banco de Dados
A recuperação de informações em um sistema de gerenciamento de banco de dados é realizada por meio de
consultas (queries). Na linguagem SQL, utiliza-se a instrução SELECT para essa finalidade. Com base nisso,
analise o código executado no PostgreSQL 18.
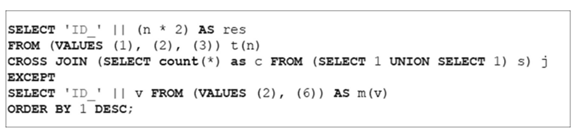
O valor retornado na execução da consulta SQL é
O valor retornado na execução da consulta SQL é
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193532
Programação
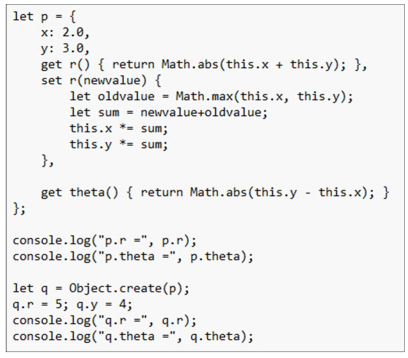
Analise o código JavaScript e assinale a alternativa que descreve corretamente a saída exibida no console para
os valores de “q.r” e “q.theta” após sua execução.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193531
Redes de Computadores
Os cabos de par trançado utilizados em cabeamento estruturado podem ser basicamente de dois tipos: sem
blindagem e blindados. Cada tipo de cabo deve ser montado em um componente de conexão de mesmo tipo,
ou seja, cabos sem blindagem devem ser montados em componentes sem blindagem e cabos blindados devem
ser montados em componentes blindados. Diante da diversidade de nomenclaturas estabelecidas pelas normas
técnicas, assinale a alternativa que descreve corretamente essas especificações.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193530
Engenharia de Software
A convergência entre a inteligência artificial (IA) e as plataformas de integração tem sido fundamental para a
automação de processos e a agilidade no desenvolvimento de soluções. Diante desse cenário, analise as
asserções.
I. O MCP (Model Context Protocol) estabelece um padrão aberto de modelo capaz de sugerir trechos de código e funções completas. O MCP atua de forma consultiva na resolução de dúvidas e no suporte a fluxos rotineiros, como a geração de testes unitários, a depuração de sistemas e a análise de perfil.
II. O protocolo MCP (Model Context Protocol) é um padrão aberto que permite que os modelos de IA interajam com ferramentas e serviços externos por meio de uma interface unificada, proporcionando otimização do desenvolvimento de sistemas e na automação de fluxos de trabalho.
III. O MCP (Model Context Protocol) estabelece um padrão de segurança e conformidade para o desenvolvimento de LLMs (modelos de linguagem de grande porte), assegurando a interoperabilidade técnica para a integração desses modelos em cenários de alta complexidade.
IV. Agentes de IA acoplados à IDE (Integrated Development Environment) transformam requisitos de alto nível, descritos em linguagem natural, em ações concretas na base de código. O agente orquestra desde o planejamento e edição de scripts até a execução de comandos de terminal e integração de ferramentas.
Assinale a alternativa que apresenta apenas asserções corretas.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193529
Redes de Computadores
Em uma rede local IPv4, um equipamento foi configurado com o endereço IP 192.168.20.66/27. Para fins de
configuração e diagnóstico de conectividade IP, é necessário identificar corretamente o endereço de rede, o
endereço de broadcast e a faixa de endereços válidos para hosts nessa sub-rede. Sobre esses dados, assinale
a alternativa correta.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193528
Sistemas Operacionais
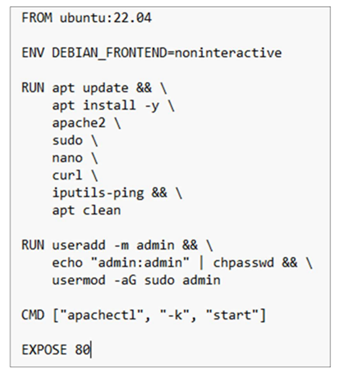
O Docker pode criar imagens automaticamente lendo as instruções de um arquivo chamado Dockerfile. Esse
arquivo é um documento de texto que lista os comandos que um técnico normalmente executaria no terminal
para montar uma imagem. Considere a utilização de um computador Windows 11 com Docker versão 29.2.0,
analise o exemplo de Dockerfile e assinale a alternativa correta.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193527
Segurança da Informação
As boas práticas de segurança da informação orientam a implementação de medidas que protejam os dados
corporativos, evitem acessos indevidos e garantam a integridade dos sistemas frente às diversas ameaças do
ambiente digital. Sobre esse assunto, analise as ações.
I. Desativar a geração de registros de eventos (logs) nos computadores pessoais para otimizar o espaço em disco e o desempenho do sistema, direcionando a emissão de relatórios de auditoria e controle para os servidores centrais da rede.
II. Configurar contas de usuário com o tipo padrão para as atividades diárias dos usuários, destinar a conta de administrador para alterações críticas no sistema e proibir a criação e uso de contas compartilhadas para garantir o rastreamento individual das ações.
III. Substituir as credenciais de acesso padrão de fábrica de todos os equipamentos de rede e desabilitar o gerenciamento de administração via internet (WAN), configurando o acesso a essas funções de controle para ocorrer a partir da rede local.
IV. Estabelecer a configuração da rede sem fio corporativa, utilizando o protocolo de segurança WEP para garantir a compatibilidade e manter o nome padrão da rede (SSID) inalterado para facilitar a localização do ponto de acesso pelos dispositivos móveis.
Assinale a alternativa que apresenta apenas medidas de segurança recomendadas como boas práticas.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Prova:
UFU-MG - 2026 - UFU-MG - Técnico de Tecnologia da Informação |
Q4193526
Sistemas Operacionais
Um administrador de sistemas precisa realizar diversas tarefas de manutenção em um servidor ou desktop
Linux. Alguns exemplos dessas tarefas são
1. atualizar a lista de pacotes e aplicar atualizações de segurança;
2. criar um novo usuário e conceder a ele permissões administrativas;
3. reiniciar o serviço Apache2 para aplicar novas configurações.
Considerando uma instalação padrão do Ubuntu 22.04.3 LTS e os exemplos de tarefas apresentados, analise as asserções.
I. Para a tarefa 1, utiliza-se o comando sudo apt update && sudo apt upgrade -y e, para a tarefa 2, o comando sudo adduser nomeusuario && sudo usermod -aG sudo nomeusuario
II. Para a tarefa 3, utiliza-se o comando sudo /etc/rc.d/rc.httpd restart e, para a tarefa 2, o comando sudo useradd nomeusuario && sudo usermod -aG wheel nomeusuario
III. Para a tarefa 1, utiliza-se o comando sudo zypper refresh && sudo zypper update e, para a tarefa 3, o comando sudo systemctl restart apache2
IV. Para a tarefa 2, utiliza-se o comando sudo adduser nomeusuario && sudo usermod -aG sudo nomeusuario e, para a tarefa 3, utiliza-se o comando sudo systemctl restart apache2
Assinale a alternativa que apresenta apenas asserções corretas.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Provas:
UFU-MG - 2026 - UFU-MG - Auditor
|
UFU-MG - 2026 - UFU-MG - Zootecnista |
Q4193500
Segurança da Informação
O comportamento do usuário no uso da internet pode aumentar a segurança e proteger sistemas e
computadores de possíveis ameaças. Nesse contexto, analise quais práticas contribuem para reduzir riscos
digitais.
I. Desconfiar sempre que, ao digitar uma URL, o acesso for redirecionado para outro site que tente executar ações suspeitas, como abrir arquivos ou instalar programas. Esse comportamento é característico de ameaças conhecidas como pharming.
II. Evitar o acesso a site de comércio eletrônico ou Internet Banking quando este utiliza conexão segura em protocolo HTTPS (HyperText Transfer Protocol Secure). Esse comportamento é comum no acesso de páginas falsas, caracterizando uma ameaça do tipo phishing.
III. Manter sistemas atualizados e usar ferramentas de segurança como antimalware e firewall para se proteger de programas como o Worm, que se espalha automaticamente entre computadores sem intervenção do usuário, podendo roubar dados, apagar arquivos ou sobrecarregar redes.
IV. Não permitir, em seu navegador, o uso de cookies, pequenos arquivos armazenados no computador quando um usuário acessa sites na internet que guardam informações sobre a navegação e podem comprometer a privacidade.
Assinale a alternativa que apresenta apenas práticas corretas.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Provas:
UFU-MG - 2026 - UFU-MG - Auditor
|
UFU-MG - 2026 - UFU-MG - Zootecnista |
Q4193499
Noções de Informática
A função PROCX no Microsoft 365 Excel localiza itens em um intervalo ou matriz e retorna o valor equivalente
à primeira ocorrência encontrada. Caso não haja um resultado exato, a função pode ser configurada para
retornar uma correspondência aproximada.
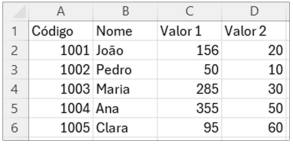
Considerando a tabela do Microsoft 365 Excel e o uso da função PROCX, assinale a alternativa que apresenta o(s) dado(s) retornado(s) na execução da função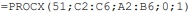
Considerando a tabela do Microsoft 365 Excel e o uso da função PROCX, assinale a alternativa que apresenta o(s) dado(s) retornado(s) na execução da função
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Provas:
UFU-MG - 2026 - UFU-MG - Auditor
|
UFU-MG - 2026 - UFU-MG - Zootecnista |
Q4193498
Noções de Informática
Os agentes de Inteligência Artificial (IA) são assistentes especializados concebidos para processar tarefas em
uma organização, simplificar operações diárias e lidar com atividades repetitivas. No contexto do Microsoft 365,
os agentes de IA podem ser integrados às aplicações do pacote para ampliar a produtividade e podem ser
criados como assistentes especializados em domínios específicos. Com base na definição de um agente e sua
estrutura, analise as asserções.
I. Dentre as camadas existentes em um agente de IA, a camada de experiência do usuário é responsável por unir agentes em aplicações do Microsoft 365 ou plataformas externas para coordenar fluxos de trabalho e integrar o raciocínio entre diferentes ferramentas.
II. Um agente de IA pode obter e resumir informações de diversas fontes de dados para fornecer informações sempre que necessário, como também pode efetuar ações em tempo real para atualizar bases de dados ou acionar fluxos de trabalho.
III. Os componentes principais de um agente de IA consistem em conhecimento, o qual é personalizado com instruções e dados especializados, e ações, que correspondem ao desenvolvimento de tarefas, acionadores e fluxos de trabalho. Tais componentes automatizam processos organizacionais.
IV. A camada de experiência do usuário é uma camada adicional de um agente responsável por alimentar o raciocínio, a compreensão da linguagem e a geração de resposta do agente, formando a camada de inteligência por trás de cada interação.
Assinale a alternativa que apresenta apenas asserções corretas.
Ano: 2026
Banca:
UFU-MG
Órgão:
UFU-MG
Provas:
UFU-MG - 2026 - UFU-MG - Auditor
|
UFU-MG - 2026 - UFU-MG - Zootecnista |
Q4193497
Arquitetura de Computadores
Considerando a arquitetura de computadores e os diversos componentes de hardware e software utilizados,
assinale a alternativa incorreta.

 Conheça nossos planos