Questões de Concurso
Para auditor
Foram encontradas 14.018 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066815
Banco de Dados
O diagrama a seguir representa especialização total e subclasses
desmembradas.
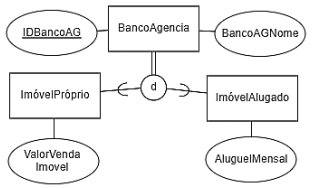
A partir do diagrama, assinale a opção que descreve os requisitos de banco de dados.
A partir do diagrama, assinale a opção que descreve os requisitos de banco de dados.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066814
Banco de Dados
Uma plataforma de streaming de podcast registra o tema e o
nome dos podcasts. Também são registrados os nomes dos
apresentadores, além do nome e a profissão dos convidados.
Cada entidade possui um identificador único.
Considerando a 3FN, assinale a opção que contempla o modelo Entidade/Relacionamento do problema.
(os atributos sublinhados são chaves primárias)
Cada entidade possui um identificador único.
Considerando a 3FN, assinale a opção que contempla o modelo Entidade/Relacionamento do problema.
(os atributos sublinhados são chaves primárias)
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066813
Banco de Dados
Um Sistema de Gerenciamento de Banco de Dados Relacional
(SGBDR) permite manipular bancos de dados sobre uma camada
de software, dispondo os dados em formato de tabelas ao invés
de arquivos em pastas. Para servir à finalidade de aplicações
transacionais, as boas práticas apontam o uso do conceito de
normalização.
Assinale a afirmativa incorreta em relação às vantagens da normalização.
Assinale a afirmativa incorreta em relação às vantagens da normalização.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066812
Banco de Dados
Considere os clientes de uma loja cadastrados em um SGBDR
Microsoft SQL Server, e a necessidade de sortear um cliente para
receber um prêmio. O administrador resolve realizar o sorteio
através de um código Transact-SQL (TSQL).
Dos códigos a seguir, identifique o que irá realizar o sorteio de forma imparcial.
Dos códigos a seguir, identifique o que irá realizar o sorteio de forma imparcial.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066811
Banco de Dados
Select at.customerid, at.tdate from salestransaction at where at.tdate > GETDATE( ) - 10 order by at.tdate desc
A instrução SQL acima é executada milhões de vezes por dia em um SGBDR Microsoft SQL Server. Considerando que ‘customerid’ é parte da chave primária e que ‘tdate’ não está indexada e não apresenta valores únicos, assinale o índice a seguir que irá prover uma melhor otimização para essa consulta.
A instrução SQL acima é executada milhões de vezes por dia em um SGBDR Microsoft SQL Server. Considerando que ‘customerid’ é parte da chave primária e que ‘tdate’ não está indexada e não apresenta valores únicos, assinale o índice a seguir que irá prover uma melhor otimização para essa consulta.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066810
Segurança da Informação
Uma empresa se depara com o seguinte problema:
Muitos processos de aprovação de despesa são desenvolvidos por meio de comunicação via correio eletrônico; a comunicação com os clientes também é feita via correio eletrônico. Adicionalmente, um levantamento recente mostrou que 70% dos diretores e funcionários utilizam rotineiramente o e-mail corporativo em seus telefones celulares.
Visando a melhorar a segurança desse processo, o Comitê de Segurança da Informação da empresa estipulou que:
1. Uma política fosse desenvolvida estabelecendo quais proteções deveriam ser adotadas no uso de e-mails em dispositivos móveis.
2. A política citada no item 1 contivesse mecanismos a serem implantados que protegessem a confidencialidade e a integridade das informações contidas nos e-mails.
Levando em conta tal histórico, a referida política deverá incluir um _____ a ser implantado no e-mail corporativo e deverá ser obrigatório nos dispositivos móveis. Isso proporcionará segurança por meio do uso de _____ e _____.
As lacunas ficam corretamente preenchidas respectivamente por
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066809
Segurança da Informação
A norma NBR-ISSO-IEC 27005:2019 ilustra o processo de gestão
de riscos de segurança da informação com a figura abaixo.
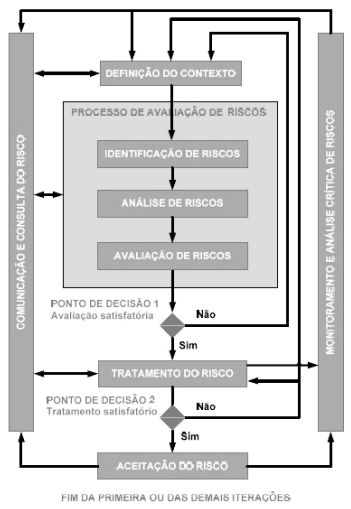
Entendendo o diagrama acima como um processo, devemos esperar como saída da atividade DEFINIÇÃO DO CONTEXTO, de acordo com a norma NBR-ISSO-IEC 27005:2019,
Entendendo o diagrama acima como um processo, devemos esperar como saída da atividade DEFINIÇÃO DO CONTEXTO, de acordo com a norma NBR-ISSO-IEC 27005:2019,
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066808
Segurança da Informação
Segundo a NBR-ISO-IEC 27001 / 2013, assinale a opção que indica
a entidade na organização que deve assegurar que as
responsabilidades e autoridades dos papéis relevantes para a
segurança da informação sejam atribuídos e comunicados.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066806
Segurança da Informação
Para o caso hipotético descrito a seguir, somente informações
corretas são consideradas disponíveis.
Um determinado funcionário atende um pedido por telefone de alguém que se identifica como o cliente A. Essa pessoa explica que seus dados cadastrais estão errados e pede que seja feito um novo cadastro com as informações que ela está passando. O funcionário atende ao pedido e atualiza o sistema da empresa removendo o cadastro antigo e criando um novo.
Dias depois, ao tentar emitir uma fatura, a empresa nota que os dados do cliente A não estão completos e resolve abrir uma investigação. Durante a investigação descobre-se que os dados passados pela pessoa ao telefone eram falsos e que é portanto necessário refazer o cadastro.
Neste caso, avalie se, durante o processo de atendimento mencionado, ocorreu um incidente com quebra da
I. Confidencialidade dos dados do cliente A. II. Disponibilidade dos dados do cliente A. III. Integridade dos dados do cliente A.
Está correto o que se afirma em
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066805
Segurança da Informação
Uma das atividades mais importantes na administração de dados
é a manutenção de cópias de segurança (Backups). Em termos
gerais, podemos dividir as cópias de segurança em duas
categorias: cópia física ou cópia lógica.
Um gestor está preocupado, em primeiro lugar, com a velocidade de criação e recuperação das cópias de segurança, e, em segundo lugar, com a facilidade de operação das ferramentas, pois sua equipe está sobrecarregada. Ele recebeu os cinco conselhos a seguir de integrantes da equipe.
Assinale o conselho mais adequado para esse caso.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066804
Governança de TI
Duas das metas organizacionais (Enterprise Goals) mais
relevantes na auditoria de sistemas são a EG03, Conformidade
com Leis e Regulamentos Externos (Compliance with external
laws and regulations), e a EG11, Conformidade com as Políticas
Internas (Compliance with internal policies).
Dos objetivos de governança e gerenciamento (Governance and Management Objectives) a seguir, assinale o que auxilia diretamente na realização de uma destas metas.
Dos objetivos de governança e gerenciamento (Governance and Management Objectives) a seguir, assinale o que auxilia diretamente na realização de uma destas metas.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066803
Governança de TI
O gerenciamento do desempenho é uma parte essencial de um
sistema de governança e gestão. Esses sistemas tipicamente
incluem conceitos como nível de capacidade e nível de
maturidade, e oferecem métodos ou princípios de avaliação.
O Framework COBIT 2019
O Framework COBIT 2019
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066802
Governança de TI
Uma requisição de serviço (Service Request) é uma requisição de
um usuário, ou de um representante autorizado do usuário, que
inicia uma ação de serviço (Service Action) aceita como parte da
entrega de serviços. Algumas requisições de serviço podem
acarretar mudanças em serviços e componentes, independente
da complexidade para cumprir a requisição.
Um gestor, interessado em otimizar o cumprimento das requisições de serviço, pode
Um gestor, interessado em otimizar o cumprimento das requisições de serviço, pode
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066801
Governança de TI
Toda organização desenvolve um conjunto de competências
organizacionais para prover valor na forma de produtos e
serviços. Uma dessas competências é a de assegurar que o
conjunto de serviços atende as necessidades atuais da
organização e de seus clientes.
Assinale a prática ITIL que melhor ajuda nesse objetivo.
Assinale a prática ITIL que melhor ajuda nesse objetivo.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066800
Engenharia de Software
Uma organização deseja aumentar a maturidade da organização
utilizando DevOps.
As opções a seguir apresentam maneiras de ajudar o amadurecimento da organização com o uso do DevOps, à exceção de uma. Assinale-a.
As opções a seguir apresentam maneiras de ajudar o amadurecimento da organização com o uso do DevOps, à exceção de uma. Assinale-a.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066798
Segurança da Informação
Nos últimos anos vimos um significativo aumento no número de
ameaças virtuais; entre elas, destaca-se o ransomware.
O ransomware é um software de extorsão que pode bloquear o
seu computador e depois exigir um resgate para desbloqueá-lo.
Dependendo do tipo de ransomware, todo o sistema operacional
(ou apenas arquivos individuais) é criptografado e, em seguida
um resgate é exigido das vítimas, o que causa, além de prejuízos
financeiros, danos à reputação da marca e problemas com a
Autoridade Nacional de Proteção de Dados (ANPD).
A principal forma de proteção e restauração dos dados é
A principal forma de proteção e restauração dos dados é
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066797
Engenharia de Software
A “infraestrutura imutável”, combinada com o conceito de
“infraestrutura como código”, possibilita que apliquemos as
mesmas estratégias de CI/CD (Integração Contínua e Entrega
Contínua).
A adoção de estratégias de infraestrutura “imutáveis” ataca diretamente as origens das complexidades que temos enfrentado no dia a dia. Uma de suas principais características é permitir
A adoção de estratégias de infraestrutura “imutáveis” ataca diretamente as origens das complexidades que temos enfrentado no dia a dia. Uma de suas principais características é permitir
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066796
Governança de TI
No contexto de um ambiente digital em contínua evolução, a
integração de princípios ágeis e lean no ITIL 4 apoia as
organizações na obtenção de valor empresarial e na gestão da
procura dos clientes, ao mesmo tempo que considera os
potenciais desafios e implicações para as práticas e cultura de
gestão de serviços de TI da organização. Essa integração de
princípios ágeis e lean no ITIL 4
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066795
Administração Financeira e Orçamentária
As opções a seguir integram a gestão de orçamento público ao
planejamento estratégico de uma organização pública de
maneira a promover a eficiência e eficácia dos objetivos
estratégicos, ao mesmo tempo em que se garante a
transparência e a responsabilidade fiscal, à exceção de uma.
Assinale-a.
Assinale-a.
Ano: 2023
Banca:
FGV
Órgão:
CGE-SC
Prova:
FGV - 2023 - CGE-SC - Auditor do Estado - Ciências da Computação - Tarde (Conhecimentos Específicos) |
Q2066793
Administração Geral
Em 2017, o co-fundador e CEO da Uber, Travis Kalanick, foi
forçado a deixar a empresa após uma série de escândalos,
incluindo alegações de assédio sexual e discriminação. A disputa
entre Kalanick e outro co-fundador da Uber, Garrett Camp,
também foi amplamente reportada na mídia. Os dois cofundadores tinham visões diferentes sobre a direção que a
empresa deveria tomar e houve tensões crescentes entre eles.
Em um determinado momento, Kalanick sugeriu que a Uber
deveria focar mais em crescimento rápido, enquanto Camp
acreditava que a empresa deveria se concentrar em aumentar a
qualidade dos serviços oferecidos.
Assinale a opção que indica a técnica de gestão de conflitos que seria a mais adequada para resolver essa disputa entre os co-fundadores da Uber.
Assinale a opção que indica a técnica de gestão de conflitos que seria a mais adequada para resolver essa disputa entre os co-fundadores da Uber.

 Conheça nossos planos