Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 3.798 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Segurança do Trabalho |
Q1768605
Segurança e Saúde no Trabalho
De acordo com a NR 6, o trabalhador que atua no Centro de Material e Esterilização dos serviços de saúde públicos ou privados deve utilizar, em todas as áreas técnicas e restritas,os seguintes Equipamentos de Proteção Individual – EPI:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Segurança do Trabalho |
Q1768604
Segurança e Saúde no Trabalho
Um líquido combustível inflamável vazou no chão de uma indústria e se incendiou. O extintor de incêndio que deverá ser usado pelo brigadista é:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Segurança do Trabalho |
Q1768603
Segurança e Saúde no Trabalho
A CIPA tem como objetivo prevenir:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Segurança do Trabalho |
Q1768602
Segurança e Saúde no Trabalho
De acordo com a NR35, considera-se trabalho em altura toda atividade executada acima de:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Segurança do Trabalho |
Q1768601
Segurança e Saúde no Trabalho
Tendo em vista os sistemas elétricos de acordo com a NR10, sua aplicação está voltada para:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Segurança do Trabalho |
Q1768600
Segurança e Saúde no Trabalho
O período de uma transição concedida a uma empresa para migrarem para a edição mais recente da norma, assim que ela é publicada é de:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Técnico Segurança do Trabalho |
Q1768599
Segurança e Saúde no Trabalho
O trabalho do soldador é muito severo e o risco de queimaduras é iminente. Para que isso não ocorra, como medida de segurança, além das proteções adicionais oferecidas pelos EPIs, a vestimenta é de fundamental importância. Para evitar a queimadura da pele, as vestimentas do soldador devem ser confeccionadas em tecido de:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768023
Arquitetura de Software
A arquitetura cliente/servidor é aquela na qual o
processamento da informação é dividido em módulos
ou processos distintos. Um processo é responsável
pela manutenção da informação (servidor), enquanto
outro é responsável pela obtenção dos dados
(cliente). Neste contexto, a figura abaixo ilustra a
arquitetura em 4 camadas, por meio da qual o cliente
informa a URL por meio do browser e o servidor de
aplicações analisa a requisição do usuário, determina
de que forma os dados serão utilizados, acessa os
serviços e devolve uma resposta.
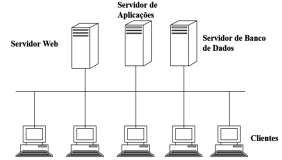
As aplicações são: I. Acesso – navegação por meio de browsers. II. Dados – com todas as informações necessárias. III. Apresentação – onde serão feitas as alterações de interface. IV. Lógica – onde serão feitas as alterações nas regras do negócio, quando necessárias.
Se a aplicação em I corresponde a Clientes, as demais em II , III e IV correspondem respectivamente, aos servidores:
As aplicações são: I. Acesso – navegação por meio de browsers. II. Dados – com todas as informações necessárias. III. Apresentação – onde serão feitas as alterações de interface. IV. Lógica – onde serão feitas as alterações nas regras do negócio, quando necessárias.
Se a aplicação em I corresponde a Clientes, as demais em II , III e IV correspondem respectivamente, aos servidores:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768022
Redes de Computadores
O IPv6 é a versão mais recente do chamado
Internet Protocol - IP, o padrão usado para a
comunicação entre todos os computadores ligados à
Internet. Uma característica fundamental do
protocolo IP é que define para cada computador,
servidor, celular, tablet ou outro dispositivo conectado
à rede um endereço único, que serve como
identificador perante toda a rede. O IPv6 introduziu
um novo formato de cabeçalho, mostrado na figura e
caracterizados a seguir.
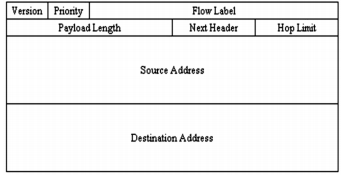
I. Todos os campos desse novo cabeçalho tem um tamanho fixo, o que acelera o processamento nos roteadores, visto que não há necessidade de calcular a extensão dos campos. II. É um campo do cabeçalho que fornece o número máximo de roteamento entre roteadores que o pacote pode sofrer, sendo esse valor decrementado a cada roteamento. Quando o valor chega a zero, o pacote é descartado. III. É um campo do cabeçalho que fornece o tamanho, em octetos, do restante do pacote, após o cabeçalho.
O tamanho fixo indicado em I e os identificadores dos campos em II e em III são, respectivamente:
I. Todos os campos desse novo cabeçalho tem um tamanho fixo, o que acelera o processamento nos roteadores, visto que não há necessidade de calcular a extensão dos campos. II. É um campo do cabeçalho que fornece o número máximo de roteamento entre roteadores que o pacote pode sofrer, sendo esse valor decrementado a cada roteamento. Quando o valor chega a zero, o pacote é descartado. III. É um campo do cabeçalho que fornece o tamanho, em octetos, do restante do pacote, após o cabeçalho.
O tamanho fixo indicado em I e os identificadores dos campos em II e em III são, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768021
Redes de Computadores
Uma rede de computadores com acesso à
internet está configurada usando dois roteadores
IEEE-802.11/ac, com acesso à internet, sendo o
primeiro, SATURNO, de modo direto e o segundo,
MARTE, por meio de SATURNO, conforme
ilustrado. O endereço IP fornecido pelo provedor de
internet para a conexão é 187.195.10.49
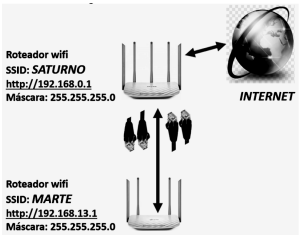
Para permitir o roteador MARTE acessar a internet por intermédio de SATURNO, é necessário configurar o roteador MARTE, atribuindo-se três parâmetros: um endereço IP, uma máscara e endereço para gateway. Conforme visualizado na figura acima, a máscara 255.255.255.0 é a mesma atribuída aos dois roteadores. Para que a configuração e o link funcionem de forma favorável, endereços válidos para o IP e para o gateway são, respectivamente:
Para permitir o roteador MARTE acessar a internet por intermédio de SATURNO, é necessário configurar o roteador MARTE, atribuindo-se três parâmetros: um endereço IP, uma máscara e endereço para gateway. Conforme visualizado na figura acima, a máscara 255.255.255.0 é a mesma atribuída aos dois roteadores. Para que a configuração e o link funcionem de forma favorável, endereços válidos para o IP e para o gateway são, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768020
Redes de Computadores
No IPv4, os endereços são organizados em
pacotes de 32 bits divididos em blocos de 8
separados por pontos, onde grupos de bits
identificam redes e hosts. A figura ilustra a estrutura
do IPv4.
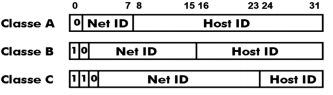
Nesse contexto, são exemplos válidos de endereços IPv4 de classes A, B e C, respectivamente:
Nesse contexto, são exemplos válidos de endereços IPv4 de classes A, B e C, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768019
Redes de Computadores
A sigla SNMP é um acrônimo para “Simple
Network Management Protocol” e representa o
protocolo padrão para monitoramento e
gerenciamento de redes, sendo na prática, o mais
usado para saber o que acontece dentro de ativos de
redes e serviços. Usa uma base de informações de
gerenciamento para monitorar, gerenciar e analisar
redes de computadores; opera em uma das camadas
do modelo OSI e utiliza usualmente uma porta padrão
conhecida na interação com o UDP da camada de
transporte.
A sigla para referenciar a base de informações de
gerenciamento, a camada e a porta são,
respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768018
Redes de Computadores
Os servidores DNS são os responsáveis por
localizar e traduzir para números IP os endereços dos
sites digitados nos browsers. Se um internauta quiser
ter um site próprio, ele precisa registrar o domínio e,
se este tiver que terminar com .br, o procedimento
pode ser feito no site Registro.br.
Quando se registra um domínio e se contrata um
serviço de hospedagem, este pode oferecer
subdomínios baseados em seu endereço para que o
contratante possa acessar serviços de e-mail,
servidor de FTP, entre outros. Em relação aos
registros de DNS, três tipos são caracterizados
como: I. São os parâmetros que devem ser configurados
para contas de e-mail nodo mínio
(@seusite.com.br), por exemplo.
II. Indicam o início de uma zona, isto é, de um
conjunto de registros localizado dentro de um
espaço de nomes de DNS.
III. Servem para criar redirecionamentos para
domínios ou subdomínios. É este parâmetro que
dever ser utilizado, por exemplo, para criar um
endereço do tipo blog.seusite.com.br.
Os tipos de domínios caracterizados em I, II e III são, respectivamente:
Os tipos de domínios caracterizados em I, II e III são, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768017
Redes de Computadores
No que diz respeito ao Modelo de Referência
OSI/ISO, prover os processos e métodos que
permitem a organização dos bits em frames, a
detecção de erros, o controle do fluxo de dados e a
identificação dos computadores num segmento de
rede, é função da camada denominada:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768016
Redes de Computadores
No que diz respeito à instalação, suporte e
configuração do DHCP, existe uma funcionalidade
com as seguintes características:
• Permite a switch L3 e roteadores encaminharem
mensagens DHCP via broadcast para servidores
fora do domínio do host, o que vai viabilizar a
utilização de um único DHCP em toda a rede
LAN.
• O fato de as solicitações ao servidor DHCP de
endereços IP ocorrerem via broadcast permite
aos roteadores com essa funcionalidade
configurada encaminharem mensagens em
Unicast.
• Trata-se de uma otimização do tráfego de dados
de configuração na rede, na qual o servidor
DHCP envia ao computador do cliente o escopo
com base na interface IP de origem da mensagem
DHCP.
• Para o administrador da rede, basta apenas
configurar os escopos no servidor.
Essa funcionalidade é conhecida por:
Essa funcionalidade é conhecida por:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768015
Redes de Computadores
As figuras I e II representam duas topologias utilizadas na implementação de redes de computadores.
I. 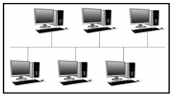
II. 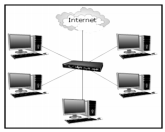
Do ponto de vista físico, as topologias em I e lI são conhecidas, respectivamente, por:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768014
Segurança da Informação
Os sistemas de autenticação geralmente são
categorizados pelo número de fatores que eles
incorporam. Os três fatores frequentemente
considerados como a base da autenticação são: • Algo que a pessoa conhece, por exemplo, uma
senha. • Algo que a pessoa tem, por exemplo, um crachá
de identificação ou uma chave criptográfica. • Algo que que a pessoa é, por exemplo, impressão
de voz, impressão de polegar ou outro biométrico.
A seguir são listados dois métodos entre os mais utilizados nos sistemas de autenticação. I. Usa senhas categorizadas como fatores de conhecimento, representadas por uma combinação de números, símbolos. É uma ótima maneira de proteção na Autenticação Digital. II. Usa características fisiológicas ou comportamentais dos indivíduos que incluem, mas que não se limitam à impressão digital, geometria da mão, varredura de retina, varredura de íris, dinâmica de assinatura, dinâmica de teclado, impressão de voz e varredura facial.
Os métodos descritos em I e II são denominados, respectivamente, autenticação:
A seguir são listados dois métodos entre os mais utilizados nos sistemas de autenticação. I. Usa senhas categorizadas como fatores de conhecimento, representadas por uma combinação de números, símbolos. É uma ótima maneira de proteção na Autenticação Digital. II. Usa características fisiológicas ou comportamentais dos indivíduos que incluem, mas que não se limitam à impressão digital, geometria da mão, varredura de retina, varredura de íris, dinâmica de assinatura, dinâmica de teclado, impressão de voz e varredura facial.
Os métodos descritos em I e II são denominados, respectivamente, autenticação:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768013
Redes de Computadores
Nos tempos atuais de home office, as VPN
cresceram de importância, mas nem todas as VPN
são iguais nem arquitetadas da mesma forma e,
dependendo do protocolo VPN, aspectos como
velocidade, capacidade ou até mesmo segurança e
vulnerabilidades de privacidade podem diferir. Uma
VPN transmite seu tráfego online por meio de túneis
criptografados conduzindo-os até servidores VPN
que designam um novo endereço IP ao seu
dispositivo. Nesse contexto, dois protocolos são os
mais utilizados nos dias atuais, tendo por
características: I. É um protocolo bastante popular e muito seguro,
usado por muitos provedores VPN, funcionando
tanto com protocolos de internet TCP quanto com
UDP. Como vantagens é um protocolo de código
aberto, é versátil no que diz respeito a uso, maior
segurança, além de ignorar a maioria dos
firewalls, fazendo com que não haja problemas
em sua utilização. Como desvantagem, é um
protocolo bastante complexo, o que pode ser um
problema para usuários menos experientes.
Constitui a melhor escolha em termos de
segurança, principalmente para conexão às redes
públicas de wifi.
II. É o protocolo responsável por lançar as bases
para uma conexão VPN segura, tendo
estabelecido conexões criptografadas e
autenticadas. Foi desenvolvido pela Microsoft e
pela Cisco especialmente para agir de modo
estável e seguro. Como vantagens: é estável;
opera com os melhores algoritmos de criptografia,
fazendo com que ele seja um dos protocolos
VPN's mais seguros; é rápido e veloz com baixo
consumo de banda de conexão, além de ignorar
firewalls. Como desvantagens, não é compatível
com muitos sistemas e usa o método Diffie
Hellman para processar chaves públicas na
criptografia do fluxo de dados, que pode
comprometer a segurança e a privacidade dos
usuários.
Os protocolos caracterizados em I e II são conhecidos, respectivamente, por:
Os protocolos caracterizados em I e II são conhecidos, respectivamente, por:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768012
Segurança da Informação
Uma Política de Segurança da Informação bem
definida é a base para garantir o correto uso da
informação, o que inclui a instalação de um firewall
como um dispositivo de segurança da rede que
monitora o tráfego de rede de entrada e saída e
decide permitir ou bloquear tráfegos específicos de
acordo com um conjunto definido de regras de
segurança. Na configuração de firewalls, são
implementados três tipos. I. É o mais antigo e comum, inserido entre uma rede
confiável e outra não confiável, operando nas
camadas de rede e de transporte, tomando suas
decisões baseadas no endereço IP e nos campos
dos pacotes. Nessa configuração, permite ou
proíbe o forward usando informações contidas
nos cabeçalhos dos pacotes.
II. É implantado entre a aplicação de um cliente e a
internet, segundo a arquitetura cliente/servidor,
como um navegador web, servindo como ponte
de acesso para a internet ou da internet. Nessa
configuração, é feita uma conexão entre o cliente
e o proxy, e outra entre o proxy e o servidor
desejado. É empregado para registrar o uso da
internet e para bloquear o acesso a um site da
web.
III. É o tipo que provê o nível mais alto de segurança;
atua na camada de aplicação da arquitetura
TCP/IP, resultando em maior segurança em
aplicações específicas, como por exemplo,
serviços de FTP, Telnet, SNMP e garante que não
existam conexões entre hosts externos e internos.
Nessa configuração, é um tipo de firewall que
fornece um maior grau de proteção, mas que
apesar de eficiente, pode degradar a performance
da rede.
Os três tipos descritos em I, II e lII são denominados, respectivamente, firewalls:
Os três tipos descritos em I, II e lII são denominados, respectivamente, firewalls:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768011
Segurança da Informação
Quando se pensa em segurança, inclui-se a da
informação, que tem como objetivo proteger as dados
de uma determinada pessoa ou empresa, não
somente no aspecto corporativo, pois na medida em
que as informações são geradas, as empresas
armazenam e as distribuem para gerir seus negócios,
com isso aumentando os riscos a que os dados ficam
expostos. Atualmente, entre os princípios básicos da
segurança da informação que atualmente norteiam a
análise, o planejamento e a implementação da
segurança dos dados, quatro são detalhados a
seguir. I. Consiste em garantir que apenas as pessoas que
estão autorizadas a ter acesso à informação são
capazes de fazê-lo.
II. Consiste na garantia de que as informações serão
protegidas contra alterações não autorizadas e
mantidas sua exatidão, tal qual como foi
armazenada e disponibilizada.
III. Consiste em assegurar que os sistemas de
informação e a informação estarão disponíveis e
operacionais quando necessários, apoiando,
assim, os processos de negócios.
IV. Consiste em garantir que a informação seja
verdadeira, de fonte segura e que não sofreu
alterações em seu percurso.
Os princípios detalhados em I, II, III e IV são denominados, respectivamente:
Os princípios detalhados em I, II, III e IV são denominados, respectivamente:

 Conheça nossos planos