Selecionar segmento
Estude com questões de diferentes segmentos
Atenção: Isso limpará todos os campos já preenchidos no filtro!
Foram encontradas 23.552 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Rede de Computadores/Suporte Técnico) |
Q1768705
Redes de Computadores
No funcionamento do serviço DHCP em
ambientes Linux, podem ser analisadas as
descrições a seguir.
I. Quando uma máquina é ligada, existe um serviço
DHCP que envia um pacote UDP com destino à
porta 67 do servidor. O pacote broadcast tem o
endereço IP de destino 255.255.255.255 e MAC
Address FF:FF:FF:FF:FF:FF.
II. Ao receber o pacote em sua porta Ethernet, o
servidor de destino irá analisá-lo e, em sua tabela
de IP´s, reservar um endereço e preparar um
pacote de resposta ao cliente solicitante.
III. O cliente, ao receber o pacote do servidor, decide
se aceita a configuração oferecida, pois pode
receber mais de uma oferta. Em caso positivo,
retorna um novo pacote ao servidor, comunicando
o aceitamento da oferta.
IV. Para finalizar o diálogo entre cliente e o servidor
DHCP, este finaliza o “aluguel” do endereço ao
cliente em sua tabela de IP´s, e envia àquele um
pacote de retorno para que ajuste suas
configurações.
Os pacotes DHCP descritos em I, II, III e IV são
denominados, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Rede de Computadores/Suporte Técnico) |
Q1768704
Sistemas Operacionais
O Windows Server 2019 BR é um sistema
operacional para servidor que permite a um
computador operar os serviços de rede, tais como
servidor de impressão, controlador de domínio,
servidor de web e servidor de arquivo. Nesse
ambiente, o Windows PowerShell para Active
Directory inclui a capacidade de gerenciar replicação,
sites, domínios e florestas, controladores de domínio
e partições. Para exibir todos os comandos do Active
Directory, o comando a ser executado é:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Rede de Computadores/Suporte Técnico) |
Q1768703
Sistemas Operacionais
No gerenciamento de memória, uma técnica nos
sistemas operacionais permite que um programa
possa ser espalhado por áreas não contíguas de
memória com as características listadas a seguir.
• A memória física é dividida em páginas com
tamanho fixo igual ao da página lógica, sendo
cada programa carregado página a página, com
cada página lógica ocupando uma página física,
não necessariamente contíguas
• O endereço lógico é inicialmente dividido em duas
partes: um número de página lógica e um
deslocamento dentro da página. O número da
página lógica é usado como índice no acesso à
tabela de páginas, de forma a obter o número da
página física correspondente.
• Não existe fragmentação externa, existindo a
interna.
• Além da localização, a tabela de páginas
armazena também o bit de validade, sendo (1) se
a página está na memória e (0) se a página não
está .
• As páginas de processo podem ser transferidas
para a memória por demanda, carregando
apenas o que é necessário para a execução do
programa, e o sistema tenta prever as páginas
que serão necessárias à execução do programa.
• Páginas constantemente referenciadas em um
processo devem permanecer na memória.
A técnica descrita é conhecida por:
A técnica descrita é conhecida por:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Rede de Computadores/Suporte Técnico) |
Q1768702
Arquitetura de Computadores
Quanto à arquitetura, todo processador é
construído de modo a ser capaz de realizar algumas
operações como somar, subtrair, multiplicar ou dividir
números. Um processador executa instruções. É um
interpretador de um programa executável. A
execução de uma instrução de máquina passa por
várias etapas, como ilustrado abaixo.
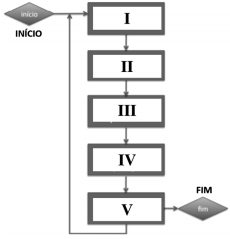
Sendo as fases I – buscar instrução na memória principal e V – armazenar resultado, as demais fases II,III e IV são, respectivamente:
Sendo as fases I – buscar instrução na memória principal e V – armazenar resultado, as demais fases II,III e IV são, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Rede de Computadores/Suporte Técnico) |
Q1768701
Arquitetura de Computadores
Em relação ao sistema de entrada e saída de
dados nos computadores, dois exemplos de
dispositivos que operam exclusivamente na saída de
dados são:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Rede de Computadores/Suporte Técnico) |
Q1768700
Sistemas de Informação
Quanto aos fundamentos dos sistemas
computacionais, as quatro funções básicas que um
computador pode desempenhar são:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Rede de Computadores/Suporte Técnico) |
Q1768699
Arquitetura de Computadores
No que diz respeito à arquitetura, os
computadores operam com base nos sistemas
binário e hexadecimal. Neste sentido, um ser humano
quando digita um número no sistema decimal, a
máquina faz a necessária conversão. Em
consequência, o número binário 11100111
corresponde, nos sistemas hexadecimal e decimal,
respectivamente, aos números:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768022
Redes de Computadores
O IPv6 é a versão mais recente do chamado
Internet Protocol - IP, o padrão usado para a
comunicação entre todos os computadores ligados à
Internet. Uma característica fundamental do
protocolo IP é que define para cada computador,
servidor, celular, tablet ou outro dispositivo conectado
à rede um endereço único, que serve como
identificador perante toda a rede. O IPv6 introduziu
um novo formato de cabeçalho, mostrado na figura e
caracterizados a seguir.
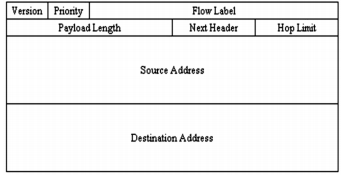
I. Todos os campos desse novo cabeçalho tem um tamanho fixo, o que acelera o processamento nos roteadores, visto que não há necessidade de calcular a extensão dos campos. II. É um campo do cabeçalho que fornece o número máximo de roteamento entre roteadores que o pacote pode sofrer, sendo esse valor decrementado a cada roteamento. Quando o valor chega a zero, o pacote é descartado. III. É um campo do cabeçalho que fornece o tamanho, em octetos, do restante do pacote, após o cabeçalho.
O tamanho fixo indicado em I e os identificadores dos campos em II e em III são, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768021
Redes de Computadores
Uma rede de computadores com acesso à
internet está configurada usando dois roteadores
IEEE-802.11/ac, com acesso à internet, sendo o
primeiro, SATURNO, de modo direto e o segundo,
MARTE, por meio de SATURNO, conforme
ilustrado. O endereço IP fornecido pelo provedor de
internet para a conexão é 187.195.10.49
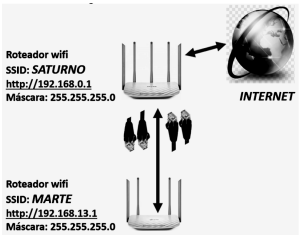
Para permitir o roteador MARTE acessar a internet por intermédio de SATURNO, é necessário configurar o roteador MARTE, atribuindo-se três parâmetros: um endereço IP, uma máscara e endereço para gateway. Conforme visualizado na figura acima, a máscara 255.255.255.0 é a mesma atribuída aos dois roteadores. Para que a configuração e o link funcionem de forma favorável, endereços válidos para o IP e para o gateway são, respectivamente:
Para permitir o roteador MARTE acessar a internet por intermédio de SATURNO, é necessário configurar o roteador MARTE, atribuindo-se três parâmetros: um endereço IP, uma máscara e endereço para gateway. Conforme visualizado na figura acima, a máscara 255.255.255.0 é a mesma atribuída aos dois roteadores. Para que a configuração e o link funcionem de forma favorável, endereços válidos para o IP e para o gateway são, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768020
Redes de Computadores
No IPv4, os endereços são organizados em
pacotes de 32 bits divididos em blocos de 8
separados por pontos, onde grupos de bits
identificam redes e hosts. A figura ilustra a estrutura
do IPv4.
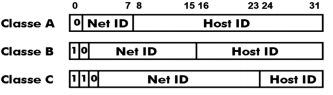
Nesse contexto, são exemplos válidos de endereços IPv4 de classes A, B e C, respectivamente:
Nesse contexto, são exemplos válidos de endereços IPv4 de classes A, B e C, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768019
Redes de Computadores
A sigla SNMP é um acrônimo para “Simple
Network Management Protocol” e representa o
protocolo padrão para monitoramento e
gerenciamento de redes, sendo na prática, o mais
usado para saber o que acontece dentro de ativos de
redes e serviços. Usa uma base de informações de
gerenciamento para monitorar, gerenciar e analisar
redes de computadores; opera em uma das camadas
do modelo OSI e utiliza usualmente uma porta padrão
conhecida na interação com o UDP da camada de
transporte.
A sigla para referenciar a base de informações de
gerenciamento, a camada e a porta são,
respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768018
Redes de Computadores
Os servidores DNS são os responsáveis por
localizar e traduzir para números IP os endereços dos
sites digitados nos browsers. Se um internauta quiser
ter um site próprio, ele precisa registrar o domínio e,
se este tiver que terminar com .br, o procedimento
pode ser feito no site Registro.br.
Quando se registra um domínio e se contrata um
serviço de hospedagem, este pode oferecer
subdomínios baseados em seu endereço para que o
contratante possa acessar serviços de e-mail,
servidor de FTP, entre outros. Em relação aos
registros de DNS, três tipos são caracterizados
como: I. São os parâmetros que devem ser configurados
para contas de e-mail nodo mínio
(@seusite.com.br), por exemplo.
II. Indicam o início de uma zona, isto é, de um
conjunto de registros localizado dentro de um
espaço de nomes de DNS.
III. Servem para criar redirecionamentos para
domínios ou subdomínios. É este parâmetro que
dever ser utilizado, por exemplo, para criar um
endereço do tipo blog.seusite.com.br.
Os tipos de domínios caracterizados em I, II e III são, respectivamente:
Os tipos de domínios caracterizados em I, II e III são, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768017
Redes de Computadores
No que diz respeito ao Modelo de Referência
OSI/ISO, prover os processos e métodos que
permitem a organização dos bits em frames, a
detecção de erros, o controle do fluxo de dados e a
identificação dos computadores num segmento de
rede, é função da camada denominada:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768016
Redes de Computadores
No que diz respeito à instalação, suporte e
configuração do DHCP, existe uma funcionalidade
com as seguintes características:
• Permite a switch L3 e roteadores encaminharem
mensagens DHCP via broadcast para servidores
fora do domínio do host, o que vai viabilizar a
utilização de um único DHCP em toda a rede
LAN.
• O fato de as solicitações ao servidor DHCP de
endereços IP ocorrerem via broadcast permite
aos roteadores com essa funcionalidade
configurada encaminharem mensagens em
Unicast.
• Trata-se de uma otimização do tráfego de dados
de configuração na rede, na qual o servidor
DHCP envia ao computador do cliente o escopo
com base na interface IP de origem da mensagem
DHCP.
• Para o administrador da rede, basta apenas
configurar os escopos no servidor.
Essa funcionalidade é conhecida por:
Essa funcionalidade é conhecida por:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768014
Segurança da Informação
Os sistemas de autenticação geralmente são
categorizados pelo número de fatores que eles
incorporam. Os três fatores frequentemente
considerados como a base da autenticação são: • Algo que a pessoa conhece, por exemplo, uma
senha. • Algo que a pessoa tem, por exemplo, um crachá
de identificação ou uma chave criptográfica. • Algo que que a pessoa é, por exemplo, impressão
de voz, impressão de polegar ou outro biométrico.
A seguir são listados dois métodos entre os mais utilizados nos sistemas de autenticação. I. Usa senhas categorizadas como fatores de conhecimento, representadas por uma combinação de números, símbolos. É uma ótima maneira de proteção na Autenticação Digital. II. Usa características fisiológicas ou comportamentais dos indivíduos que incluem, mas que não se limitam à impressão digital, geometria da mão, varredura de retina, varredura de íris, dinâmica de assinatura, dinâmica de teclado, impressão de voz e varredura facial.
Os métodos descritos em I e II são denominados, respectivamente, autenticação:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768013
Redes de Computadores
Nos tempos atuais de home office, as VPN
cresceram de importância, mas nem todas as VPN
são iguais nem arquitetadas da mesma forma e,
dependendo do protocolo VPN, aspectos como
velocidade, capacidade ou até mesmo segurança e
vulnerabilidades de privacidade podem diferir. Uma
VPN transmite seu tráfego online por meio de túneis
criptografados conduzindo-os até servidores VPN
que designam um novo endereço IP ao seu
dispositivo. Nesse contexto, dois protocolos são os
mais utilizados nos dias atuais, tendo por
características: I. É um protocolo bastante popular e muito seguro,
usado por muitos provedores VPN, funcionando
tanto com protocolos de internet TCP quanto com
UDP. Como vantagens é um protocolo de código
aberto, é versátil no que diz respeito a uso, maior
segurança, além de ignorar a maioria dos
firewalls, fazendo com que não haja problemas
em sua utilização. Como desvantagem, é um
protocolo bastante complexo, o que pode ser um
problema para usuários menos experientes.
Constitui a melhor escolha em termos de
segurança, principalmente para conexão às redes
públicas de wifi.
II. É o protocolo responsável por lançar as bases
para uma conexão VPN segura, tendo
estabelecido conexões criptografadas e
autenticadas. Foi desenvolvido pela Microsoft e
pela Cisco especialmente para agir de modo
estável e seguro. Como vantagens: é estável;
opera com os melhores algoritmos de criptografia,
fazendo com que ele seja um dos protocolos
VPN's mais seguros; é rápido e veloz com baixo
consumo de banda de conexão, além de ignorar
firewalls. Como desvantagens, não é compatível
com muitos sistemas e usa o método Diffie
Hellman para processar chaves públicas na
criptografia do fluxo de dados, que pode
comprometer a segurança e a privacidade dos
usuários.
Os protocolos caracterizados em I e II são conhecidos, respectivamente, por:
Os protocolos caracterizados em I e II são conhecidos, respectivamente, por:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768012
Segurança da Informação
Uma Política de Segurança da Informação bem
definida é a base para garantir o correto uso da
informação, o que inclui a instalação de um firewall
como um dispositivo de segurança da rede que
monitora o tráfego de rede de entrada e saída e
decide permitir ou bloquear tráfegos específicos de
acordo com um conjunto definido de regras de
segurança. Na configuração de firewalls, são
implementados três tipos. I. É o mais antigo e comum, inserido entre uma rede
confiável e outra não confiável, operando nas
camadas de rede e de transporte, tomando suas
decisões baseadas no endereço IP e nos campos
dos pacotes. Nessa configuração, permite ou
proíbe o forward usando informações contidas
nos cabeçalhos dos pacotes.
II. É implantado entre a aplicação de um cliente e a
internet, segundo a arquitetura cliente/servidor,
como um navegador web, servindo como ponte
de acesso para a internet ou da internet. Nessa
configuração, é feita uma conexão entre o cliente
e o proxy, e outra entre o proxy e o servidor
desejado. É empregado para registrar o uso da
internet e para bloquear o acesso a um site da
web.
III. É o tipo que provê o nível mais alto de segurança;
atua na camada de aplicação da arquitetura
TCP/IP, resultando em maior segurança em
aplicações específicas, como por exemplo,
serviços de FTP, Telnet, SNMP e garante que não
existam conexões entre hosts externos e internos.
Nessa configuração, é um tipo de firewall que
fornece um maior grau de proteção, mas que
apesar de eficiente, pode degradar a performance
da rede.
Os três tipos descritos em I, II e lII são denominados, respectivamente, firewalls:
Os três tipos descritos em I, II e lII são denominados, respectivamente, firewalls:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768011
Segurança da Informação
Quando se pensa em segurança, inclui-se a da
informação, que tem como objetivo proteger as dados
de uma determinada pessoa ou empresa, não
somente no aspecto corporativo, pois na medida em
que as informações são geradas, as empresas
armazenam e as distribuem para gerir seus negócios,
com isso aumentando os riscos a que os dados ficam
expostos. Atualmente, entre os princípios básicos da
segurança da informação que atualmente norteiam a
análise, o planejamento e a implementação da
segurança dos dados, quatro são detalhados a
seguir. I. Consiste em garantir que apenas as pessoas que
estão autorizadas a ter acesso à informação são
capazes de fazê-lo.
II. Consiste na garantia de que as informações serão
protegidas contra alterações não autorizadas e
mantidas sua exatidão, tal qual como foi
armazenada e disponibilizada.
III. Consiste em assegurar que os sistemas de
informação e a informação estarão disponíveis e
operacionais quando necessários, apoiando,
assim, os processos de negócios.
IV. Consiste em garantir que a informação seja
verdadeira, de fonte segura e que não sofreu
alterações em seu percurso.
Os princípios detalhados em I, II, III e IV são denominados, respectivamente:
Os princípios detalhados em I, II, III e IV são denominados, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768010
Segurança da Informação
No que diz respeito à segurança física de
equipamentos de informática, três dispositivos
devem ser instalados na entrada da alimentação
elétrica de equipamentos de informática,
particularmente os servidores de rede. As
características de dois desses dispositivos são:
I. É o equipamento mais simples, que exerce sua
função impedindo que flutuações na corrente
elétrica passem diretamente ao sistema
causando danos. Nesse dispositivo, o fusível é a
única proteção existente. Em caso de uma brusca
oscilação de energia ou mesmo queda, o fusível
queima e esse dispositivo se sacrifica no lugar do
equipamento sob proteção.
II. É o equipamento que busca manter a voltagem
fornecida pela concessionária de energia elétrica
em níveis próximos ao valor nominal. A função é
manter a alimentação da carga o mais próximo
possível da nominal (110/127V ou 220V).
Os dispositivos de proteção descritos em I e II são
denominados, respectivamente:
Ano: 2021
Banca:
SELECON
Órgão:
EMGEPRON
Prova:
SELECON - 2021 - EMGEPRON - Analista Técnico (Segurança da Informação) |
Q1768009
Segurança da Informação
No que se refere softwares maliciosos na
internet, um é definido como um conjunto de
programas e técnicas que permite esconder e
assegurar a presença de um invasor ou de outro
código malicioso em um computador comprometido,
para uso com os seguintes objetivos: • remover evidências em arquivos de log, remover evidências em arquivos de log,
• instalar outros códigos maliciosos, como
backdoors, para assegurar o acesso futuro ao
computador infectado, • esconder atividades e informações, como
arquivos, diretórios, processos, chaves de
registro e conexões de rede, • mapear potenciais vulnerabilidades em outros
computadores, por meio de varreduras na rede e • capturar informações da rede onde o computador
comprometido está localizado, pela interceptação
de tráfego.
Esse software malicioso é conhecido por:
Esse software malicioso é conhecido por:

 Conheça nossos planos