Questões de Concurso
Para procempa
Foram encontradas 1.151 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351346
Segurança da Informação
As condições de uma organização mudam
constantemente, assim como os riscos encontrados por ela.
O foco principal de gerenciamento de riscos é antecipar-se a
ameaças observadas. Uma análise de impacto de negócios
(BIA - Business Impact Analysis) é uma análise formal das
funções e atividades de uma organização, que as classifica
como críticas ou não. Na BIA, o RPO - Recovery Point
Objective expressa:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351345
Redes de Computadores
Administradores de redes podem ajudar a melhorar o
cenário dos ataques DDoS implementando boas práticas que
impeçam que a infraestrutura pela qual são responsáveis
seja usada para gerar ataques. Entre as boas práticas, podese citar:
I. Excluir os serviços desnecessários (hardening).
II. Monitorar os logs, a procura de erros e de tentativas de exploração de vulnerabilidades.
III. Verificar o tráfego de entrada na rede a procura de tentativas de acesso não autorizado.
Está(ão) CORRETO(S):
I. Excluir os serviços desnecessários (hardening).
II. Monitorar os logs, a procura de erros e de tentativas de exploração de vulnerabilidades.
III. Verificar o tráfego de entrada na rede a procura de tentativas de acesso não autorizado.
Está(ão) CORRETO(S):
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351344
Redes de Computadores
Portas são as janelas e entradas no mundo cibernético.
Para a localização de vulnerabilidades, é necessário
conhecer as portas de comunicação utilizadas pelos serviços
ou aplicativos, as quais poderão ser usadas pelos invasores.
Nesse sentido, numerar a 2ª coluna de acordo com a 1ª e,
após, assinalar a alternativa que apresenta a sequência
CORRETA:
(1) SMTP. (2) Telnet. (3) SSH.
(_) 25/tcp. (_) 23/tcp. (_) 22/tcp.
(1) SMTP. (2) Telnet. (3) SSH.
(_) 25/tcp. (_) 23/tcp. (_) 22/tcp.
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351343
Segurança da Informação
Considerando-se os métodos de exploit de causa-raiz de
todos os hackers maliciosos e malware, atualmente, os dois
métodos que se configuram como as principais causas de
exploração maliciosa por hackers e malware são:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351342
Segurança da Informação
Quanto à segurança cibernética, a estratégia primordial
de mitigação para todos que buscam se defender de danos e
impactos do ransomware deve ser a:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351341
Segurança da Informação
São alvos colocados no sistema para chamar a atenção
de atacantes e, assim, direcionar para estes pontos as forças
dos atacantes. Com isso, é possível obter informações das
tentativas de ataque realizadas e conseguir construir
contramedidas para evitá-las. O trecho descreve o conceito
de:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351340
Segurança da Informação
Quanto aos algoritmos suportados pelo IPSec, marcar C
para as afirmativas em que todos os algoritmos são
suportados, E para as que apresentam pelo menos algum
que não o é e, após, assinalar a alternativa que apresenta a
sequência CORRETA:
(_) Criptografia: AES, DES, 3DES, RC5, IDEA.
(_) Hashing: MD5, SHA-1.
(_) Autenticação: assinaturas digitais RSA e assinaturas digitais DSS.
(_) Criptografia: AES, DES, 3DES, RC5, IDEA.
(_) Hashing: MD5, SHA-1.
(_) Autenticação: assinaturas digitais RSA e assinaturas digitais DSS.
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351339
Segurança da Informação
Os serviços de prevenção de intrusão (IPS), além de
alertar sobre tentativas de ataque, permitem que elas sejam
bloqueadas. O IPS permite detectar os seguintes tipos de
ameaças na rede:
I. Ataques direcionados a aplicações web, como cross site script, php injection e sql injection.
II. Utilização da rede por aplicações não permitidas como P2P (incluindo Bittorrent).
III. Ataques direcionados a sistemas operacionais.
IV. Spams e phishing.
Estão CORRETOS:
I. Ataques direcionados a aplicações web, como cross site script, php injection e sql injection.
II. Utilização da rede por aplicações não permitidas como P2P (incluindo Bittorrent).
III. Ataques direcionados a sistemas operacionais.
IV. Spams e phishing.
Estão CORRETOS:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351338
Redes de Computadores
Assinalar a alternativa que preenche ambas as lacunas
abaixo CORRETAMENTE:
O _____ foi uma solução introduzida pela Cisco Systems que resolve a maior parte dos problemas relacionados ao esgotamento do número de endereços IP da Internet. O firewall que executa _____ realiza um mapeamento entre endereços da Internet válidos e inválidos (que são utilizados pelos computadores da rede interna), tornando-se desnecessário que cada estação possua seu próprio endereço IP válido na Internet.
O _____ foi uma solução introduzida pela Cisco Systems que resolve a maior parte dos problemas relacionados ao esgotamento do número de endereços IP da Internet. O firewall que executa _____ realiza um mapeamento entre endereços da Internet válidos e inválidos (que são utilizados pelos computadores da rede interna), tornando-se desnecessário que cada estação possua seu próprio endereço IP válido na Internet.
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351337
Segurança da Informação
O programa cliente de e-mail de um funcionário da
organização está enviando dezenas de mensagens para sua
lista de endereços de e-mail sem que ele ou alguém tenha
efetivamente enviado e escrito essas mensagens. Esse tipo
de comportamento é típico de infecção por:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351336
Redes de Computadores
Sobre o firewall stateful, marcar C para as afirmativas
Certas, E para as Erradas e, após, assinalar a alternativa que
apresenta a sequência CORRETA:
(_) Um firewall stateful apenas enviará respostas de DNS se elas estiverem associadas a uma query interna de DNS, ou seja, ele não aceita uma resposta caso não tenha enviado uma requisição.
(_) O processamento de pacotes por um filtro stateful envolve a verificação nas camadas de transporte e sessão, fazendo a associação da quíntupla: Endereço IP Remoto + Endereço IP Local + Porta Remota + Porta Local + Protocolo de Transporte.
(_) Esse firewall tem a habilidade de criar sessões de informação virtual para manter a inspeção sobre protocolos não orientados à conexão de pacotes que possam ter conteúdo não legal.
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351335
Segurança da Informação
É o método mais simples de recuperação de desastres e
envolve o armazenamento de dados fora do local ou em
uma unidade de remoção. No entanto, tem certa limitação,
pois a infraestrutura de TI em si não é submetida a esse
procedimento. Assinalar a alternativa que melhor
representa o método de recuperação de desastres citado:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351334
Segurança da Informação
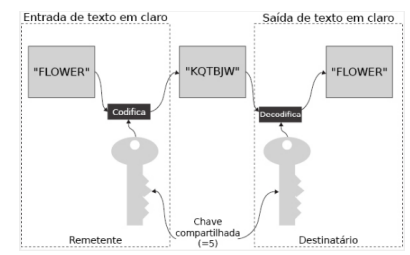
Tendo em vista suas características, o esquema abaixo apresenta a visão esquemática de um sistema de:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351333
Segurança da Informação
O gerenciamento de sessão é o procedimento de
processamento seguro de muitas solicitações de um
determinado usuário ou organização para um aplicativo
baseado na web. Considerando-se as melhores práticas de
programação segura, sobre o gerenciamento de sessão,
analisar os itens abaixo:
I. Disponibilizar a funcionalidade de logout em todas as páginas protegidas por autorização.
II. Definir o atributo “seguro” para cookies transmitidos por uma conexão TLS.
III. Utilizar o mesmo identificador de sessão em qualquer reautenticação.
Está(ão) CORRETO(S):
I. Disponibilizar a funcionalidade de logout em todas as páginas protegidas por autorização.
II. Definir o atributo “seguro” para cookies transmitidos por uma conexão TLS.
III. Utilizar o mesmo identificador de sessão em qualquer reautenticação.
Está(ão) CORRETO(S):
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351332
Redes de Computadores
Dentre as principais características do protocolo IPv6
está o suporte para autenticação e privacidade, que é
provido por meio de:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351331
Segurança da Informação
A modelagem de ameaças está ganhando cada vez mais
notoriedade com a sofisticação dos tipos de ataques
existentes. Uma premissa das ameaças é aceitar que
qualquer sistema terá uma vulnerabilidade. A MITRE, assim,
criou o ATT&CK, que visa mapear os fluxos de dados de
acordo com suas interações e limites de confiança. Entre os
mnemônicos utilizados para registros das táticas, estão:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351330
Redes de Computadores
Dentre os recursos disponíveis para Windows Server está
o Failover transparente do SMB, que permite:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351329
Sistemas Operacionais
Dentre os comandos para configurar e analisar as
configurações de segurança disponíveis no ambiente
Microsoft Windows está um comando que permite gerir
diretivas de grupo imediatamente. O comando que permite
configurar as diretivas de segurança é:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351328
Redes de Computadores
Dentre os protocolos de roteamento dinâmico está um
que possui funcionamento transformando o conjunto de
redes, roteadores e linhas reais em um grafo orientado, ao
qual se atribui um custo (distância, retardo etc.) a cada arco,
sendo compatível com três tipos de conexões de redes: links
ponto a ponto, redes de multiacesso com e sem difusão.
Esse protocolo é o:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351327
Segurança da Informação
O DoS (Denial of Service) é uma técnica em que um
atacante utiliza um equipamento conectado à rede de
computadores para tirar a operação de um serviço, um host
conectado à internet. Quando usado de forma distribuída,
temos o DDoS (Distributed Denial of Service). Dentre os tipos
de ataques de DDoS que visam usar a exploração do
consumo do uso de hardware até exaurir os recursos estão:

 Conheça nossos planos