Foram encontradas 261 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Potência Ativa = 60 kw, Fator de Potência= 0,6 indutivo.
Sabendo que: cos (23,074º) =0,92 e tg (23,074) = 0,426
Analise as afirmações abaixo. I. A potência reativa desse bloco de carga é 80kvar. II. Se instalarmos um banco de 30 kvar neste bloco de carga, o novo valor para o fator de Potência será de 0,894. III. Para corrigir o fator de potência para 0,92 é necessário um banco de capacitor de 25,56kvar. IV. Se instalarmos um banco de 30 kvar neste bloco de carga, o novo valor para o fator de Potência será de 0,395.
Considerando as informações acima e a partir do cálculo realizado, assinale a alternativa que contém as afirmações corretas.
Tendo por base esta informação, assinale a alternativa que representa a lâmpada com maior eficiência luminosa.
Conforme seu conteúdo, assinale a alternativa correta.
Considerando que a luminária escolhida é composta de 4 lâmpadas de 500 lumens cada, os valores de refletância de parede (ρp) é de 50%, fator de utilização de 0,57 e fator de depreciação de 0,85. Creder, Hélio. Instalações elétricas. - 15.ed. - Rio de Janeiro: LTC, 2007.
Calcule a quantidade mínima de luminárias, usando o MÉTODO DOS LUMENS, e assinale a alternativa correta.
O valor de tensão na fase B é dado por: Vbn =100 (cos377t – 120)
O sistema alimenta uma carga Zc, trifásica equilibrada de valor 3+ j4 Ω e a impedância da linha é zero.
Considere que cos 36,87 = 0,8 e cos 53,13 = 0,6. A partir do exposto, assinale a alternativa correta.
NORMA DE DISTRIBUIÇÃO UNIFICADA – NDU-002. Fornecimento de energia elétrica em tensão primária.
Com base na referida Norma assinale a alternativa correta.
Segundo a Norma ABNT NBR 5419/2005, analise as informações abaixo:
I. Deve ser lembrado que um SPDA impede a ocorrência das descargas atmosféricas.
II. Um SPDA projetado e instalado conforme a Norma ABNT NBR 5419/2005 assegura a proteção absoluta de uma estrutura, de pessoas e bens.
III. O projeto, a instalação e os materiais utilizados em um SPDA devem atender plenamente a a Norma ABNT NBR 5419/2005. Não são admitidos quaisquer recursos artificiais destinados a aumentar o raio de proteção dos captores, tais como captores com formatos especiais, ou de metais de alta condutividade, ou ainda ionizantes, radioativos ou não. Os SPDA que tenham sido instalados com tais captores devem ser redimensionados e substituídos de modo a atender a esta Norma.
IV. Do ponto de vista da proteção contra o raio, não é indicado a utilização de um subsistema de aterramento único integrado à estrutura,
V. Uma inspeção visual do SPDA deve ser efetuada anualmente.
Assinale a alternativa que contém as
informações corretas.
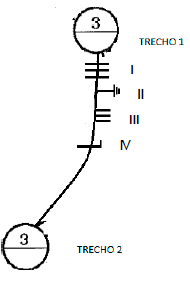
Indique a alternativa correta que apresenta as informações dos condutores em duto indicados nos itens I, II, III e IV, respectivamente.
Considere a figura abaixo:
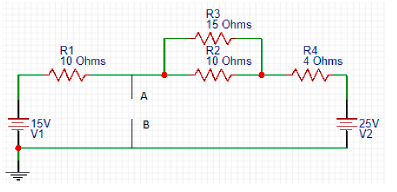
Indique a alternativa correta que apresenta respectivamente a Tensão Equivalente de Thevenin e a Resistência Equivalente de Thevenin, vistas do ponto AB.
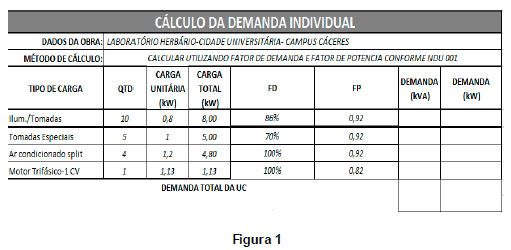
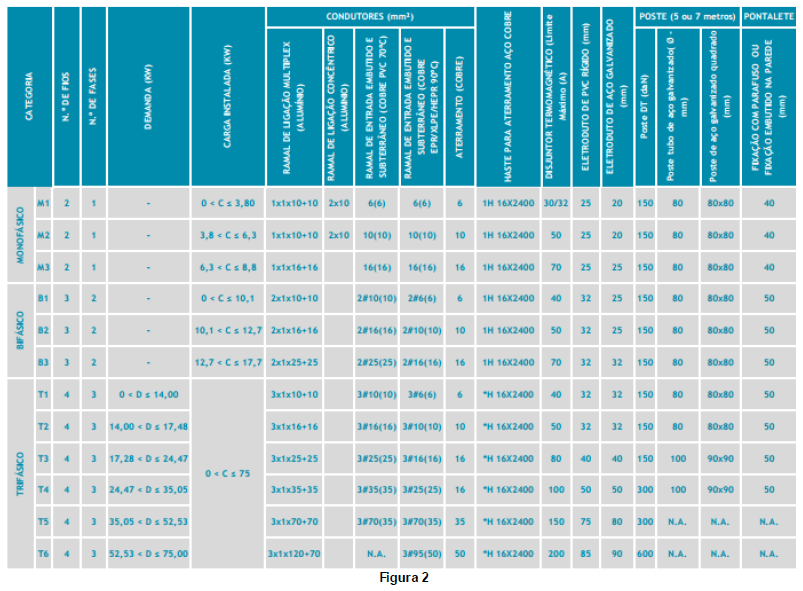
Tome como referência de cálculo a NBR 5410 e a Norma Técnica da Energisa-MT, NDU 001.
Assinale a alternativa correta que indica respectivamente a Demanda (kVA) total da UC, a Demanda (kW) total da UC e o Tipo e Categoria de atendimento a ser solicitado à concessionaria.
WannaCry, o ransomware que fez o mundo chorar na sexta-feira [12 de maio de 2017].
O WannaCry é o ransomware que colocou boa parte do mundo (incluindo o Brasil) em um caos enorme, paralisando grandes órgãos, como o Ministério Público do Estado de São Paulo (MPSP), o TJSP, o INSS e muitos outros, afetando principalmente a Europa no começo do dia.
Disponível em <https://w w w .tecmundo.com.br/malw are/116652-w annacry-ransomw are-o-mundo-chorar-sexta-feira- 12.html> Acessoem jan. 2018.
Considerando ataques de segurança do tipo Ransomware, analise as asserções a seguir.
I. Ransomware é um tipo de código malicioso que sequestra os dados do usuário armazenados em um equipamento conectado à Internet, removendo seus dados para a nuvem sob domínio do sequestrador, e então é exigido pagamento de resgate (ransom) para devolver os dados para o equipamento do usuário e restabelecer o seu acesso.
II. A infecção pelo Ransomware pode ocorrer e se propagar de diferentes maneiras, podendo ocorrer por meio de anexo de e-mails ou hiperlinks que direcionam o usuário para o código malicioso.
III. O Ransomware/Locker facilita o acesso do usuário aos arquivos infectados e o Ransomware/Crypto descompacta os arquivos e bloqueia o acesso aos dados armazenados no computador infectado.
IV. O usuário deve manter o sistema operacional e os programas instalados atualizados no seu computador, para evitar infecção pelo Ransomware, ter um antivírus instalado, atualizado, e ser cauteloso ao clicar em links ou abrir arquivos.
Sobre a infecção por Ransomware assinale a alternativa que apresenta as afirmações corretas.
Atualmente, raras são as empresas que hospedam seus websites e aplicações de rede em servidores instalados dentro delas mesmas. São utilizados servidores instalados em datacenters que oferecem a estrutura necessária para que os serviços operem de forma confiável. O gerenciamento dos servidores é feito de forma remota através de serviços e protocolos seguros.
Um dos protocolos utilizados para acesso remoto a servidores é o SSH (Secure Shell).
MORIMOTO, Carlos E. Redes guia prático: ampliada e atualizada. 2ª Ed. - Porto Alegre: Sul Editores, 2011. Pags 495 a 505.
MORIMOTO, Carlos E. Servidores Linux: guia prático. Porto Alegre: Sul Editores, 2011. Pags 511 a 550.
Considerando o acesso remoto a servidores rodando sistema operacional Linux, analise as asserções que seguem.
I. O protocolo SSH é nativo de sistemas Linux e por isso não há possibilidade de acesso remoto a partir de sistemas operacionais Windows ou outras plataformas.
II. O SSH utiliza chaves simétricas para fazer a autenticação. Uma Chave pública permite descriptografar dados, enquanto a chave privada permite criptografar esses dados.
III. O Linux permite que as configurações do sistema, instalação de novos programas, atualizações de segurança, instalação de um novo Kernel, possam ser efetuadas em “modo texto”, o que permite configurar o servidor e mantê-lo atualizado remotamente, por meio do protocolo SSH.
IV. O SSH é uma ferramenta que permite administrar máquinas remotamente, transferir arquivos de várias formas diferentes, encapsular outros protocolos, por exemplo: acessar uma sessão do VNC através de um túnel seguro.
A partir das informações acima, assinale a
alternativa que contém as afirmações corretas.
Pharming é uma ameaça de segurança do tipo phishing, que tem o intuito de direcionar o usuário para sites falsos, por meio de alterações no servidor de DNS.
Cartilha de Segurança para Internet, versão 6.0 / CERT.br – São Paulo: Comitê Gestor da Internet no Brasil, 2017.
Considerando este tipo de ataque, analise as asserções a seguir e a relação entre elas.
I. Usuários que informam o endereço URI (Universal Resource Identifier) na barra do navegador evitam ataques do tipo Pharming.
II. Usuários que informam o endereço URL (Universal Resource Locator) na barra do navegador evitam ataques do tipo Pharming.
III. Visando mitigar ameaça do tipo Pharming, o administrador de redes deve instruir o usuário a inspecionar se o certificado se segurança é valido e corresponde a instituição proprietária do site, quando utilizado o protocolo HTTPS.
IV. Quando o usuário acessa o endereço legítimo de um site em seu navegador web, sua requisição será redirecionada, de maneira transparente, para uma página falsa.
Sobre o exposto assinale a alternativa que
apresenta as afirmações corretas.
O modelo de referência OSI (Open Systems Interconnection) desenvolvido pela Organização Internacional de Padronização - ISO (do inglês, International Standardization Organization) estrutura a rede em camadas que determinam diferentes funções, serviços, protocolos e equipamentos. Esses serviços (ou ações) preparam os dados para serem enviados para outro computador através da rede. Cada camada é construída baseada nos padrões e nas atividades definidas pela camada inferior, e por sua vez vai prestar algum serviço à camada imediatamente superior a ela.
TORRES, Gabriel. Redes de Computadores Curso Completo. Rio de Janeiro: Axcel Books, 2001, pág. 33 a 46.
De acordo com o modelo ISO/OSI, as camadas que definem sua estrutura e sequência da mais alta (superior) para a mais baixa (inferior) são, respectivamente:
A Internet pode ser vista como uma infraestrutura que fornece serviços a aplicações distribuídas. A figura a seguir ilustra o atraso nodal total que ocorre na comunicação entre dois roteadores (A e B). O atraso nodal total corresponde ao tempo total de transferência de um pacote entre dois pontos diretamente conectados.
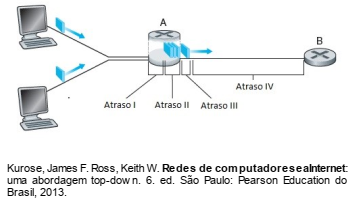
Considerando os atrasos ilustrados na figura acima, analise as asserções a seguir.
I. Atraso I é o tempo gasto para examinar o cabeçalho do pacote e determinar para onde direcioná-lo.
II. Atraso II é conhecido como atraso de fila, onde o pacote que chega por último é enviado primeiro.
III. Atraso III é gerado pelo tempo necessário para a propagação dos bits do roteador A até o roteador B.
IV. Atraso IV pode variar de acordo com o meio de transmissão utilizado (metálico, fibra óptica, sem fio, etc.).
Sobre os atrasos ilustrados, assinale a alternativa
que contém as afirmações corretas.
Firewalls constituem um dos principais elementos em uma arquitetura de segurança, bem como em uma estratégia de segurança em profundidade, protegendo o perímetro fixo das empresas. A abrangência dos firewalls evoluiu muito ao longo do tempo, portanto, conhecer os principais tipos e entender as suas diferenças é fundamental para profissionais de segurança.
Duas técnicas usadas na filtragem de pacotes são stateless e stateful.
Disponível em <https://ostec.blog/seguranca-perimetro/firew alldefinicao>. Acesso em Jan. 2018.
Essas técnicas consistem, respectivamente, em:
Um administrador de redes precisa definir uma solução de autenticação de usuários para acesso às estações de trabalho. O ambiente de trabalho possui computadores com sistemas operacionais diferentes (Windows e Linux-Ubuntu) e ambos devem permitir a autenticação dos usuários.
A respeito dos serviços necessários para a realização da tarefa, avalie as asserções a seguir e a relação entre elas.
I. Caso o administrador opte pelo serviço de controle de domínio Active Directory (AD) do Windows Server 2008 R2, poderá também configurar as estações Linux para autenticar no AD.
II. O serviço AD disponível nesta versão do Windows Server permite autenticação nativa de estações Linux sem a necessidade de configurações adicionais ou outros serviços nas estações Linux.
III. Controle de domínio Active Directory (AD) do Windows Server 2008 R2 descarta os pacotes de estações Linux quando é solicitada a respectiva autenticação.
IV. O serviço AD do Windows Server 2008 R2 permite a autenticação de estações Linux, desde que sejam configurados outros serviços no Linux, como Samba e Winbind.
KIRKPATRICK, Gil. Interoperabilidade: autenticar clientes Linux com Active Directory. Disponível em <https://technet.microsoft.com/ptbr/library/2008.12.linux.aspx>. Acesso em jan. 2018.
Assinale a alternativa que contém as asserções
corretas.
A figura a seguir ilustra o processamento de pacotes em computadores, roteadores e hospedeiros de acordo com as camadas da pilha de protocolos TCP/IP.
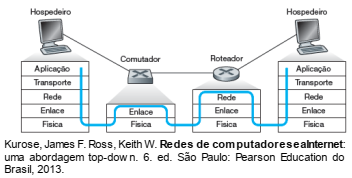
Observe a figura e analise as sentenças a seguir:
I. Os hospedeiros (ou hosts, em inglês) descartam a camada de transporte da pilha de protocolos TCP/IP.
II. Roteadores são comutadores de pacotes do tipo “armazena e repassa”, que transmitem pacotes usando endereços da camada de rede.
III. O comutador utiliza o endereço IP da camada de Enlace para identificar a origem e o destino do pacote.
IV. Existem equipamentos comerciais denominados switches que se comportam como comutadores (Camada 2) e também como roteadores (Camada 3).
Sobre o processamento pacotes, assinale a
alternativa que contém as afirmações corretas.

 Conheça nossos planos