No CRA-PR, o servidor web institucional 10.20.30.15, localiz...
No CRA-PR, o servidor web institucional 10.20.30.15, localizado em uma DMZ, passou a registrar aumento incomum de requisições ao endpoint de autenticação da aplicação. Para subsidiar a análise inicial, a equipe de tecnologia coletou uma amostra do tráfego com uma ferramenta de captura de pacotes, em ponto de monitoramento posicionado entre o firewall e a DMZ. Considere a seguinte captura resumida:
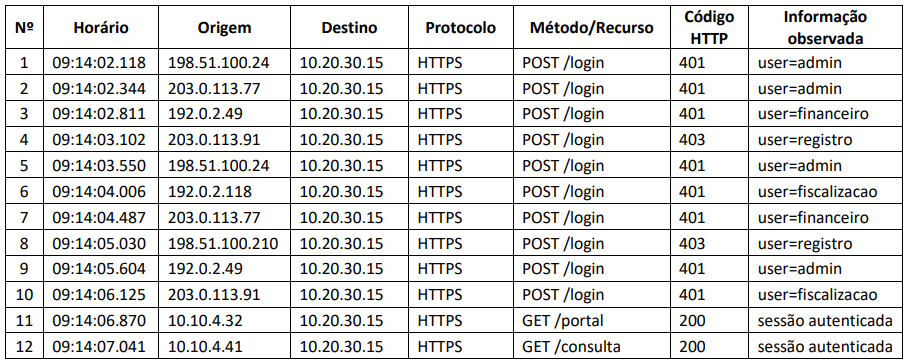
Com base exclusivamente nos dados apresentados na captura resumida, trata-se da natureza mais compatível do evento observado:
Comentários
Veja os comentários dos nossos alunos
Gabarito: D ✅
A tabela de logs mostra:
- Muitas tentativas de login em pouco tempo.
- Várias origens externas.
- Diferentes usuários.
- Muitas respostas 401/403 → autenticação/acesso recusado.
Isso caracteriza um ataque automatizado contra autenticação, podendo ser força bruta, password spraying ou credential stuffing.
Bizu:
Muitos logins + várias origens + 401/403 = ataque de autenticação.
A ❌ DDoS exige evidência de sobrecarga/indisponibilidade, não apenas várias requisições.
B ❌ POST sozinho não significa SQL Injection.
C ❌ HTTP 200 não prova XSS armazenado.
D ✅ descreve exatamente os indícios apresentados.
Clique para visualizar este comentário
Visualize os comentários desta questão clicando no botão abaixo
 Conheça nossos planos