Questões de Concurso Sobre segurança da informação
Foram encontradas 15.076 questões


1. Para detectar intrusões, pode-se monitorar sistemas (host-based), tráfego de rede (network-based) ou ambos (sistemas híbridos). 2. Sistemas de detecção de intrusão podem utilizar técnicas estatísticas como as redes Bayesianas, garantindo assim que todas as intrusões serão detectadas. 3. Quando esses sistemas detectam intrusões por reconhecimento de padrões (assinaturas, como as de vírus de computador), esses sistemas são categorizados como antivírus.
Assinale a alternativa correta.
Os algoritmos criptográficos, simétricos ou assimétricos, provêm confidencialidade, integridade, autenticidade, não-repúdio e disponibilidade.
Uma política de segurança deve definir o que se deve proteger, de forma que se possa identificar as ações a serem realizadas e avaliar a eficácia dessas ações.
Normalmente uma política de segurança permite tudo, a menos que seja explicitamente proibido.
Uma das principais medidas para se proteger uma rede de computadores é o estabelecimento de um perímetro de segurança, que pode incluir roteadores de borda, firewalls, sistemas de detecção ou prevenção de intrusão, servidores de VPN, proxies, zonas desmilitarizadas e subredes filtradas.
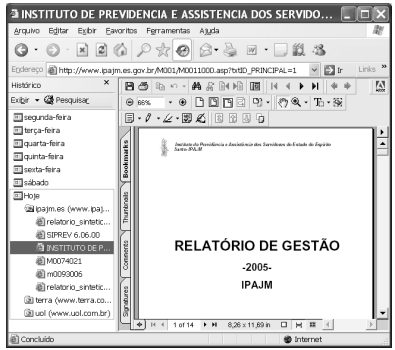
Considere que a janela do Internet Explorer 6 (IE6) ilustrada
acima esteja em execução em um computador cujo sistema
operacional é o Windows XP. Considere que o acesso à Internet
por meio desse computador seja realizado por meio de uma
conexão ADSL, em que se utiliza um número IP que pode ser
diferente a cada sessão de uso do IE6. A partir dessas
informações, julgue o item seguinte.
I. Um firewall, instalado entre uma rede LAN e a Internet, também é utilizado para evitar ataques a qualquer máquina desta rede LAN partindo de máquinas da própria rede LAN.
II. A confidenciabilidade é a propriedade de evitar a negativa de autoria de transações por parte do usuário, garantindo ao destinatário o dado sobre a autoria da informação recebida.
III. Na criptografia de chaves públicas, também chamada de criptografia assimétrica, uma chave é utilizada para criptografar e uma chave diferente é utilizada para decriptografar um arquivo.
IV. Uma das finalidades da assinatura digital é evitar que alterações feitas em um documento passem sem ser percebidas. Nesse tipo de procedimento, o documento original não precisa estar criptografado.
Indique a opção que contenha todas as afirmações verdadeiras.
Este método visa garantir a integridade da informação. Escolha a opção que preenche corretamente a lacuna acima.
A criptografia assimétrica tem melhor desempenho que a simétrica.
A criptografia pode ser simétrica ou assimétrica; em ambos os casos ela provê confidencialidade, integridade, autenticidade, não-repúdio e disponibilidade.
Os certificados digitais utilizam-se de criptografia assimétrica e das funções de resumo criptográfico (funções de hash).
João enviou, a partir de uma rede TCP/IP conectada por HUB, uma mensagem assinada digitalmente e com criptografia para Maria. Uma determinada estação dessa rede estava com sua interface Ethernet em modo promíscuo, tornando possível Luís, detentor da chave pública de Maria, farejar todos os pacotes enviados por João. A partir dessas informações, assinale a afirmação correta.
Analise as seguintes afirmações relacionadas à emissão de relatórios de auditoria de sistemas de informação.
I. Um relatório de auditoria deverá ser emitido exclusivamente nos padrões da empresa realizadora da auditoria.
II. Um relatório de auditoria deverá apontar riscos em que a empresa incorre em decorrência das fraquezas apontadas.
III. Um relatório de auditoria deverá responsabilizar a alta administração da empresa quanto à elaboração de sugestões ou medidas de correção.
IV. Um relatório de auditoria deverá fazer um apontamento de prazos para implementações de medidas ou plano de ações.
Indique a opção que contenha todas as afirmações verdadeiras.

 Conheça nossos planos