Questões de Concurso Sobre segurança da informação
Foram encontradas 15.062 questões


A respeito das políticas de segurança da informação nas organizações, julgue os itens a seguir.
I Essas políticas provêm fundamentos conceituais para a construção de uma infraestrutura de segurança da informação nas organizações.
II Devem-se evitar, nas políticas de segurança, definições de papéis internos à organização ou de diretrizes de acessos a recursos, em razão do nível de detalhamento exigido nessas definições.
III Uma política de segurança da informação deve identificar realisticamente os recursos informacionais, as atividades e operações críticas da organização, além de apoiar a gestão da segurança da informação.
IV A definição da política de segurança da informação deve contemplar requisitos oriundos de ameaças identificadas para a segurança da informação da organização, atuais e futuras.
Estão certos apenas os itens
Os sistemas de detecção de intrusão servem para fornecer avisos de invasão para que a área de segurança possa mitigar os danos ou, ainda, impedir o ataque. A esse respeito, julgue os itens a seguir.
I Honeypots são sistemas planejados para atrair um atacante para uma área diferente, longe dos sistemas críticos.
II A detecção de intrusão permite a coleta de informações sobre as técnicas de intrusão e, portanto, pode contribuir para a melhoria da estrutura de prevenção de intrusão.
III A detecção de intrusão é baseada na premissa de que o comportamento do intruso é diferente do comportamento de um usuário legítimo, podendo assim, ser quantificada.
Assinale a opção correta.
Na tecnologia da informação, o uso de recursos criptográficos é cada vez mais essencial para a manutenção da segurança da informação, que, conforme a forma de criptografia, pode fornecer
I integridade.
II autenticidade.
III confidencialidade.
Considerando o que os algoritmos de chaves públicas podem prover, assinale a opção correta.
(1) Política de backup. (2) Política de privacidade. (3) Política de confidencialidade.
(---) Define as regras sobre a realização de cópias de segurança, como tipo de mídia utilizada, período de retenção e frequência de execução.
(---) Define como são tratadas as informações pessoais, sejam elas de clientes, usuários ou funcionários.
(---) Define como são tratadas as informações institucionais, ou seja, se elas podem ser repassadas a terceiros.
I. Não são populares, pois não oferecem mobilidade nem têm uma fácil instalação.
II. Embora sejam bastante convenientes, há alguns riscos que se deve considerar ao usá-las.
Conforme a Cartilha de Segurança para Internet, Wi-Fi (Wireless Fidelity) é um tipo de rede local que utiliza sinais de rádio para comunicação. Sobre redes Wi-Fi, analisar os itens abaixo:
I. Não são populares, pois não oferecem mobilidade nem têm uma fácil instalação.
II. Embora sejam bastante convenientes, há alguns riscos que se deve considerar ao usá-las.
I. Não são populares, pois não oferecem mobilidade nem têm uma fácil instalação.
II. Embora sejam bastante convenientes, há alguns riscos que se deve considerar ao usá-las.
I. Não são populares, pois não oferecem mobilidade nem têm uma fácil instalação.
II. Embora sejam bastante convenientes, há alguns riscos que se deve considerar ao usá-las.
O correto entendimento para “backup” dentro do contexto da informática é:
A criptografa refere-se à construção e análise de protocolos que impedem terceiros, ou o público, de lerem mensagens privadas. A criptografa que utiliza apenas de uma única chave secreta é denominada:
A questão 03 baseia-se na Figura 2, que exibe a venda de certificados digitais, do tipo "eCNPJ" e os respectivos meios em que podem ser armazenados e utilizados.
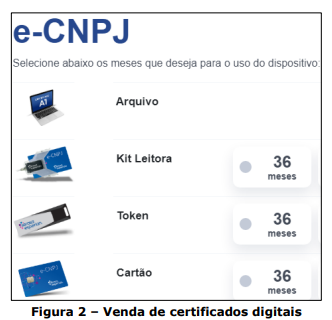
I. Diretamente no computador do titular do certificado. II. Em um token. III. Em um cartão smart card.
Quais estão corretas?
O Firewall é um programa que tem como objeti vo proteger a máquina contra acessos indesejados, tráfego indesejado, proteger serviços que estejam rodando na máquina e bloquear a passagem de coisas que você não deseja receber (como conexões vindas da Internet para sua segura rede local, evitando acesso aos dados corporati vos de uma empresa ou a seus dados pessoais).
...
O iptables é um fi rewall em nível de pacotes e funciona baseado no endereço/porta de origem/desti no do pacote, prioridade etc. Ele funciona através da comparação de regras para saber se um pacote tem ou não permissão para passar.
Imagine o seguinte cenário, no qual um firewall iptables foi instalado no roteador R1, que possui duas interfaces de redes: eth0 e ppp0. A primeira está conectada à rede interna e a segunda à Internet por um enlace ponto-a -ponto (PPP).
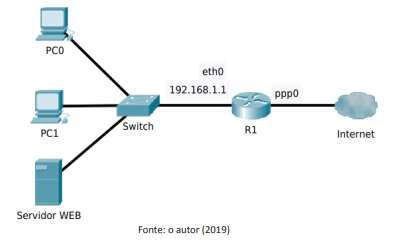
As seguintes regras foram estabelecidas:
I. Qualquer acesso externo a máquinas da rede interna é bloqueado. II. Os usuários da rede local têm acesso livre ao servidor WEB. III. Qualquer acesso externo à máquina do fi rewall é bloqueado, exceto conexões para o Servidor WEB. Outras tentati vas de conexões devem ser explicitamente registradas nos logs do sistema para conhecimento do administrador. IV. Todos os usuários possuem acesso livre à Internet.
NÃO indica comandos iptables para atender as regras I a IV:

 Conheça nossos planos