Questões de Concurso Sobre segurança da informação
Foram encontradas 15.016 questões


Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Segurança da Informação |
Q4218126
Segurança da Informação
Em relação à utilização dos Métodos de Autenticação Multifatorial
(MFA) em ambientes corporativos e às boas práticas de segurança
da informação, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Segurança da Informação |
Q4218125
Segurança da Informação
No contexto da gestão de riscos em segurança da informação, a
Gestão de Identidades e Acessos (IAM) é estruturada para mitigar
riscos operacionais e de conformidade.
Sobre o tema, avalie as afirmativas a seguir e assinale (V) para a verdadeira e (F) para a falsa.
( ) O provisionamento automatizado de acessos eleva a eficiência operacional, reduzindo erros operacionais e aumentando a consistência na atribuição de permissões.
( ) A adoção de mecanismos de Single Sign-On em ambientes corporativos dispensa a necessidade de auditoria e rastreabilidade de acessos, uma vez que a autenticação ocorre de forma centralizada.
( ) O modelo de controle de acesso Attribute-Based Access Control utiliza atributos como localização, horário, perfil do usuário ou tipo de dispositivo para determinar a autorização de acesso a recursos de TI.
As afirmativas são, respectivamente,
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Segurança da Informação |
Q4218124
Segurança da Informação
A Gestão de Identidades e Acesso (IAM – Identity and Access
Management) é considerada um dos pilares da segurança da
informação e da governança de TI.
Com base nesse contexto, analise as afirmativas a seguir.
I. Modelos de controle de acesso baseados em papéis (RBAC) e em atributos (ABAC) são utilizados em IAM para definir e restringir permissões de acesso a sistemas e dados organizacionais.
II. A autenticação multifatorial (MFA) pode ser dispensada para contas administrativas em ambientes críticos, uma vez que o uso de múltiplos fatores pode comprometer a agilidade da resposta a incidentes de infraestrutura.
III. Os princípios de menor privilégio e de segregação de funções são considerados boas práticas de segurança da informação, contribuindo para a redução de riscos de acesso indevido ou abuso de privilégios.
Está correto o que se afirma em
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Segurança da Informação |
Q4218123
Segurança da Informação
No contexto da segurança da informação e da proteção de dados
pessoais (LGPD), a classificação da informação é um processo
crítico para a gestão de riscos.
Sobre esse tema, assinale a afirmativa correta.
Sobre esse tema, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Segurança da Informação |
Q4218121
Segurança da Informação
Considerando a classificação de riscos e o tratamento dos riscos,
analise o cenário a seguir.
Uma sociedade empresária de Segurança da Informação identificou um risco relacionado aos Testes de Software, classificado com probabilidade 5 (muito alto) e Impacto 4 (alto) em sua matriz de riscos.
Sobre o nível de risco e a estratégia mais adequada para tratá-lo, assinale a afirmativa correta.
Uma sociedade empresária de Segurança da Informação identificou um risco relacionado aos Testes de Software, classificado com probabilidade 5 (muito alto) e Impacto 4 (alto) em sua matriz de riscos.
Sobre o nível de risco e a estratégia mais adequada para tratá-lo, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Segurança da Informação |
Q4218119
Segurança da Informação
Considere os seguintes logs coletados durante o processamento
de requisições em um sistema distribuído de e-commerce.
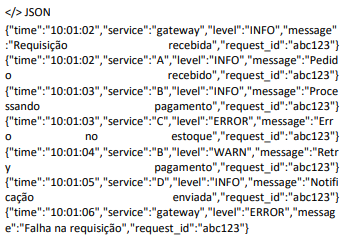
Durante a análise de um incidente, a equipe conseguiu reconstruir o fluxo completo da requisição entre os diferentes serviços envolvidos, identificando o ponto exato de falha e as tentativas de recuperação.
Nesse cenário, assinale a opção que identifica corretamente a prática de estruturação de logs que foi determinante para viabilizar essa análise.
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Segurança da Informação |
Q4218115
Segurança da Informação
Em uma rede sem fio corporativa usada também para ramais VoIP,
a equipe técnica decidiu empregar autenticação individualizada de
usuários, mantendo criptografia adequada para proteção do
tráfego na WLAN.
Nesse contexto, assinale a opção que distingue corretamente as propriedades do EAP e do WPA2.
Nesse contexto, assinale a opção que distingue corretamente as propriedades do EAP e do WPA2.
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Segurança da Informação |
Q4218110
Segurança da Informação
Em relação aos requisitos de qualidade em TI, analise as
afirmativas a seguir.
I. A eficiência de desempenho refere-se ao uso adequado de recursos de hardware e rede.
II. A autenticação forte e a criptografia de dados são consideradas requisitos de segurança para proteção contra acessos não autorizados.
III. A usabilidade diz respeito à operação sem falhas frequentes.
Está correto o que se afirma em
Q4217841
Segurança da Informação
Uma equipe de desenvolvimento integrou ao pipeline de
DevSecOps uma ferramenta de análise de código-fonte capaz de
identificar vulnerabilidades de segurança sem executar a
aplicação.
Durante a análise, a ferramenta identificou o seguinte trecho de código PHP como potencialmente vulnerável:
<?php $usuario = $_GET['user']; $query = "SELECT * FROM usuarios WHERE nome = '$usuario'"; $resultado = mysqli_query($conexao, $query); ?>
Considerando o cenário apresentado, assinale a opção que descreve corretamente a atuação da ferramenta utilizada.
Q4217825
Segurança da Informação
Em relação à Legislação e aos aspectos éticos na área de
Tecnologia da Informação, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Infraestrutura |
Q4217508
Segurança da Informação
A computação em nuvem representa uma mudança de paradigma
na provisão de recursos computacionais, permitindo a substituição
da dependência de hardware físico dedicado por recursos
virtualizados e gerenciados sob demanda.
Nesse contexto, provedores de nuvem oferecem serviços que auxiliam no controle de custos, na gestão de identidades e no estabelecimento de conexões seguras entre ambientes.
Com base nos serviços e boas práticas da AWS (Amazon Web Services), analise as afirmativas a seguir.
I. O AWS Budgets possibilita a configuração de alertas que notificam os administradores quando os custos, reais ou previstos, ultrapassam limites orçamentários definidos.
II. O AWS IAM utiliza o conceito de roles (papéis) para fornecer credenciais temporárias a usuários, aplicações ou serviços, reduzindo a necessidade de uso de credenciais de longa duração.
III. O AWS Direct Connect estabelece uma conexão de rede dedicada entre o ambiente local (on-premises) e a nuvem, evitando o tráfego pela internet pública e proporcionando maior previsibilidade na latência e no desempenho da comunicação.
Está correto o que se afirma em
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Infraestrutura |
Q4217506
Segurança da Informação
Uma instituição pública está revisando seus controles de acesso. O
objetivo é permitir que servidores usem uma única identidade
corporativa para acessar diferentes sistemas internos, reforçar a
autenticação em acessos sensíveis e limitar privilégios
administrativos apenas ao período necessário para a execução de
tarefas críticas.
Nesse cenário, a implementação adequada de IAM (Identity and Access Management) acarreta a
Nesse cenário, a implementação adequada de IAM (Identity and Access Management) acarreta a
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Infraestrutura |
Q4217505
Segurança da Informação
No contexto da segurança da informação, a criptografia pode ser
aplicada em diferentes estados dos dados.
Sobre o tema, assinale a afirmativa correta.
Sobre o tema, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
MPE-ES
Prova:
FGV - 2026 - MPE-ES - Agente Especializado - Analista de Infraestrutura |
Q4217504
Segurança da Informação
No contexto da segurança da informação, os controles podem ser
classificados em físicos e lógicos, conforme sua natureza e forma
de atuação.
Considerando esse contexto, assinale a afirmativa correta.
Considerando esse contexto, assinale a afirmativa correta.
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de Sobrado - PB
Provas:
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Motorista "D" Educação
|
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Motorista "D" Saúde |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Motorista "B" |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Auxiliar Administrativo |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Orientador Social |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Secretário Escolar |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Agente Comunitário de Saúde |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Agente de Combate às Endemias |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Técnico em Enfermagem - PSF |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Técnico em Laboratório de Análise Laboratorial |
Q4216647
Segurança da Informação
Uma secretaria municipal sofreu um ataque de
ransomware que criptografou arquivos em um
servidor de rede e também atingiu uma pasta de
backup mantida sempre conectada ao mesmo
domínio. Há, porém, uma cópia semanal
armazenada offline e testada no mês anterior.
Além de recuperar os serviços com segurança, a
equipe precisa reduzir a chance de reincidência,
inclusive no acesso remoto de servidores em
teletrabalho. Assinale a alternativa que indica qual
conjunto de medidas é o mais adequado.
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de Sobrado - PB
Provas:
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Motorista "D" Educação
|
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Motorista "D" Saúde |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Motorista "B" |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Auxiliar Administrativo |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Orientador Social |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Secretário Escolar |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Agente Comunitário de Saúde |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Agente de Combate às Endemias |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Técnico em Enfermagem - PSF |
Ápice Consultoria - 2026 - Prefeitura de Sobrado - PB - Técnico em Laboratório de Análise Laboratorial |
Q4216643
Segurança da Informação
Um servidor recebe um e-mail supostamente
enviado pelo setor de tecnologia do órgão, com o
assunto “Ação imediata: sua conta será bloqueada
hoje”. A mensagem solicita que ele clique em um
link encurtado para “confirmar a senha” e informa
que há um anexo para instalação de uma
atualização urgente. Assinale alternativa que
indica qual conjunto de elementos indica maior
probabilidade de phishing.
Ano: 2026
Banca:
IDECAN
Órgão:
UNILAB
Prova:
IDECAN - 2026 - UNILAB - Técnico de Tecnologia da Informação - Suporte em Infraestrutura e Rede de Computadores |
Q4216466
Segurança da Informação
Um sistema de segurança em uma rede corporativa identifica um programa malicioso desconhecido ao observar, durante sua
execução, comportamentos típicos de ransomware — como criptografia simultânea de múltiplos arquivos e tentativas de exclusão
de cópias de sombra do sistema —, mesmo sem qualquer correspondência com padrões de código previamente catalogados. A
técnica empregada para essa identificação é:
Ano: 2026
Banca:
IDECAN
Órgão:
UNILAB
Prova:
IDECAN - 2026 - UNILAB - Técnico de Tecnologia da Informação - Suporte em Infraestrutura e Rede de Computadores |
Q4216465
Segurança da Informação
Um órgão público orienta seus servidores a adotar senhas
que dificultem ataques de força bruta e dicionário, seguindo boas
práticas de segurança da informação. Entre as opções abaixo, a
única que atende simultaneamente aos critérios de comprimento
mínimo, uso de múltiplos tipos de caracteres e ausência de
padrões previsíveis ou informações pessoais é:
Ano: 2026
Banca:
IDECAN
Órgão:
UNILAB
Prova:
IDECAN - 2026 - UNILAB - Técnico de Tecnologia da Informação - Suporte em Infraestrutura e Rede de Computadores |
Q4216464
Segurança da Informação
Em um ambiente web corporativo, foi implantado um
componente especializado em inspecionar o tráfego HTTP/
HTTPS com base em regras específicas de camada de
aplicação, capaz de bloquear ataques como injeção SQL,
Cross-Site Scripting (XSS) e inclusão remota de arquivos. Esse
dispositivo opera acima da camada de transporte e entende a
semântica dos protocolos web para proteger aplicações contra
exploração de vulnerabilidades lógicas. Trata-se de:
Ano: 2026
Banca:
IDECAN
Órgão:
UNILAB
Prova:
IDECAN - 2026 - UNILAB - Técnico de Tecnologia da Informação - Suporte em Infraestrutura e Rede de Computadores |
Q4216463
Segurança da Informação
Em um órgão público, foi implementada uma série de
medidas preventivas em servidores críticos com o objetivo
de reduzir sua superfície de ataque, desativando serviços
desnecessários, removendo componentes não essenciais e
aplicando configurações de segurança alinhadas a padrões
internacionais. Essa abordagem sistemática de reforço da
postura de segurança é conhecida como:

 Conheça nossos planos