Questões de Concurso Sobre segurança da informação

Foram encontradas 15.062 questões

Q2031093 Segurança da Informação
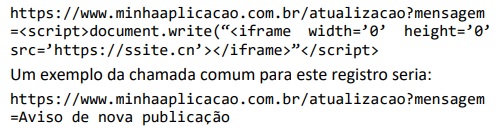
Durante uma análise de logs no Servidor B encontrou-se o seguinte registro:
Imagem associada para resolução da questão

Identificou-se também que o campo mensagem é utilizado na composição do site e seu conteúdo aparece como parte do html dele.

A seguinte opção é consistente com um ataque que geraria um log deste tipo: 
Alternativas
Q2031092 Segurança da Informação

Considere o seguinte diagrama para responder às questões a seguir:


Vamos assumir que:

  • • O cenário representa a rede da empresa hipotética XPTO.
  • • Nem todos os dispositivos foram representados

Os dispositivos possuem as seguintes configurações:

  • • Servidor A: IP: 10.77.8.10/20 – Função: Servidor de

banco de dados SQL.

  • • Servidor B: IP: 10.77.8.11/20 – Função: Servidor de aplicações http / https. – As aplicações utilizam os bancos de dados no Servidor A.
  • • Firewall A: WAN IP: 73.12.78.44/24 IP: 10.77.0.1/20 –

Funções – NGFW, Servidor de VPN, DHCP, DNS.


Computador 1:

WAN IP: 200.255.10.22/24 VPN IP: 10.17.16.22/23.

Computador 2:

IP: 10.77.1.16/20

Dispositivo móvel 1: WAN IP: 65.12.8.33/24 VPN IP:

10.17.17.26/23.


As pessoas A, B e C são funcionários da empresa XPTO.


O Servidor B possui aplicações corporativas que atendem a funcionários e clientes e estão publicadas na internet.

A Norma ABNT NBR ISO/IEC 27005:2011 descreve um processo de gestão de riscos de segurança da informação. Este processo é composto por diversas atividades, dentre elas uma denominada aceitação do risco de segurança da informação. Assinale a opção que indica a entrada descrita para este processo de acordo com a norma.
Alternativas
Q2031091 Segurança da Informação

Considere o seguinte diagrama para responder às questões a seguir:


Vamos assumir que:

  • • O cenário representa a rede da empresa hipotética XPTO.
  • • Nem todos os dispositivos foram representados

Os dispositivos possuem as seguintes configurações:

  • • Servidor A: IP: 10.77.8.10/20 – Função: Servidor de

banco de dados SQL.

  • • Servidor B: IP: 10.77.8.11/20 – Função: Servidor de aplicações http / https. – As aplicações utilizam os bancos de dados no Servidor A.
  • • Firewall A: WAN IP: 73.12.78.44/24 IP: 10.77.0.1/20 –

Funções – NGFW, Servidor de VPN, DHCP, DNS.


Computador 1:

WAN IP: 200.255.10.22/24 VPN IP: 10.17.16.22/23.

Computador 2:

IP: 10.77.1.16/20

Dispositivo móvel 1: WAN IP: 65.12.8.33/24 VPN IP:

10.17.17.26/23.


As pessoas A, B e C são funcionários da empresa XPTO.


O Servidor B possui aplicações corporativas que atendem a funcionários e clientes e estão publicadas na internet.

Uma análise de riscos na empresa XPTO detectou que era prática comum credenciais continuarem ativas por um longo período após a saída dos funcionários. Uma opção que iria reduzir o risco deste evento ocorrer seria
Alternativas
Q4398942 Segurança da Informação
Sobre a segurança de tecnologia da informação, com base na ISO/IEC 27002, norma internacional que estabelece as melhores práticas para apoiar a implantação do Sistema de Gestão de Segurança da Informação (SGSI) nas organizações, assinale a alternativa correta.
Alternativas
Q4395779 Segurança da Informação
Um amplo grupo de ameaças à segurança pode ser classificado como ataques de recusa de serviços (DoS – Denial - of-Service). Na internet, esses ataques são extremamente comuns, com milhares deles ocorrendo todo ano. A respeito de ataques DoS, assinale a alternativa correta. 
Alternativas
Q4395778 Segurança da Informação

O texto a seguir é referência para a questão.


Em redes de computadores, quando temos tráfego na rede, todos os dados devem passar por inspeção de segurança; logo, as informações podem ser registradas, descartadas ou transmitidas. Isso pode ser feito por mecanismos operacionais conhecidos como firewalls e sistemas de detecção de invasão (IDSs – Intrusion detection system). 

Sobre sistemas de detecção de invasão (IDSs – intrusion detection system), assinale a alternativa correta. 
Alternativas
Q4395777 Segurança da Informação

O texto a seguir é referência para a questão.


Em redes de computadores, quando temos tráfego na rede, todos os dados devem passar por inspeção de segurança; logo, as informações podem ser registradas, descartadas ou transmitidas. Isso pode ser feito por mecanismos operacionais conhecidos como firewalls e sistemas de detecção de invasão (IDSs – Intrusion detection system). 

Sobre firewalls, assinale a alternativa correta.
Alternativas
Q4394262 Segurança da Informação
O uso de certificado digital é um mecanismo de segurança que garante essencialmente qual dos princípios de segurança da informação? 
Alternativas
Q4391705 Segurança da Informação
Em relação aos conceitos sobre segurança em rede e de informação, é correto afirmar:
Alternativas
Q4351346 Segurança da Informação
As condições de uma organização mudam constantemente, assim como os riscos encontrados por ela. O foco principal de gerenciamento de riscos é antecipar-se a ameaças observadas. Uma análise de impacto de negócios (BIA - Business Impact Analysis) é uma análise formal das funções e atividades de uma organização, que as classifica como críticas ou não. Na BIA, o RPO - Recovery Point Objective expressa:
Alternativas
Q4351343 Segurança da Informação
Considerando-se os métodos de exploit de causa-raiz de todos os hackers maliciosos e malware, atualmente, os dois métodos que se configuram como as principais causas de exploração maliciosa por hackers e malware são:
Alternativas
Q4351342 Segurança da Informação
Quanto à segurança cibernética, a estratégia primordial de mitigação para todos que buscam se defender de danos e impactos do ransomware deve ser a:
Alternativas
Q4351341 Segurança da Informação
São alvos colocados no sistema para chamar a atenção de atacantes e, assim, direcionar para estes pontos as forças dos atacantes. Com isso, é possível obter informações das tentativas de ataque realizadas e conseguir construir contramedidas para evitá-las. O trecho descreve o conceito de:
Alternativas
Q4351340 Segurança da Informação
 Quanto aos algoritmos suportados pelo IPSec, marcar C para as afirmativas em que todos os algoritmos são suportados, E para as que apresentam pelo menos algum que não o é e, após, assinalar a alternativa que apresenta a sequência CORRETA:

(_) Criptografia: AES, DES, 3DES, RC5, IDEA.
(_) Hashing: MD5, SHA-1.
(_) Autenticação: assinaturas digitais RSA e assinaturas digitais DSS.
Alternativas
Q4351339 Segurança da Informação
Os serviços de prevenção de intrusão (IPS), além de alertar sobre tentativas de ataque, permitem que elas sejam bloqueadas. O IPS permite detectar os seguintes tipos de ameaças na rede:

I. Ataques direcionados a aplicações web, como cross site script, php injection e sql injection.
II. Utilização da rede por aplicações não permitidas como P2P (incluindo Bittorrent).
III. Ataques direcionados a sistemas operacionais.
IV. Spams e phishing.

Estão CORRETOS:
Alternativas
Q4351337 Segurança da Informação
O programa cliente de e-mail de um funcionário da organização está enviando dezenas de mensagens para sua lista de endereços de e-mail sem que ele ou alguém tenha efetivamente enviado e escrito essas mensagens. Esse tipo de comportamento é típico de infecção por:
Alternativas
Q4351335 Segurança da Informação
É o método mais simples de recuperação de desastres e envolve o armazenamento de dados fora do local ou em uma unidade de remoção. No entanto, tem certa limitação, pois a infraestrutura de TI em si não é submetida a esse procedimento. Assinalar a alternativa que melhor representa o método de recuperação de desastres citado:
Alternativas
Q4351334 Segurança da Informação

Tendo em vista suas características, o esquema abaixo apresenta a visão esquemática de um sistema de:
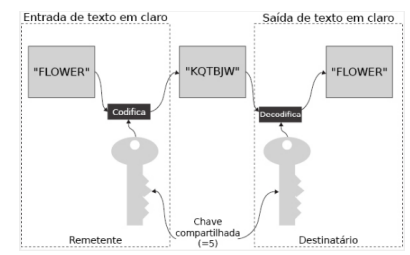

Imagem associada para resolução da questão

Alternativas
Q4351333 Segurança da Informação
O gerenciamento de sessão é o procedimento de processamento seguro de muitas solicitações de um determinado usuário ou organização para um aplicativo baseado na web. Considerando-se as melhores práticas de programação segura, sobre o gerenciamento de sessão, analisar os itens abaixo:

I. Disponibilizar a funcionalidade de logout em todas as páginas protegidas por autorização.
II. Definir o atributo “seguro” para cookies transmitidos por uma conexão TLS.
III. Utilizar o mesmo identificador de sessão em qualquer reautenticação.

Está(ão) CORRETO(S):

Alternativas
Q4351331 Segurança da Informação
A modelagem de ameaças está ganhando cada vez mais notoriedade com a sofisticação dos tipos de ataques existentes. Uma premissa das ameaças é aceitar que qualquer sistema terá uma vulnerabilidade. A MITRE, assim, criou o ATT&CK, que visa mapear os fluxos de dados de acordo com suas interações e limites de confiança. Entre os mnemônicos utilizados para registros das táticas, estão:
Alternativas
Respostas
7041: C
7042: E
7043: B
7044: C
7045: C
7046: B
7047: B
7048: D
7049: B
7050: C
7051: A
7052: E
7053: D
7054: B
7055: E
7056: E
7057: D
7058: B
7059: C
7060: E