Questões de Concurso
Sobre norma iso 27001 em segurança da informação
Foram encontradas 846 questões


Ano: 2012
Banca:
FUMARC
Órgão:
TJ-MG
Prova:
FUMARC - 2012 - TJ-MG - Técnico Judiciário - Analista de Sistemas |
Q252825
Segurança da Informação
Em relação às normas da família ISO 27000, correlacione as colunas a seguir considerando a descrição que melhor defne cada norma:
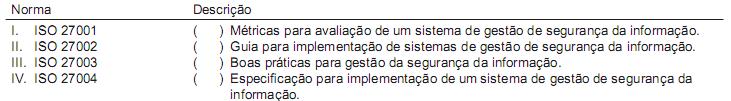
Está CORRETA a seguinte sequência de respostas:
Está CORRETA a seguinte sequência de respostas:
Ano: 2012
Banca:
FUMARC
Órgão:
TJ-MG
Prova:
FUMARC - 2012 - TJ-MG - Técnico Judiciário - Administrador de Banco de Dados |
Q252670
Segurança da Informação
Analise as seguintes afrmativas sobre as normas da família ISO 27000.
I. ISO 27001 é uma especifcação para implementação de um sistema de gestão de segurança da informação.
II. ISO 27002 apresenta boas práticas para gestão da segurança da informação.
III. ISO 27003 é um guia para implementação de sistemas de gestão de segurança da informação.
Assinale a alternativa CORRETA:
I. ISO 27001 é uma especifcação para implementação de um sistema de gestão de segurança da informação.
II. ISO 27002 apresenta boas práticas para gestão da segurança da informação.
III. ISO 27003 é um guia para implementação de sistemas de gestão de segurança da informação.
Assinale a alternativa CORRETA:
Ano: 2012
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2012 - Petrobras - Analista de Sistemas Júnior - Engenharia de Software-2012 |
Q249393
Segurança da Informação
Um sistema de gestão de segurança da informação deve ser implementado através de um ciclo PDCA (planejar, executar, avaliar e agir).
Dentre as atividades que pertencem à fase de execução, inclui-se a
Dentre as atividades que pertencem à fase de execução, inclui-se a
Ano: 2012
Banca:
INSTITUTO CIDADES
Órgão:
TCM-GO
Prova:
INSTITUTO CIDADES - 2012 - TCM-GO - Auditor de Controle Externo - Informática |
Q242333
Segurança da Informação
A norma ISO27001 foi preparada para prover um modelo para estabelecer, implementar, operar, monitorar, revisar, manter e melhorar um Sistema de Gestão de Segurança da Informação (SGSI). Com relação ao monitoramento, a organização deve conduzir auditorias internas no SGSI a intervalos planejados para determinar se os objetivos de controle, controles, processos e procedimentos de seu SGSI:
I. Obedecem aos requisitos desta Norma e à legislação pertinente ou regulamentos;
II. São executados conforme esperado;
III. Obedecem aos requisitos de segurança da informação identificadas;
IV. São efetivamente implementados e mantidos.
São afirmações corretas:
I. Obedecem aos requisitos desta Norma e à legislação pertinente ou regulamentos;
II. São executados conforme esperado;
III. Obedecem aos requisitos de segurança da informação identificadas;
IV. São efetivamente implementados e mantidos.
São afirmações corretas:
Ano: 2012
Banca:
INSTITUTO CIDADES
Órgão:
TCM-GO
Prova:
INSTITUTO CIDADES - 2012 - TCM-GO - Auditor de Controle Externo - Informática |
Q242328
Segurança da Informação
De acordo com a ISO27001, norma que define os requisitos de um sistema de gestão de segurança da informação, não faz parte do processo de identificação dos riscos:
Ano: 2012
Banca:
FCC
Órgão:
TRT - 6ª Região (PE)
Prova:
FCC - 2012 - TRT - 6ª Região (PE) - Analista Judiciário - Tecnologia da Informação |
Q241174
Segurança da Informação
Segundo a ISO/IEC 27001, em relação à Provisão de Recursos, a organização deve determinar e prover os recursos necessários para
Ano: 2012
Banca:
FUNIVERSA
Órgão:
PC-DF
Prova:
FUNIVERSA - 2012 - PC-DF - Perito Criminal - Informática |
Q233406
Segurança da Informação
A política de segurança da informação é um conjunto formal de regras de uma instituição para o uso dos recursos de tecnologia da informação bem como do acesso à própria informação. Ela deve estar contida em um documento conciso, de fácil compreensão e não deve abordar aspectos técnicos de implementação. Assinale a alternativa que apresenta normas técnicas que abordam regras para a elaboração de uma política de segurança da informação.
Ano: 2012
Banca:
FCC
Órgão:
TJ-PE
Prova:
FCC - 2012 - TJ-PE - Técnico Judiciário - Suporte Técnico |
Q215040
Segurança da Informação
O escopo e os limites do Sistema de Gestão de Segurança da Informação (SGSI) nos termos das características do negócio, a organização, a sua localização, ativos e tecnologia, incluindo detalhes e justificativas para quaisquer exclusões do escopo, segundo a Norma 27001, devem ser definidos nas fases
Ano: 2012
Banca:
FCC
Órgão:
TJ-PE
Prova:
FCC - 2012 - TJ-PE - Analista Judiciário - Análise de Suporte |
Q214827
Segurança da Informação
Um plano de tratamento de riscos que identifique a ação de gestão apropriada, recursos, responsabilidades e prioridades para a gestão dos riscos de segurança deve ser formulado, no Sistema de Gestão de Segurança da Infor- mação (SGSI), nas fases
Ano: 2012
Banca:
FCC
Órgão:
TJ-PE
Prova:
FCC - 2012 - TJ-PE - Analista Judiciário - Analista de Sistemas |
Q214785
Segurança da Informação
A eficácia dos controles para verificar se os requisitos de segurança da informação foram atendidos deve ser medida, no Sistema de Gestão de Segurança da Informação (SGSI), nas fases
Ano: 2012
Banca:
FCC
Órgão:
TRT - 11ª Região (AM e RR)
Prova:
FCC - 2012 - TRT - 11ª Região (AM e RR) - Analista Judiciário - Tecnologia da Informação |
Q213487
Segurança da Informação
Segundo a norma ISO 27001, para se estabelecer o Sistema de Gestão de Segurança da Informação (SGSI), considere:
I. A organização deve definir uma política do SGSI nos termos das características do negócio, a organização, sua localização, ativos e tecnologia que esteja alinhada com o contexto estratégico de gestão de riscos da organização no qual o estabelecimento e manutenção do SGSI irão ocorrer.
II. A organização deve definir a abordagem de análise/avaliação de riscos da organização e desenvolver critérios para a aceitação de riscos e identificar os níveis aceitáveis de risco.
III. Identificar e avaliar as opções para o tratamento de riscos, sendo uma possível ação aceitar os riscos consciente e objetivamente, desde que satisfaçam claramente às políticas da organização e aos critérios de aceitação de riscos.
Está correto o que se afirma em
I. A organização deve definir uma política do SGSI nos termos das características do negócio, a organização, sua localização, ativos e tecnologia que esteja alinhada com o contexto estratégico de gestão de riscos da organização no qual o estabelecimento e manutenção do SGSI irão ocorrer.
II. A organização deve definir a abordagem de análise/avaliação de riscos da organização e desenvolver critérios para a aceitação de riscos e identificar os níveis aceitáveis de risco.
III. Identificar e avaliar as opções para o tratamento de riscos, sendo uma possível ação aceitar os riscos consciente e objetivamente, desde que satisfaçam claramente às políticas da organização e aos critérios de aceitação de riscos.
Está correto o que se afirma em
Q267094
Segurança da Informação
Texto associado
Com relação aos controles a serem implementados em um SGSI,
julgue os itens seguintes.
julgue os itens seguintes.
Os usuários devem ser conscientizados e educados no que diz respeito à segurança da informação, uma vez que recai sobre eles a responsabilização pelos eventos em que venham a se envolver, como quebras de segurança e erros de operação.
Q267093
Segurança da Informação
Texto associado
Julgue os próximos itens, relativos a sistema de gestão de segurança
da informação (SGSI).
da informação (SGSI).
O SGSI adota o modelo PDCA (plan-do-check-act), que estrutura todos os processos, visando proporcionar melhoria contínua.
Q267092
Segurança da Informação
Texto associado
Julgue os próximos itens, relativos a sistema de gestão de segurança
da informação (SGSI).
da informação (SGSI).
A rastreabilidade de decisões, remetendo a políticas e decisões da direção superior, é um dos requisitos de um SGSI.
Q267091
Segurança da Informação
Texto associado
Julgue os próximos itens, relativos a sistema de gestão de segurança
da informação (SGSI).
da informação (SGSI).
O controle dos registros referentes ao SGSI restringe-se aos aspectos referentes aos eventos de natureza técnica.
Q267090
Segurança da Informação
Texto associado
Julgue os próximos itens, relativos a sistema de gestão de segurança
da informação (SGSI).
da informação (SGSI).
A formulação de um plano de tratamento de riscos é uma das atividades que ocorre após a implementação e operação de um SGSI.
Q267089
Segurança da Informação
Texto associado
Julgue os próximos itens, relativos a sistema de gestão de segurança
da informação (SGSI).
da informação (SGSI).
No estabelecimento do SGSI, deve-se definir seu escopo e seus limites, junto com uma política específica, a qual deve estar alinhada às metas de negócio.
Ano: 2011
Banca:
FUMARC
Órgão:
PRODEMGE
Prova:
FUMARC - 2011 - PRODEMGE - Analista de Tecnologia da Informação |
Q212749
Segurança da Informação
Analise as seguintes afrmativas sobre gestão de segurança da informação:
I. A lei Sarbanes-Oxley visa garantir a transparência na gestão fnanceira das organizações e a credibilidade de suas informações.
II. A norma ISO/IEC 27001 foi elaborada para prover um modelo de sistema de gestão de segurança da informação (SGSI) e também para avaliar a conformidade deste pelas partes interessadas internas e externas.
III. A norma NBR ISO/IEC 27002 sugere métricas e relatórios para um sistema de gestão de segurança da informação (SGSI).
Assinale a alternativa VERDADEIRA:
I. A lei Sarbanes-Oxley visa garantir a transparência na gestão fnanceira das organizações e a credibilidade de suas informações.
II. A norma ISO/IEC 27001 foi elaborada para prover um modelo de sistema de gestão de segurança da informação (SGSI) e também para avaliar a conformidade deste pelas partes interessadas internas e externas.
III. A norma NBR ISO/IEC 27002 sugere métricas e relatórios para um sistema de gestão de segurança da informação (SGSI).
Assinale a alternativa VERDADEIRA:
Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Prova:
FCC - 2011 - INFRAERO - Analista - Segurança da Informação |
Q209669
Segurança da Informação
Sobre a norma ABNT NBR ISO/IEC 27001:2006, é INCORRETO afirmar:
Ano: 2011
Banca:
FCC
Órgão:
INFRAERO
Prova:
FCC - 2011 - INFRAERO - Analista de Sistemas - Administrador de Banco de Dados |
Q171930
Segurança da Informação
No âmbito do Sistema de Gestão de Segurança da Informação - SGSI, o procedimento: Monitorar e analisar criticamente o SGSI, recomenda:
I. Realizar análises críticas regulares da eficácia do SGSI independente dos resultados de auditorias de segurança da informação.
II. Medir a eficácia dos controles para verificar que os requisitos de segurança da informação foram atendidos.
III. Conduzir auditorias internas do SGSI a intervalos planejados.
Está INCORRETO o que consta APENAS em
I. Realizar análises críticas regulares da eficácia do SGSI independente dos resultados de auditorias de segurança da informação.
II. Medir a eficácia dos controles para verificar que os requisitos de segurança da informação foram atendidos.
III. Conduzir auditorias internas do SGSI a intervalos planejados.
Está INCORRETO o que consta APENAS em

 Conheça nossos planos