Questões de Concurso
Sobre norma iso 27001 em segurança da informação
Foram encontradas 846 questões


Ano: 2011
Banca:
FCC
Órgão:
TRT - 4ª REGIÃO (RS)
Prova:
FCC - 2011 - TRT - 4ª REGIÃO (RS) - Analista Judiciário - Tecnologia da Informação |
Q86733
Segurança da Informação
A norma ABNT NBR ISO/IEC 27001:2006 cobre organizações do tipo
Q1635628
Segurança da Informação
Texto associado
Atenção: A questão se refere à Gestão de Segurança da Informação e às normas NBR
ISO/IEC 27001, 27002, 27005 e 15999.
Com relação às diretrizes que devem ser levadas em consideração ao se definir os
controles de entrada física, assinale a alternativa correta:
Q1635627
Segurança da Informação
Texto associado
Atenção: A questão se refere à Gestão de Segurança da Informação e às normas NBR
ISO/IEC 27001, 27002, 27005 e 15999.
Quando se trata da classificação da informação é INCORRETO afirmar que:
Q1195953
Segurança da Informação
Com relação às características e aos elementos de um modelo de sistema de gestão de segurança da informação (SGSI) de uma organização, segundo as normas NBR ISO/IEC 27001 e NBR ISO/IEC 27002, julgue o item.
Para cada usuário ou grupos de usuários, deve ser efetuada uma política de controle de acesso com regras e direitos, com os controles de acesso lógico e físico bem integrados.
Para cada usuário ou grupos de usuários, deve ser efetuada uma política de controle de acesso com regras e direitos, com os controles de acesso lógico e físico bem integrados.
Q1192824
Segurança da Informação
Acerca da gestão de segurança da informação, julgue o item a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.
Os requisitos do negócio para o processamento de informação, que uma organização tem de desenvolver para apoiar suas operações, estão entre as fontes principais de requisitos de segurança da informação.
Os requisitos do negócio para o processamento de informação, que uma organização tem de desenvolver para apoiar suas operações, estão entre as fontes principais de requisitos de segurança da informação.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
SERPRO
Prova:
CESPE - 2010 - SERPRO - Analista - Suporte Técnico |
Q311087
Segurança da Informação
Texto associado
Em relação à norma ISO/IEC 27001, julgue os próximos itens.
Analisar e avaliar os riscos não faz parte da implementação e operação do sistema de gestão da segurança da informação da norma em questão.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
SERPRO
Prova:
CESPE - 2010 - SERPRO - Analista - Suporte Técnico |
Q311086
Segurança da Informação
Texto associado
Em relação à norma ISO/IEC 27001, julgue os próximos itens.
O sistema de gestão da segurança da informação, que trata o ciclo PDCA do ISMS (Information security management system) e dos requisitos de documentação, é uma das seções operacionais da referida norma.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
SERPRO
Prova:
CESPE - 2010 - SERPRO - Analista - Negócios em Tecnologia da Informação |
Q310739
Segurança da Informação
Texto associado
Julgue os próximos itens, de acordo com o ITIL, versão 3, que
reúne um conjunto das melhores práticas e recomendações para a
qualidade dos serviços de TI (tecnologia da informação).
reúne um conjunto das melhores práticas e recomendações para a
qualidade dos serviços de TI (tecnologia da informação).
O processo de gerenciamento da segurança da informação do ITIL é embasado na norma ISO/IEC 27001.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
SERPRO
Prova:
CESPE - 2010 - SERPRO - Analista - Negócios em Tecnologia da Informação |
Q310734
Segurança da Informação
Texto associado
Com relação às normas e à legislação em vigor referentes à
segurança da informação, julgue os itens subsequentes.
segurança da informação, julgue os itens subsequentes.
Segundo a NBR 27001, um sistema de gestão da segurança da informação apresenta o seguinte ciclo: estabelecimento, implementação e operação, monitoramento e revisão, e manutenção e melhoria do sistema.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
SERPRO
Prova:
CESPE - 2010 - SERPRO - Analista - Negócios em Tecnologia da Informação |
Q310733
Segurança da Informação
Texto associado
Com relação às normas e à legislação em vigor referentes à
segurança da informação, julgue os itens subsequentes.
segurança da informação, julgue os itens subsequentes.
A NBR 27001 corresponde à atualização da norma internacional ISO/IEC 17799.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
SERPRO
Provas:
CESPE - 2010 - SERPRO - Analista Desenvolvimento de Sistemas
|
CESPE - 2010 - SERPRO - Analista - Desenvolvimento de Sistemas |
Q310447
Segurança da Informação
Texto associado
Julgue os itens que se seguem, relativos às políticas de segurança da informação.
Organização que adota a ISO/IEC 15408 como base para o estabelecimento de sua política de segurança da informação produz ou consome dispositivos de tecnologia da informação, o que não é necessariamente verdadeiro, caso a norma adotada seja a NBR ISO/IEC 27001: 2006.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
SERPRO
Provas:
CESPE - 2010 - SERPRO - Analista Desenvolvimento de Sistemas
|
CESPE - 2010 - SERPRO - Analista - Desenvolvimento de Sistemas |
Q310446
Segurança da Informação
Texto associado
Julgue os itens que se seguem, relativos às políticas de segurança da informação.
O estabelecimento de política de segurança da informação é atividade primária prescrita pela NBR ISO/IEC 27001:2006, sendo realizada na fase Do (Execute) do modelo de melhoria contínua do sistema de gestão de segurança da informação proposto na norma.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2010 - INMETRO - Pesquisador Tecnologista - Metrologia em Informática |
Q267664
Segurança da Informação
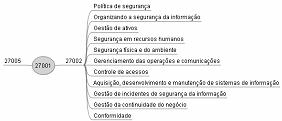
Considerando a figura acima, que apresenta uma proposta de relação entre as normas ISO/IEC 27001, 27002 e 27005, assinale a opção correta.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2010 - INMETRO - Pesquisador Tecnologista - Metrologia em Informática |
Q267663
Segurança da Informação
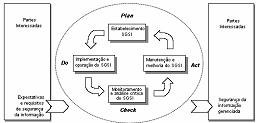
A figura acima, obtida da norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo sistêmico de funcionamento de um sistema de gestão de segurança da informação (SGSI). Considerando que o escopo no qual o SGSI seja implementado compreenda toda a organização, assinale a opção correta a respeito dos conceitos de segurança.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2010 - INMETRO - Pesquisador Tecnologista - Metrologia em Informática |
Q267659
Segurança da Informação
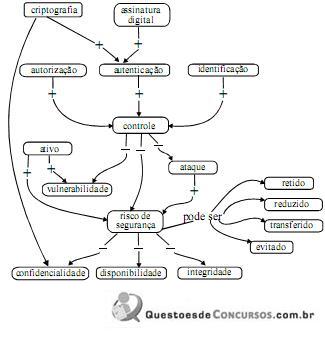
Tendo como referência o diagrama acima, assinale a opção que apresenta uma proposta de influências entre conceitos de domínio de gestão da segurança da informação.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
ANEEL
Prova:
CESPE - 2010 - ANEEL - Analista Administrativo - Área 3 |
Q219568
Segurança da Informação
Texto associado
Com relação às características e aos elementos de um modelo de
sistema de gestão de segurança da informação (SGSI) de uma
organização, segundo as normas NBR ISO/IEC 27001 e NBR
ISO/IEC 27002, julgue os itens de 110 a 114.
sistema de gestão de segurança da informação (SGSI) de uma
organização, segundo as normas NBR ISO/IEC 27001 e NBR
ISO/IEC 27002, julgue os itens de 110 a 114.
A classificação, a aposição de rótulos e o tratamento de um ativo de informação, em termos do seu valor, requisitos legais, sensibilidade e criticidade para a organização, são efetuados pelos usuários desse ativo.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
ANEEL
Prova:
CESPE - 2010 - ANEEL - Analista Administrativo - Área 3 |
Q219567
Segurança da Informação
Texto associado
Com relação às características e aos elementos de um modelo de
sistema de gestão de segurança da informação (SGSI) de uma
organização, segundo as normas NBR ISO/IEC 27001 e NBR
ISO/IEC 27002, julgue os itens de 110 a 114.
sistema de gestão de segurança da informação (SGSI) de uma
organização, segundo as normas NBR ISO/IEC 27001 e NBR
ISO/IEC 27002, julgue os itens de 110 a 114.
A melhoria contínua do SGSI ocorre na forma de ações corretivas e preventivas, entre outras. Um exemplo de ação corretiva é a alteração na redação do documento da política de segurança da informação para melhorar sua compreensibilidade e eliminar ambiguidades que levaram a não conformidades no cumprimento dessa política. Um exemplo de ação preventiva é a adoção de novos controles de acesso ao ambiente físico.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
ANEEL
Prova:
CESPE - 2010 - ANEEL - Analista Administrativo - Área 3 |
Q219566
Segurança da Informação
Texto associado
Com relação às características e aos elementos de um modelo de
sistema de gestão de segurança da informação (SGSI) de uma
organização, segundo as normas NBR ISO/IEC 27001 e NBR
ISO/IEC 27002, julgue os itens de 110 a 114.
sistema de gestão de segurança da informação (SGSI) de uma
organização, segundo as normas NBR ISO/IEC 27001 e NBR
ISO/IEC 27002, julgue os itens de 110 a 114.
A análise crítica do SGSI da organização deve ser efetuada periodicamente pela alta direção, considerando os resultados de auditorias externas, entre outras informações. Essa análise assegura a contínua pertinência, adequação e eficácia do SGSI, e produz versões atualizadas da análise/avaliação de riscos e do plano de tratamento de riscos.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
ANEEL
Prova:
CESPE - 2010 - ANEEL - Analista Administrativo - Área 3 |
Q219565
Segurança da Informação
Texto associado
Com relação às características e aos elementos de um modelo de
sistema de gestão de segurança da informação (SGSI) de uma
organização, segundo as normas NBR ISO/IEC 27001 e NBR
ISO/IEC 27002, julgue os itens de 110 a 114.
sistema de gestão de segurança da informação (SGSI) de uma
organização, segundo as normas NBR ISO/IEC 27001 e NBR
ISO/IEC 27002, julgue os itens de 110 a 114.
Os objetivos de controle e os controles pertinentes e aplicáveis ao SGSI da organização devem ser selecionados exclusivamente com base nos resultados e conclusões dos processos de análise/avaliação de riscos e de decisões acerca de como controlar, evitar, transferir ou aceitar tais riscos.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2010 - INMETRO - Pesquisador - Ciência da Computação |
Q106948
Segurança da Informação
Com relação aos controles recomendados nas normas 27001 e 27002, assinale a opção correta.

 Conheça nossos planos