Questões de Concurso
Sobre norma iso 27001 em segurança da informação
Foram encontradas 846 questões


Ano: 2012
Banca:
CESGRANRIO
Órgão:
Caixa
Prova:
CESGRANRIO - 2012 - Caixa - Técnico Bancário - Tecnologia da Informação |
Q481238
Segurança da Informação
A NBR ISO/IEC 27001:2006 define integridade como
Ano: 2012
Banca:
CESGRANRIO
Órgão:
Caixa
Prova:
CESGRANRIO - 2012 - Caixa - Técnico Bancário - Tecnologia da Informação |
Q481237
Segurança da Informação
Criada para atender a todos os tipos de organizações, a NBR ISO/IEC 27001:2006
Ano: 2012
Banca:
Quadrix
Órgão:
DATAPREV
Prova:
Quadrix - 2012 - DATAPREV - Analista de Tecnologia da Informação - Desenvolvimento |
Q443480
Segurança da Informação
A Norma ABNT NBR ISO/IEC 27001:2006 adota o princípio de gestão de processos para o estabelecimento, a implementação, a operação, o monitoramento, a revisão, a manutenção e a melhoria do ISMS (Information Security Management System) de uma organização. Sobre ela, é correto afirmar que:
Ano: 2012
Banca:
UNIRIO
Órgão:
UNIRIO
Prova:
UNIRIO - 2012 - UNIRIO - Analista de Tecnologia da Informação - Segurança da Informação |
Q367349
Segurança da Informação
Segundo a norma ABNT NBR ISO/IEC 27001:2006, o modelo usado para estruturar os processos de um SGSI é
Ano: 2012
Banca:
UNIRIO
Órgão:
UNIRIO
Prova:
UNIRIO - 2012 - UNIRIO - Analista de Tecnologia da Informação - Segurança da Informação |
Q367348
Segurança da Informação
Segundo a norma ABNT NBR ISO/IEC 27001:2006, seu principal objetivo é prover um modelo para
Ano: 2012
Banca:
UNIRIO
Órgão:
UNIRIO
Prova:
UNIRIO - 2012 - UNIRIO - Analista de Tecnologia da Informação - Segurança da Informação |
Q367347
Segurança da Informação
Segundo a norma ABNT NBR ISO/IEC 27001:2006, o que caracteriza um incidente de segurança da informação são
Ano: 2012
Banca:
UNIRIO
Órgão:
UNIRIO
Prova:
UNIRIO - 2012 - UNIRIO - Analista de Tecnologia da Informação - Segurança da Informação |
Q367346
Segurança da Informação
Segundo a norma ABNT NBR ISO/IEC 27001:2006, os principais pilares da Segurança da Informação são
Ano: 2012
Banca:
UNIRIO
Órgão:
UNIRIO
Prova:
UNIRIO - 2012 - UNIRIO - Analista de Tecnologia da Informação - Segurança da Informação |
Q367345
Segurança da Informação
Segundo a norma ABNT NBR ISO/IEC 27001:2006, ATIVO significa
Ano: 2012
Banca:
UNIRIO
Órgão:
UNIRIO
Prova:
UNIRIO - 2012 - UNIRIO - Analista de Tecnologia da Informação - Segurança da Informação |
Q367344
Segurança da Informação
A norma ABNT NBR ISO/IEC 27001:2006 pode ser usada em
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
PEFOCE
Prova:
CESPE - 2012 - PEFOCE - Perito Criminal - Análise de Sistemas |
Q345202
Segurança da Informação
Texto associado
Com relação à gestão de segurança da informação e às normas NBR
ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
Os requisitos de controle, apesar de específicos e detalhados, são aplicáveis à ampla maioria das organizações, independentemente de tipo, tamanho e natureza.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
PEFOCE
Prova:
CESPE - 2012 - PEFOCE - Perito Criminal - Análise de Sistemas |
Q345201
Segurança da Informação
Texto associado
Com relação à gestão de segurança da informação e às normas NBR
ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
Os riscos residuais propostos em um plano de tratamento de risco devem ser aprovados pelo corpo técnico e pelos usuários do sistema de gestão de segurança da informação.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
PEFOCE
Prova:
CESPE - 2012 - PEFOCE - Perito Criminal - Análise de Sistemas |
Q345200
Segurança da Informação
Texto associado
Com relação à gestão de segurança da informação e às normas NBR
ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
O plano de tratamento de riscos, ao compreender o processo de implementação dos controles selecionados, garante o atendimento dos objetivos de controle identiWcados e inclui considerações de atribuição de papéis e responsabilidades.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
PEFOCE
Prova:
CESPE - 2012 - PEFOCE - Perito Criminal - Análise de Sistemas |
Q345199
Segurança da Informação
Texto associado
Com relação à gestão de segurança da informação e às normas NBR
ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
A implementação e a operação do sistema de gestão de segurança da informação requerem a formulação e a implementação de um plano de tratamento de riscos que identiWque os recursos, a ação de gestão, as responsabilidades e as prioridades apropriados para a gestão dos riscos de segurança.
Ano: 2012
Banca:
UNEMAT
Órgão:
CEPROMAT
Prova:
UNEMAT - 2012 - CEPROMAT - Analista de Tecnologia da Informação |
Q299176
Segurança da Informação
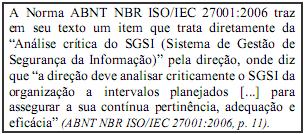
A partir de tal afirmação, analise os itens a seguir:
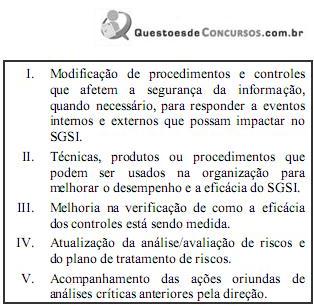
Assinale a alternativa correta, que corresponde às ENTRADAS da análise crítica pela direção.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q290998
Segurança da Informação
No que se refere ao controle de acesso aos ativos com fundamento nas normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens seguintes.
Um dos requisitos de um SGSI é a rastreabilidade de decisões, que remeta a políticas e decisões da direção superior.
Um dos requisitos de um SGSI é a rastreabilidade de decisões, que remeta a políticas e decisões da direção superior.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q290997
Segurança da Informação
No que se refere ao controle de acesso aos ativos com fundamento nas normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens seguintes.
Para a política de SGSI, todos os registros de acesso às informações deverão ser armazenados em meio eletrônico e criptografados para segurança, e os registros de incidentes de segurança da informação deverão ser guardados em sigilo.
Para a política de SGSI, todos os registros de acesso às informações deverão ser armazenados em meio eletrônico e criptografados para segurança, e os registros de incidentes de segurança da informação deverão ser guardados em sigilo.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q290996
Segurança da Informação
Acerca da auditoria do SGSI segundo as normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens subsecutivos.
As auditorias internas do SGSI são conduzidas pela própria organização para analisar os riscos residuais e os níveis de riscos aceitáveis.
As auditorias internas do SGSI são conduzidas pela própria organização para analisar os riscos residuais e os níveis de riscos aceitáveis.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q290995
Segurança da Informação
Acerca da auditoria do SGSI segundo as normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens subsecutivos.
Um sistema de gestão da segurança da informação deverá proceder à condução de auditorias internas a intervalos planejados, para melhoria do processo.
Um sistema de gestão da segurança da informação deverá proceder à condução de auditorias internas a intervalos planejados, para melhoria do processo.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q290993
Segurança da Informação
No que se refere à operacionalização do SGSI com base nas normas NBR ISO/IEC 27.009:2007, 27.001:2006 e 27.002:2005, julgue os itens que se seguem.
No plano de tratamento de riscos, deverão ser incluídas as considerações de financiamentos e atribuições de papéis e responsabilidades.
No plano de tratamento de riscos, deverão ser incluídas as considerações de financiamentos e atribuições de papéis e responsabilidades.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q290992
Segurança da Informação
Em consonância com as normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens seguintes quanto a classificação, controle de ativos de informação e gestão de políticas.
Um evento de segurança da informação constitui uma etapa do ciclo PDCA (plan-do-check-act), que é aplicado para divulgar e capacitar todos os processos do sistema de gestão da segurança da informação (SGSI) para os colaboradores da instituição.
Um evento de segurança da informação constitui uma etapa do ciclo PDCA (plan-do-check-act), que é aplicado para divulgar e capacitar todos os processos do sistema de gestão da segurança da informação (SGSI) para os colaboradores da instituição.

 Conheça nossos planos