Questões de Concurso
Sobre firewall em segurança da informação em segurança da informação
Foram encontradas 631 questões


Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
TCU
Prova:
CESPE - 2008 - TCU - Analista de Controle Interno – Tecnologia da Informação - Prova 2 |
Q58518
Segurança da Informação
Texto associado
Na rede de computadores de uma organização pública
brasileira com diversos ativos, como, por exemplo, switches,
roteadores, firewalls, estações de trabalho, hosts servidores de
aplicação web, servidores de bancos de dados, é comum a
ocorrência de ataques e de outros incidentes que comprometem
a segurança de seus sistemas. Nessa organização, a definição de
políticas e metodologias adequadas para se lidar com esse tipo de
problema cabe ao departamento de TI.
A partir da situação apresentada acima, julgue o item abaixo
relativos à segurança da informação.
brasileira com diversos ativos, como, por exemplo, switches,
roteadores, firewalls, estações de trabalho, hosts servidores de
aplicação web, servidores de bancos de dados, é comum a
ocorrência de ataques e de outros incidentes que comprometem
a segurança de seus sistemas. Nessa organização, a definição de
políticas e metodologias adequadas para se lidar com esse tipo de
problema cabe ao departamento de TI.
A partir da situação apresentada acima, julgue o item abaixo
relativos à segurança da informação.
Se houver suspeita de que um dos sistemas web da rede de uma organização está sob ataque do tipo SQL injection, é recomendada ao administrador do sistema web a ofuscação de nomes das tabelas e dos campos do SGBD usados por esse sistema, o que pode reduzir as chances de que tal ataque seja bem-sucedido. O simples aumento da segurança no acesso ao host em que se encontra o SGBD não fará que os dados armazenados no banco de dados deixem de ser expostos a consultas indevidas decorrentes de ataques do tipo SQL injection.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
TCU
Prova:
CESPE - 2008 - TCU - Analista de Controle Interno – Tecnologia da Informação - Prova 2 |
Q58509
Segurança da Informação
Texto associado
Na rede de computadores de uma organização pública
brasileira com diversos ativos, como, por exemplo, switches,
roteadores, firewalls, estações de trabalho, hosts servidores de
aplicação web, servidores de bancos de dados, é comum a
ocorrência de ataques e de outros incidentes que comprometem
a segurança de seus sistemas. Nessa organização, a definição de
políticas e metodologias adequadas para se lidar com esse tipo de
problema cabe ao departamento de TI.
A partir da situação apresentada acima, julgue o item abaixo
relativos à segurança da informação.
brasileira com diversos ativos, como, por exemplo, switches,
roteadores, firewalls, estações de trabalho, hosts servidores de
aplicação web, servidores de bancos de dados, é comum a
ocorrência de ataques e de outros incidentes que comprometem
a segurança de seus sistemas. Nessa organização, a definição de
políticas e metodologias adequadas para se lidar com esse tipo de
problema cabe ao departamento de TI.
A partir da situação apresentada acima, julgue o item abaixo
relativos à segurança da informação.
Caso a rede de computadores dessa organização utilize o algoritmo DES (data encryption standard) e os administradores dessa rede decidam empregar a técnica conhecida como whitening, com o objetivo de reduzir as vulnerabilidades de um dos sistemas criptográficos empregados na rede, haverá um acréscimo de bits à chave criptográfica original, reduzindo as chances de sucesso de uma eventual criptoanálise desse sistema.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
TCU
Prova:
CESPE - 2008 - TCU - Analista de Controle Interno – Tecnologia da Informação - Prova 2 |
Q58508
Segurança da Informação
Texto associado
Na rede de computadores de uma organização pública
brasileira com diversos ativos, como, por exemplo, switches,
roteadores, firewalls, estações de trabalho, hosts servidores de
aplicação web, servidores de bancos de dados, é comum a
ocorrência de ataques e de outros incidentes que comprometem
a segurança de seus sistemas. Nessa organização, a definição de
políticas e metodologias adequadas para se lidar com esse tipo de
problema cabe ao departamento de TI.
A partir da situação apresentada acima, julgue o item abaixo
relativos à segurança da informação.
brasileira com diversos ativos, como, por exemplo, switches,
roteadores, firewalls, estações de trabalho, hosts servidores de
aplicação web, servidores de bancos de dados, é comum a
ocorrência de ataques e de outros incidentes que comprometem
a segurança de seus sistemas. Nessa organização, a definição de
políticas e metodologias adequadas para se lidar com esse tipo de
problema cabe ao departamento de TI.
A partir da situação apresentada acima, julgue o item abaixo
relativos à segurança da informação.
Se, na rede de computadores da organização citada, para garantir maior confidencialidade na troca de dados entre duas de suas máquinas, seus administradores empregarem a técnica conhecida como cifra de transposição para cifrar determinado conjunto de mensagens, então, nessas duas máquinas, devem ser utilizadas chaves simétricas.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2008 - STJ - Analista Judiciário - Tecnologia da Informação |
Q53030
Segurança da Informação
Texto associado
Com respeito a vulnerabilidades e ataques a sistemas
computacionais, julgue os itens que se seguem.
computacionais, julgue os itens que se seguem.
Em geral, firewalls com inspeção de estado evitam ataques do tipo buffer overflow.
Ano: 2008
Banca:
FGV
Órgão:
Senado Federal
Prova:
FGV - 2008 - Senado Federal - Analista de Suporte de Sistemas |
Q51184
Segurança da Informação
A necessidade cada vez maior de uso da Internet pelas organizações e a constituição de ambientes corporativos levam a uma crescente preocupação com a segurança, fazendo com que o firewall assuma um papel de elevada importância. A esse respeito, analise o esquema e as afirmativas abaixo.
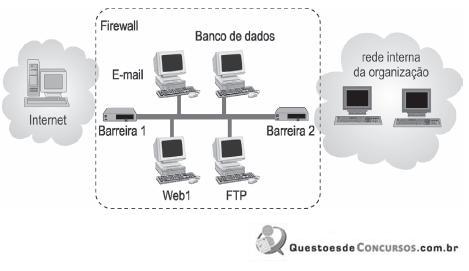
I. A zona desmilitarizada (DMZ) refere-se à parte que fica entre a rede interna, que deve ser protegida, e a rede externa.
II. O esquema evita parcialmente o problema de comprometimento da rede interna da organização, caso um ataque ao servidor de dados tenha sucesso.
III. O proxy existente no firewall protege a rede atuando como um gateway, operando na camada de rede do modelo OSI/ISO.
Assinale:
I. A zona desmilitarizada (DMZ) refere-se à parte que fica entre a rede interna, que deve ser protegida, e a rede externa.
II. O esquema evita parcialmente o problema de comprometimento da rede interna da organização, caso um ataque ao servidor de dados tenha sucesso.
III. O proxy existente no firewall protege a rede atuando como um gateway, operando na camada de rede do modelo OSI/ISO.
Assinale:
Q43764
Segurança da Informação
Texto associado
Acerca de segurança de redes e criptografia, julgue os
próximos itens.
próximos itens.
Geralmente, firewalls restringem-se a inspecionar cabeçalhos, sendo ineficazes para filtrar ataques focalizados em vulnerabilidades específicas de aplicações.
Q43763
Segurança da Informação
Texto associado
Acerca de segurança de redes e criptografia, julgue os
próximos itens.
próximos itens.
Firewalls por inspeção de estado permitem mais granularidade e especificidade na filtragem de tráfego que filtros de pacotes sem estado.
Ano: 2008
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2008 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q10905
Segurança da Informação
Uma empresa está adquirindo um novo software para implantar uma VPN entre as suas filiais e a matriz. Sabe-se que cada uma das filiais está conectada à Internet através de um roteador NAT próprio, sem a utilização de um firewall, e que a matriz está conectada à Internet através de um firewall de filtragem de pacote. Com base nesta configuração e nas características dos componentes envolvidos, é correto afirmar que
Ano: 2008
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2008 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q10904
Segurança da Informação
técnica de Defesa em Profundidade utiliza camadas de segurança mantidas por vários componentes que se complementam para formar um quadro de segurança completo. Um dos principais componentes é o firewall com estado que, diferente do filtro de pacote estático, é capaz de bloquear pacotes SYN/ACK gerados por pacotes SYN forjados por estações localizadas na rede externa. Que tipo de ataque é formado por pacotes SYN/ACK?
Ano: 2008
Banca:
CESGRANRIO
Órgão:
CAPES
Provas:
CESGRANRIO - 2008 - CAPES - Analista de Sistemas
|
CESGRANRIO - 2008 - CAPES - Analista em Ciência e Tecnologia - Análise de Sistemas |
Q9664
Segurança da Informação
São exemplos, respectivamente, de um Firewall e de um sistema de detecção de intrusão:
Ano: 2008
Banca:
CESGRANRIO
Órgão:
BNDES
Prova:
CESGRANRIO - 2008 - BNDES - Profissional Básico - Análise de Sistemas - Suporte - Janeiro |
Q5986
Segurança da Informação
Um usuário mal-intencionado M instalou um rootkit em um servidor S, Windows 2000, após desfigurar o site Internet hospedado por S, que não é protegido por firewall. A esse respeito, é correto afirmar que
Ano: 2007
Banca:
FCC
Órgão:
TRE-MS
Prova:
FCC - 2007 - TRE-MS - Analista Judiciário - Análise de Sistemas |
Q2253493
Segurança da Informação
Uma nova política de segurança definiu regras restritivas
de acesso à internet e a certos protocolos de comunicação. Todo o tráfego de internet passa por um único servidor Linux. Através do firewall iptables deve ser barrado o
software MSN Messenger e os pacotes UDP nas portas
de 0 até 30000. As regras iptables mais adequadas a esta
tarefa, pela ordem, são:
Ano: 2007
Banca:
CESPE / CEBRASPE
Órgão:
TSE
Prova:
CESPE / CEBRASPE - 2007 - TSE - Analista Judiciário - Análise de Sistemas |
Q2241348
Segurança da Informação
Julgue os próximos itens com relação a firewalls e proxies.
I Há filtros de pacotes que analisam informações nas camadas de transporte e rede, mas não na de aplicação. Em uma rede protegida por esse tipo de filtro, as configurações das máquinas na rede protegida precisam ser alteradas.
II Firewalls podem ser usados para implementar uma rede virtual privada. Esse tipo de rede minimiza linhas privativas de comunicação e circuitos virtuais permanentes, pois usa a Internet para comunicação.
III Há firewalls que disponibilizam o serviço NAT. No modo estático, esse serviço traduz cada endereço privado em um endereço público. O modo estático não pode ser usado para traduzir os endereços das máquinas na rede protegida que devam ser acessadas a partir de máquinas na rede externa.
IV Em uma rede protegida por um firewall cuja arquitetura é baseada em proxies, máquinas na rede protegida se comunicam sem intermediários com máquinas fora dessa rede, pois cada proxy registra o tráfego, mas não intermedia a comunicação.
V Entre uma rede pública e uma rede protegida pode ser criada uma subrede que implemente uma zona desmilitarizada (DMZ) com máquinas sacrificadas que prestam serviços para clientes na rede externa.
A quantidade de itens certos é igual a
I Há filtros de pacotes que analisam informações nas camadas de transporte e rede, mas não na de aplicação. Em uma rede protegida por esse tipo de filtro, as configurações das máquinas na rede protegida precisam ser alteradas.
II Firewalls podem ser usados para implementar uma rede virtual privada. Esse tipo de rede minimiza linhas privativas de comunicação e circuitos virtuais permanentes, pois usa a Internet para comunicação.
III Há firewalls que disponibilizam o serviço NAT. No modo estático, esse serviço traduz cada endereço privado em um endereço público. O modo estático não pode ser usado para traduzir os endereços das máquinas na rede protegida que devam ser acessadas a partir de máquinas na rede externa.
IV Em uma rede protegida por um firewall cuja arquitetura é baseada em proxies, máquinas na rede protegida se comunicam sem intermediários com máquinas fora dessa rede, pois cada proxy registra o tráfego, mas não intermedia a comunicação.
V Entre uma rede pública e uma rede protegida pode ser criada uma subrede que implemente uma zona desmilitarizada (DMZ) com máquinas sacrificadas que prestam serviços para clientes na rede externa.
A quantidade de itens certos é igual a
Ano: 2007
Banca:
CESPE / CEBRASPE
Órgão:
TCU
Prova:
CESPE - 2007 - TCU - Analista de Controle Externo - Tecnologia da Informação |
Q33981
Segurança da Informação
Texto associado
Com relação a segurança de hosts e redes, julgue os itens
seguintes.
seguintes.
Em geral, os firewalls inspecionam todo o pacote, enquanto os IDSs inspecionam apenas os cabeçalhos.
Ano: 2006
Banca:
FCC
Órgão:
BACEN
Prova:
FCC - 2006 - BACEN - Analista do Banco Central - Área 1 - Prova 2 - Conhecimentos Específicos |
Q2254234
Segurança da Informação
Um firewall de filtragem de pacotes
Q1229565
Segurança da Informação
Com relação a firewalls e IDS, assinale a opção correta.
Q1205794
Segurança da Informação
Com respeito à segurança da informação, julgue o item abaixo.
Uma das principais medidas para se proteger uma rede de computadores é o estabelecimento de um perímetro de segurança, que pode incluir roteadores de borda, firewalls, sistemas de detecção ou prevenção de intrusão, servidores de VPN, proxies, zonas desmilitarizadas e subredes filtradas.
Uma das principais medidas para se proteger uma rede de computadores é o estabelecimento de um perímetro de segurança, que pode incluir roteadores de borda, firewalls, sistemas de detecção ou prevenção de intrusão, servidores de VPN, proxies, zonas desmilitarizadas e subredes filtradas.
Ano: 2006
Banca:
CONSULPLAN
Órgão:
Prefeitura de Natal - RN
Prova:
CONSULPLAN - 2006 - Prefeitura de Natal - RN - Técnico de Informática |
Q203762
Segurança da Informação
Autenticação, Assinatura Digital, Criptografia e Firewall são instrumentos/mecanismos:
Ano: 2006
Banca:
ESAF
Órgão:
CGU
Prova:
ESAF - 2006 - CGU - Analista de Finanças e Controle - Tecnologia da Informação - Prova 3 |
Q3473
Segurança da Informação
A proteção dos sistemas utilizados pelos fornecedores de serviços pela Internet requer a aplicação de ferramentas e conceitos de segurança eficientes. Quanto ao firewall que trabalha na filtragem de pacotes, um dos mais importantes itens de segurança para esses casos, é correto afirmar que ele
Ano: 2006
Banca:
CESGRANRIO
Órgão:
Petrobras
Provas:
CESGRANRIO - 2006 - Petrobrás - Analista de Sistemas Pleno - Engenharia de Software
|
CESGRANRIO - 2006 - Petrobrás - Analista de Sistemas Pleno - Infra-estrutura |
CESGRANRIO - 2006 - Petrobrás - Analista de Sistemas Pleno - Processos |
Q1795
Segurança da Informação
Entre os aspectos importantes relativos à segurança de sistemas de informação, incluiem-se:
I - a existência de um plano de recuperação de desastres associado a uma estratégia de backups freqüentes;
II - a utilização de firewalls para oferecer proteção contra ataques originados de dentro e de fora da rede que estão protegendo, associada a mecanismos de detecção de intrusão;
III - a proteção de dados utilizando senhas e criptografia forte e algoritmos de chave simétrica que utilizam senhas diferentes para encriptação e desencriptação.
Está(ão) correto(s) o(s) item(ns):

 Conheça nossos planos