Questões de Concurso Sobre firewall em segurança da informação em segurança da informação

Foram encontradas 620 questões

Q4361714 Segurança da Informação
Segundo Stallings (2018), determinado mecanismo de segurança é utilizado para controlar o fluxo de informações entre redes, permitindo ou restringindo comunicações de acordo com políticas previamente estabelecidas, com o objetivo de proteger sistemas computacionais contra acessos não autorizados. Nesse contexto, assinale a alternativa que corresponde ao recurso descrito.
Alternativas
Q4350536 Segurança da Informação
Julgue o próximo item, referente à segurança da informação.
Um firewall de filtragem de pacotes analisa o tráfego de entrada e saída com base em regras estritas de endereços IP de origem/destino e portas de transporte TCP/UDP. 
Alternativas
Q4309822 Segurança da Informação
No item que avalia conhecimento de informática, a menos que seja explicitamente informado o contrário, considere que: todo o programa mencionado esteja em configuração‑padrão, em português; o mouse esteja configurado para pessoa destra; expressões como clicar, clique simples e clique duplo refiram‑se a clique com o botão esquerdo do mouse; e teclar corresponda à operação de pressionar uma tecla e, rapidamente, liberá‑la, acionando‑a apenas uma vez. Considere também que não haja restrição de proteção, de funcionamento e de uso em relação ao programa, arquivo, diretório, recurso e equipamento mencionado.

Acerca do gerenciamento da informação em computadores, envolvendo organização de arquivos e pastas, armazenamento em nuvem, segurança da informação e procedimentos de backup, julgue o item seguinte.


O firewall tem como finalidade controlar o tráfego de dados entre redes, aplicando regras previamente definidas para permitir ou bloquear comunicações.

Alternativas
Q4307783 Segurança da Informação
Assinalar a alternativa que apresenta a principal função de um firewall. 
Alternativas
Q4298911 Segurança da Informação
Durante a ampliação da infraestrutura tecnológica de um órgão público, a equipe de Tecnologia da Informação implementou novas medidas para proteger a rede corporativa, incluindo acesso remoto de servidores, filtragem do tráfego de dados, monitoramento de eventos de segurança e revisão das políticas de controle de acesso. Ao final da implantação, um analista elaborou as afirmativas a seguir para verificar a compreensão dos recursos empregados.
Analise as afirmativas a seguir:
I.As VPNs permitem estabelecer canais de comunicação protegidos entre redes ou dispositivos remotos por meio de mecanismos de criptografia, contribuindo para a proteção dos dados transmitidos.
II.Firewalls têm como finalidade principal identificar vulnerabilidades em aplicações instaladas nos computadores clientes, desempenhando papel semelhante ao de ferramentas voltadas à proteção do tráfego de rede.
III.Sistemas IDS e IPS apresentam funcionamento semelhante, sendo empregados predominantemente para registrar eventos de segurança relacionados ao tráfego analisado.
IV.O controle de acesso em redes limita-se à autenticação dos usuários, sendo a definição de permissões realizada por processos que não integram os mecanismos de controle de acesso.
V.A utilização de VPN elimina a necessidade de adoção de mecanismos adicionais de autenticação e de políticas de controle de acesso para usuários remotos.

Assinale a alternativa correta:
Alternativas
Q4295297 Segurança da Informação
Associe corretamente os conceitos da 1ª COLUNA às respectivas definições da 2ª COLUNA, considerando as funções de firewalle antivírus na segurança de computadores e redes.

1ª COLUNA

1.Firewall
2. Antivírus
3. Firewall de rede
4. Antivírus em tempo real

2ª COLUNA

( ) Analisa arquivos, programas e atividades do sistema, buscando identificar e bloquear códigos maliciosos.
( ) Controla o tráfego de entrada e saída de uma rede ou computador, podendo permitir ou bloquear conexões conforme regras estabelecidas.
( ) Atua continuamente, monitorando arquivos e atividades enquanto o computador está sendo utilizado.
( ) Pode controlar as comunicações entre diferentes redes, restringindo acessos não autorizados de acordo com determinadas regras.

Assinale a sequência CORRETA:
Alternativas
Q4295200 Segurança da Informação
Uma organização pretende fortalecer a segurança de seus sistemas e informações. Para isso, estabeleceu políticas de segurança, adotou firewall, mecanismos de criptografia, rotinas de backup, certificação digital e funções de hash, considerando que cada mecanismo possui uma finalidade específica na proteção dos dados.

A respeito das afirmações acima especificadas, analise as alternativas e assinale a CORRETA:
Alternativas
Q4294388 Segurança da Informação
Uma empresa possui uma rede interna utilizada por funcionários para acessar sistemas corporativos, compartilhar arquivos e navegar na internet. Após identificar tentativas de acesso não autorizado e o aumento de arquivos suspeitos recebidos por e-mail, o setor de Tecnologia da Informação decidiu adotar diferentes mecanismos de segurança. Além disso, alguns funcionários passaram a trabalhar remotamente, necessitando acessar recursos internos da empresa por meio de redes externas.

A partir do funcionamento e da finalidade de firewalls, antivírus e VPNs, analise as alternativas e assinale a CORRETA:
Alternativas
Q4291470 Segurança da Informação
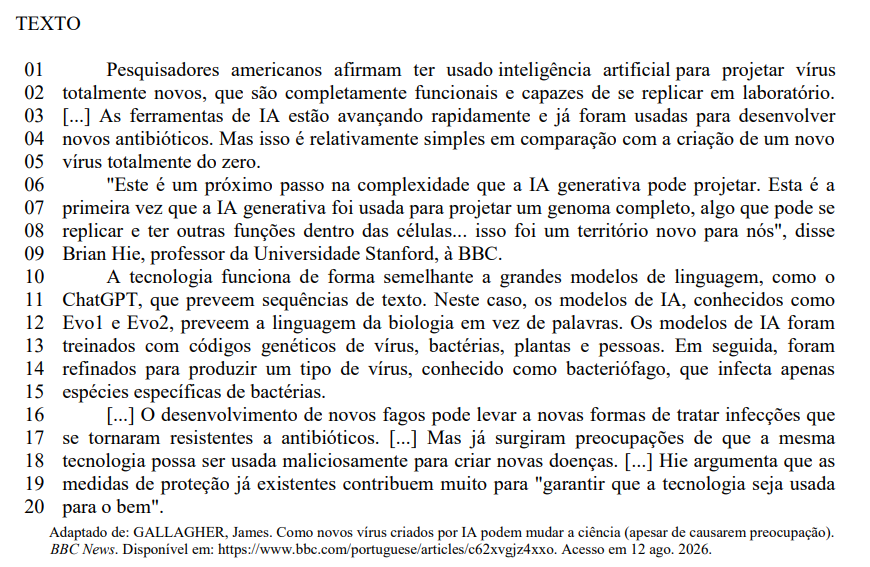
Sobre a questão da segurança da tecnologia apresentada no texto, é correto afirmar que: 
Alternativas
Q4285046 Segurança da Informação
Os mecanismos de segurança da informação são essenciais para proteger os dados no ambiente digital.
Relacione os conceitos de segurança na Coluna 1 com suas respectivas definições na Coluna 2.

Coluna 1 Conceitos

1. Autenticação
2. Criptografia
3. Backup
4. Firewall

Coluna 2 Definições

( ) Processo de conversão de dados legíveis em um formato codificado, que só pode ser lido ou processado após ser decodificado com uma chave específica.
( ) Sistema de segurança de rede que monitora e controla o tráfego de entrada e saída com base em regras de segurança predeterminadas.
( ) Processo de verificação da identidade de um usuário, dispositivo ou sistema, geralmente realizado por meio de senhas, biometria ou tokens.
( ) Cópia de segurança de dados ou sistemas, criada com o objetivo de permitir a recuperação das informações em caso de perda, corrupção ou exclusão acidental.

Assinale a alternativa que indica a sequência correta, de cima para baixo.
Alternativas
Q4259131 Segurança da Informação
Em relação à segurança de redes, qual é a principal diferença entre um firewall do tipo stateless (sem estado) e um firewall do tipo stateful (com estado)?
Alternativas
Q4257943 Segurança da Informação
Ao configurar as políticas de segurança de um firewall de próxima geração, o analista habilita um módulo que não depende da análise de assinaturas de exploração de vulnerabilidades no payload, mas sim cruza metadados de conexão, como endereços IP, domínios e hashes de arquivos, com bancos de dados globais de reputação em tempo real, bloqueando proativamente o tráfego associado a entidades maliciosas já conhecidas mundialmente, sendo essa capacidade de correlação com insumos externos denominada:
Alternativas
Q4256889 Segurança da Informação
Identifique abaixo as afirmativas verdadeiras ( V ) e falsas ( F ) sobre segurança em redes e dispositivos de proteção.
(  ) Um Firewall de Aplicação Web (WAF) é projetado para inspecionar o tráfego HTTP e HTTPS, protegendo aplicações web contra vulnerabilidades como Injeção de SQL (SQL Injection) e Cross-Site Scripting (XSS).
(  ) Um Sistema de Prevenção de Intrusões (IPS) pode identificar tráfego malicioso por meio de assinaturas e análise comportamental, tendo como principal finalidade registrar eventos de segurança para posterior investigação, sem interferir no fluxo dos pacotes da rede.
(  ) Firewalls de Inspeção de Estado (Stateful Inspection) mantêm informações sobre conexões ativas, permitindo distinguir pacotes pertencentes a sessões já estabelecidas daqueles provenientes de conexões iniciadas externamente.
(  ) A criptografia assimétrica utiliza um par de chaves matematicamente relacionadas e, por apresentar menor custo computacional que a criptografia simétrica, é normalmente empregada para cifrar grandes volumes de dados.
(  ) Um Sistema de Detecção de Intrusões (IDS) baseado em assinaturas depende de uma base de padrões de ataques conhecidos para identificar atividades potencialmente maliciosas, sendo necessária a atualização periódica dessa base para manter sua eficácia.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
Alternativas
Q4244321 Segurança da Informação
Um servidor interno com sistema operacional Linux disponibiliza uma aplicação Web tradicional via HTTPS para a Internet. Para seguir as políticas de segurança da informação, esse servidor não deve receber conexões administrativas remotas via terminal seguro provenientes de rede externa. No firewall de borda, a configuração de regra de entrada que atende a esses requisitos simultaneamente é permitir tráfego _____ destinado à porta _____ do servidor e bloquear o tráfego _____ destinado à porta _____.

Assinale a alternativa que preenche, correta e respectivamente, as lacunas do trecho acima.
Alternativas
Q4234696 Segurança da Informação
Um Tribunal de Justiça possul múltiplos departamentos interigados por VP e utliza uma plataforma do tipo UTM para realizar diversas funções desegurança. À luz desse contexto, uma implicação operacional associada ao uso dessa solução 
Alternativas
Q4234032 Segurança da Informação

Julgue o próximo item, relativo a sites de busca e de pesquisa na Internet, a noções de organização e de gerenciamento de arquivos e a aplicativos para segurança da informação.


Os firewalls pessoais atuais têm como função bloquear acessos externos não autorizados, não sendo capazes de controlar conexões iniciadas por aplicações internas do próprio sistema.

Alternativas
Q4226668 Segurança da Informação
Sobre as características e funcionalidades dos firewalls, assinale a alternativa correta:
Alternativas
Q4223952 Segurança da Informação
Durante uma auditoria interna na UNIRIO, o técnico de tecnologia da informação responsável pela segurança da infraestrutura de rede detecta um aumento expressivo de tentativas de acesso não autorizado vindas de redes externas. Para proteger sistemas essenciais utilizados em atividades de ensino, pesquisa e extensão, ele precisa configurar um recurso capaz de controlar o tráfego entre redes com diferentes níveis de confiança, aplicando regras que permitam, bloqueiem ou filtrem pacotes com base em critérios como endereço IP (Internet Protocol), porta, protocolo ou aplicação, garantindo que apenas comunicações autorizadas ocorram. Considerando esse cenário, assinale a alternativa que apresenta a tecnologia que atende a essa função. 
Alternativas
Q4221864 Segurança da Informação
Uma rede operacional utilizada em serviços de navegação aérea integra sistemas críticos, estações de trabalho de operação, servidores de supervisão, equipamentos de telecomunicações e conexões com redes administrativas. Devido ao caráter crítico da operação, a segurança da rede deve reduzir a superfície de ataque e limitar a propagação de falhas ou acessos indevidos.

Nesse contexto, assinale a prática mais adequada para a segurança de redes operacionais de navegação aérea.

Alternativas
Respostas
1: D
2: C
3: C
4: C
5: B
6: A
7: C
8: D
9: D
10: C
11: B
12: B
13: B
14: C
15: B
16: C
17: E
18: B
19: D
20: E