Questões de Concurso
Sobre firewall em segurança da informação em segurança da informação
Foram encontradas 631 questões


Analise as assertivas e assinale a alternativa que aponta as corretas:
I - A DMZ é uma rede que fica entre a rede interna, que deve ser protegida, e a rede externa.
II - Os proxies são sistemas que atuam como um gateway entre duas redes, permitindo as requisições dos usuários internos e as respostas dessas requisições, de acordo com a política de segurança definida.
III - O Firewall é um ponto entre duas ou
mais redes, que pode ser um componente
ou um conjunto de componentes, por onde
passa todo o tráfego.
A imagem abaixo mostra a utilização de uma arquitetura com mecanismos apropriados para proteger a rede interna de uma organização.
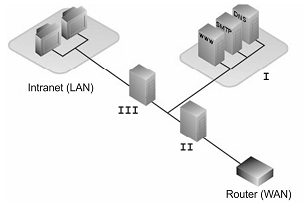
Na arquitetura mostrada na figura, I é
A figura abaixo apresenta uma arquitetura de rede com firewall. DMZ refere-se a uma DeMilitarized Zone ou zona desmilitarizada.
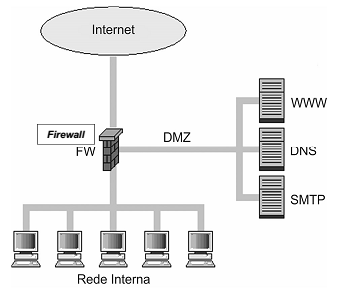
Um Técnico, observando a figura, afirma corretamente que
Julgue o item que se segue acerca dos firewalls, dos antivírus e do IDS (Intrusion Detection System).
É possível implementar auditorias e alarmes em um
sistema de firewall.
No Windows 10, para acessar a janela contendo as opções onde o Firewall do Windows pode ser ativado ou desativado, clique em Todos os aplicativos, dentro do menu Iniciar, depois clique em ___________, em seguida em ______________, logo após em _____________ e, por último, clique em Firewall do Windows. Selecione Ativar ou desativar Firewall do Windows.
O termos que preenchem, corretamente, as lacunas são:
Ferramentas de firewall são amplamente utilizadas em redes de computadores, de maneira a permitir ou negar determinado fluxo de pacotes. Com relação a firewall convencional de rede, julgue o item subsecutivo.
Um firewall é capaz de verificar tanto o endereço IP de origem quanto o endereço IP de destino em um pacote de rede.Acerca de aspectos e procedimentos relacionados à segurança da informação, julgue o item a seguir.
A configuração mais indicada de um firewall pessoal consiste
no bloqueio de todo tráfego de saída do computador e na
liberação de conexões pontuais e específicas do tráfego de
entrada, à medida que isso se fizer necessário.
Os sistemas de detecção e prevenção de intrusão vem se tornando cada vez mais importantes na área de segurança de redes de computadores, na medida em que auxiliam na prevenção de ataques que podem explorar brechas em Firewall e antivírus. Os tipos mais comuns de intrusão são Evasão, Inserção, Negação de Serviços e Varredura de Portas.
São exemplos de ataques de negação de serviço que podem ser detectados por ferramentas de detecção de intrusão:

 Conheça nossos planos