Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.997 questões


Acerca de indicadores de comprometimento (IOC), julgue o próximo item.
Características técnicas que definem ameaças cibernéticas,
metodologias de ataques e artefatos consequentes de intrusões
são exemplos de informações compartilhadas como
indicadores de comprometimento pelo framework OpenIOC.
Julgue o item a seguir, relativo a injeção de código, engenharia reversa e exfiltração (ou desinfiltração) de dados.
Situação hipotética: Uma mudança maliciosa da chamada ao sistema web ocorreu por meio de substituição de valor de uma variável e inserção de outra, conforme a manipulação de URL a seguir.
de http://www.site.com.br/script?variavel=X
para http://www.site.com.br/script?variavel=ABC&varia vel_2=123
Assertiva: Essa situação descreve respectivamente um ataque
por meio da técnica de persistência — em que há mudança no
valor dos parâmetros ou variáveis — e da técnica de
lateralidade — em que há a inserção de outras variáveis e(ou)
parâmetros.
Julgue o item a seguir, relativo a injeção de código, engenharia reversa e exfiltração (ou desinfiltração) de dados.
Situação hipotética: Na coleta de informações de um sistema
atacado pelo malware Y, observou-se que as chamadas às
APIs do Windows estavam sendo redirecionadas para o
software de monitoramento antes que o código da API fosse
efetivamente chamado, criando informações sobre a sequência
das operações do sistema executadas pela amostra de malware.
Assertiva: Essa situação descreve um ataque do tipo API
hooking, cuja característica é a garantia de que o
comportamento do nível do sistema (que, em algum momento
no tempo, deve usar uma chamada de API) não é ignorado, a
menos que a chamada da API correspondente não seja
conectada
Julgue o item seguinte, a respeito da análise de artefatos maliciosos.
Situação hipotética: Na realização de um monitoramento com a utilização do Internet Explorer, observou-se que:
I ao iniciar uma sessão em determinado sítio, um processo no sistema operacional foi iniciado, faltando uma DLL para a aplicação X;
II o processo ligado à sessão foi iniciado na pasta c:\xyz\;
III ainda com a sessão ativa, observou-se que a DLL foi carregada a partir da pasta c:\xyz\ e a sessão foi interrompida;
IV no reinício do sistema operacional, a aplicação X foi carregada com a DLL em %SystemRoot%/System32, a mesma que se encontrava na pasta c:\xyz\.
Assertiva: A situação hipotética descreve um ataque DLL
hijacking de acordo com III e IV, principalmente pela
interrupção, entretanto, é descaracterizado, pois vai de
encontro ao que foi descrito em I e II, porque a DLL precisa
estar presente antes do início da sessão e, se foi carregada em
%SystemRoot%/System32, é confiável e imune a ataques
desse tipo.
Julgue o item seguinte, a respeito da análise de artefatos maliciosos.
Tendo como referência os códigos I e II a seguir, é correto afirmar que, no código I, foi realizada obfuscação, ou ofuscação, que tem, entre outros objetivos, o de tornar o código mais difícil de ser lido mediante a utilização de técnicas como mudar nomes de variáveis.
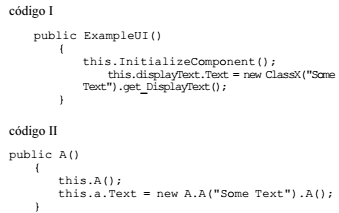
Julgue o item seguinte, a respeito da análise de artefatos maliciosos.
Situação hipotética: Ao se carregar, em um editor de hexadecimal, um arquivo executável de nome file.exe, obteve-se o código 0x5a4d no início do arquivo. Em seguida, o arquivo foi renomeado para file.txt e novamente carregado no editor, obtendo-se o mesmo código 0x5a4d. Assertiva: Nessa situação, o código em questão se refere ao magic number, o qual compõe a estrutura do arquivo executável e não se altera mesmo mudando-se a extensão do arquivo, constituindo uma das formas de o sistema operacional reconhecer o tipo de arquivo.
Acerca de prevenção e tratamento de incidentes, julgue o item seguinte.
Suponha que os dados a seguir constituam parte de um log de auditoria obtido a partir da execução do comando netstat-an. Considere, ainda, que o estado da conexão exibido na última linha se repita de maneira contínua. Nessa situação, deve-se concluir que o ativo em questão está sofrendo um ataque DDoS (Distributed Denial of Service).
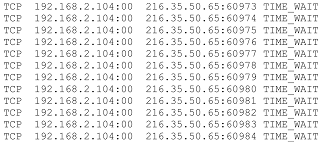
Acerca de prevenção e tratamento de incidentes, julgue o item seguinte.
No caso de um ataque de DoS (Denial of Service) a uma rede
de computadores, seria mais indicado como resposta
reconfigurar o roteador para minimizar efeitos de flooding
que duplicar a configuração dos ativos envolvidos para
investigação forense.
I- Engenharia Social é a prática utilizada para obter acesso a informações importantes ou sigilosas em organizações ou sistemas por meio da enganação ou exploração da confiança das pessoas. II- O MITM é um tipo de ataque na qual o atacante é capaz de ler, inserir e modificar mensagens entre duas entidades sem que estas tenham conhecimentos de que a ligação entre ambas está comprometida. Este tipo de ataque é portanto um dos mais fáceis de ser detectado, visto que é uma prática que exige muito processamento da máquina. III- O Spoofing consiste em esconder a verdadeira identidade do atacante na rede. IV- O Sniffing consiste na monitorização do tráfego na rede entre um cliente e um servidor.

 Conheça nossos planos