Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.997 questões


Redes sem fio são amplamente utilizadas para a conexão de usuários em ambientes que permitam alta mobilidade ou onde não seja possível prover infraestrutura cabeada. Devido a sua arquitetura, redes sem fio possuem diversos problemas de segurança. No que se refere a segurança de redes sem fio e alguns dos ataques conhecidos a esse tipo de redes, julgue o item que se segue.
Krack (key reinstallation attack) é um tipo de ataque que
funciona contra o Wi-Fi protected access II (WPA2) sob
determinadas condições. Satisfeitas essas condições, sistemas
Android e Linux podem ser enganados por esse ataque para
reinstalar uma chave de criptografia toda composta por zeros.
Softwares desenvolvidos para a Web podem ter diversas vulnerabilidades e cada uma delas pode ser explorada com uma técnica específica. Sendo o ataque bem-sucedido, o atacante tem o controle do sistema. A respeito de características de ataques em software web, julgue o próximo item.
O ataque de CSRF (cross site request forgery) ocorre quando
um usuário executa um conteúdo malicioso sem se dar conta,
sendo sua principal característica a desnecessidade de o
usuário estar autenticado, além da resistência da aplicação com
CSRF a XSS (cross site script).
Softwares desenvolvidos para a Web podem ter diversas vulnerabilidades e cada uma delas pode ser explorada com uma técnica específica. Sendo o ataque bem-sucedido, o atacante tem o controle do sistema. A respeito de características de ataques em software web, julgue o próximo item.
O ataque de sequestro de sessão tem por característica o
comprometimento do token de autenticação de um usuário,
podendo esse token ser obtido interceptando-se a comunicação
ou predizendo-se um token válido.
Existem diversas técnicas para descompilar programas maliciosos. Conforme a característica de um malware, essas técnicas podem ou não ser utilizadas. A respeito desse assunto, julgue o seguinte item.
É possível verificar a entropia de malware por meio do cálculo
de entropia de Shannon: se um malware usar criptografia para
ofuscação, a entropia tende a 0, o que caracteriza alta entropia.
Acerca de redes de computadores e segurança, julgue o item que segue.
No processo conhecido como scanning, o worm, em sua fase
de propagação, procura outros sistemas para infectar.
Um dos itens mais relevantes da infraestrutura de TI de organizações bancárias consiste na segurança da comunicação de dados. Ataques a essa infraestrutura por crackers provenientes de equipamentos externos podem ter consequências catastróficas para a instituição. Um dos tipos de ataque de maior potencial destrutivo nesse sentido são os ataques de canal lateral (em inglês side-channel attacks).
Considere as afirmações abaixo sobre ataques de canal lateral.
I - Ataques de canal lateral são habilitados quando um atacante possui acesso a classes de informação adicionais sobre o canal de comunicação, tais como a dissipação de potência ou o consumo de corrente elétrica do canal, as emissões eletromagnéticas deste, etc.
II - Na prática, não é possível evitar o vazamento de informações por todos os possíveis canais laterais existentes.
III - Podem ser efetivos apenas para efetuar ataques sobre criptografia de chave privada, mas não para criptografia baseada em chave pública.
Quais estão corretas?
I - Integer overflow II - Injeção de comandos III - Vazamento de informações sensíveis IV - Execução remota de comandos V - Ataques de força bruta
Quais podem ser evitadas por meio de boas práticas de programação segura?
GET /index.php?user=1'%20or%20'1'%20=%20'1&pass=1'%20or%20'1'%20=%20'1
Qual das alternativas melhor descreve o ataque?
Dec 19 21:59:14 localhost sshd[12297]: Failed password for invalid user root from 10.0.0.100 port 46290 ssh2 Dec 19 21:59:15 localhost sshd[12297]: Failed password for invalid user test from 10.0.0.100 port 46290 ssh2 Dec 19 21:59:17 localhost sshd[12299]: Failed password for invalid user admin from 10.0.0.100 port 46325 ssh2 Dec 19 21:59:19 localhost sshd[12301]: Failed password for invalid user info from 10.0.0.100 port 46351 ssh2 Dec 19 21:59:22 localhost sshd[12303]: Failed password for invalid user pi from 10.0.0.100 port 46378 ssh2 Dec 19 21:59:24 localhost sshd[12305]: Failed password for invalid user user from 10.0.0.100 port 46403 ssh2 Dec 19 21:59:27 localhost sshd[12307]: Failed password for invalid user postgres from 10.0.0.100 port 46435 ssh2 Dec 19 21:59:30 localhost sshd[12309]: Failed password for invalid user mysql from 10.0.0.100 port 46464 ssh2
Considere as afirmações abaixo sobre essas linhas.
I - A utilização de criptografia forte impede que esse tipo de ataque seja bem-sucedido. II - Limitar o número de pacotes TCP SYN por endereço IP de origem é uma forma de mitigar esse tipo de ataque. III - Descrevem uma varredura destinada às portas do protocolo UDP.
Quais estão corretas?
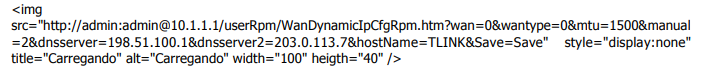
Considere as afirmações abaixo sobre esse código.
I - Trata-se de ataque no qual se pretende modificar a configuração dos servidores de nomes de um dispositivo.
II - É um ataque que disponibiliza a configuração dos servidores de nomes utilizados pelo website.
III - Trata-se de um ataque do tipo Cross-Site Request Forgery (CSRF).
IV - É um ataque que pretende sobrecarregar o sistema com dados aleatórios para ter acesso a dados da memória de um servidor web.
V - Trata-se de uma requisição que informa ao website qual a configuração de resolução de nomes utilizada pelo usuário.
Quais estão corretas?
I - Phishing é um ataque que pretende obter dados pessoais e financeiros. II - Ataques de phishing podem empregar diferentes técnicas, incluindo: engenharia social, páginas web falsas e sequestro de DNS (DNS Hijacking). III - A utilização de senhas fortes impede que um ataque de phishing seja bem-sucedido.
Quais estão corretas?
I - Ataques de negação de serviço distribuído não pretendem invadir sistemas, mas sim coletar informações sensíveis do sistema-alvo. II - Uma botnet é capaz de realizar poderosos ataques de negação de serviço. III - Serviços como NTP (123/UDP), SNMP (161/UDP) e CharGEN (19/UDP) são utilizados para amplificar ataques de negação de serviço. IV - O ataque denominado TCP SYN Flood vale-se das características do processo de three-way-handshaking do protocolo TCP para consumir recursos de um sistema-alvo, pretendendo torná-lo inacessível. V - Provedores de Internet que implementam filtro anti-spoofing em seus equipamentos estão livres de originar certos tipos de ataques de negação de serviço.
Quais estão corretas?
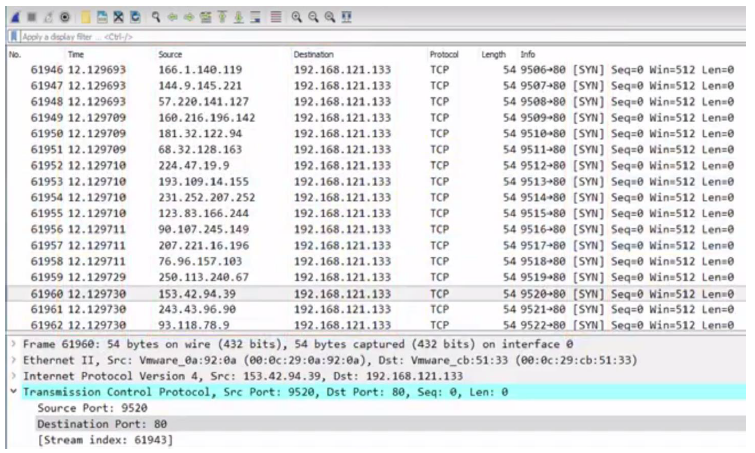
Esse ataque tem a habilidade de introduzir pacotes na Internet com uma fonte falsa de endereço sendo conhecido como ______________. É uma das muitas maneiras pelas quais o usuário pode se passar por outro. Marque a única alternativa que preenche CORRETAMENTE a lacuna da afirmação:
Roger é administrador de rede de uma empresa e tem recebido diversas reclamações dos usuários relatando que e-mails aparentemente enviados de uma origem, na verdade, foram enviados de outra. Alguns usuários também reclamaram que, ao navegar para um site, são redirecionados para outro.
A rede que Rogers administra pode ter sido vítima de um ataque que falsifica endereços IP, e-mails e DNS, chamado

 Conheça nossos planos