Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.997 questões


Uma empresa de tecnologia que está revisando sua política de segurança para garantir a proteção eficaz de todos os sistemas operacionais usados em sua infraestrutura de TI.
Existem várias medidas de proteção que podem ser adotadas
para resguardar os sistemas operacionais contra ataques de
malware, exploração de vulnerabilidades, negação de serviço, e
outras ameaças similares.
São consideradas medidas de proteção os itens:
I. Patches de segurança,
II. Capacitação dos funcionários no tema,
III. Antivírus,
IV. Controle de acesso
Está correto o que se afirma em
Considerando ameaças e ataques à segurança da informação, bem como mecanismos de segurança da informação, julgue o próximo item.
Nos ataques de força bruta, hackers utilizam uma
metodologia que identifica senhas disponíveis online e,
depois, as testam, pesquisando nomes de usuários, até
encontrarem uma correspondência.
Considerando ameaças e ataques à segurança da informação, bem como mecanismos de segurança da informação, julgue o próximo item.
Exfiltração consiste no ato criminoso de extração de dados
sem que o titular de direito desses ativos assim o perceba.
Analise os incidentes notificados ao CERT.br (Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil) de janeiro a dezembro de 2023:
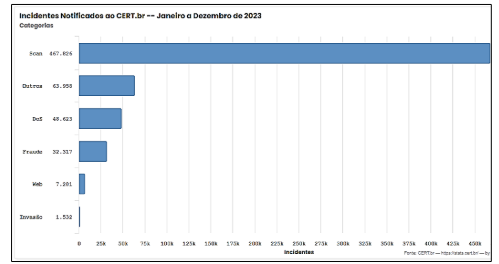
(Figura 1: Incidentes Notificados ao CERT.br - Jan a Dez 2023. Disponível em: https://stats.cert.br/incidentes/.)
Considerando a descrição das categorias de incidentes reportados ao CERT.br, qual das seguintes atividades é incluída na
categoria “Scan”?
( ) Um vírus de computador é capaz de se replicar e infectar outros arquivos ou programas sem a intervenção do usuário. Uma vez que um vírus é executado em um sistema, ele pode se espalhar para outros arquivos ou programas automaticamente sem a necessidade de interação do usuário.
( ) Spoofing é uma técnica na qual um atacante mascara a identidade ou origem de um pacote de dados, fazendo com que pareça originar-se de uma fonte confiável, com o objetivo de enganar o receptor e obter acesso não autorizado a sistemas ou informações.
( ) O cavalo de Troia é um tipo de malware que se disfarça como um programa aparentemente inofensivo ou útil, mas que, na verdade, esconde código malicioso. Quando ativado pelo usuário, ele executa ações não autorizadas, como roubo de informações ou danos ao sistema.
( ) O objetivo principal de um ataque de negação de serviço (DoS) é enviar mais dados do que um receptor espera para forçá-lo a armazenar os valores em variáveis fora do buffer.
A sequência está correta em
I. Os ataques de phishing podem ocorrer através de textos direcionados, com o objetivo de convencer a vítima a clicar em um link, baixar um anexo, enviar as informações solicitadas ou até mesmo concluir um pagamento real.
II. De Windows e iPhones até Mac’s e Android’s, nenhum sistema operacional está completamente seguro contra phishing.
III. O Windows Defender não realiza proteção contra sites maliciosos, phishing e downloads não seguros.
São corretas as afirmativas:
Sobre ataques do tipo phishing, julgue o item a seguir.
O phishing pode ser caracterizado como um tipo de ataque
de engenharia social que é realizado apenas por telefone.
Julgue o próximo item, relativo a vulnerabilidades em aplicações web e suas características.
Um ataque do tipo injeção SQL é caracterizado por permitir
a passagem de parâmetros SQL via entrada de dados da
aplicação e executar tais parâmetros no banco de dados.
Julgue o próximo item, relativo a vulnerabilidades em aplicações web e suas características.
Um dos tipos de ataques que permite o sequestro de sessão
em uma aplicação envolve roubar o cookie de sessão do
usuário, localizar o ID da sessão dentro do cookie e usar
essas informações para assumir o controle da sessão.
( ) Vulnerabilidade refere-se a qualquer fraqueza em um sistema que possa ser explorada por uma ameaça para causar dano ou acesso não autorizado, independentemente da intenção da fonte de ameaça.
( ) Uma ameaça precisa ser ativa e intencional para que um risco seja considerado válido; fenômenos naturais ou falhas sistêmicas não são categorizados como ameaças na gerência de riscos.
( ) O risco é considerado irrelevante se a organização possuir um plano de resposta a incidentes, pois a existência do plano elimina a necessidade de avaliação ou mitigação de riscos futuros.
As afirmativas são, respectivamente,

 Conheça nossos planos