Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.997 questões


Em relação aos tipos de ataque na Internet, o __________ tem como objetivo esgotar os recursos de uma rede, aplicação ou serviço de forma que usuários legítimos não possam acessá-los.
Assinale a alternativa que preenche corretamente a lacuna do trecho acima.
( ) HTTPS torna um site imune ao session hijacking.
( ) Captura ou replica o token de sessão do usuário para assumir a identidade da sessão.
( ) Cookies seguros evitam que session hijacking ocorra.
A sequência está correta em
(Disponível em: https://www.fortinet.com/br/resources/cyberglossary/brute-force-attack. Adaptado.)
Marque V para as afirmativas verdadeiras e F para as falsas.
( ) Limitar as tentativas de login com políticas de bloqueio de conta reduz a taxa de sucesso de um ataque de força bruta.
( ) Implementar autenticação multifator (MFA) reduz a taxa de sucesso de um ataque de força bruta, pois, após o usuário fazer login, será necessário fornecer código validador enviado via SMS ou até mesmo leitura de impressão digital para validar se o usuário é quem diz ser.
( ) É recomendado criar senhas robustas, com mais de 12 caracteres, atendendo aos requisitos de complexidade; e, para evitar o esquecimento, armazenar senhas em um documento de texto ou anotá-las em uma agenda pessoal é uma boa opção de segurança.
A sequência correta está em
Avalie o trecho a seguir.
“[...] infecta seu computador, criptografa dados sigilosos, como documentos pessoais ou fotos, e exige um resgate pela liberação. Se você se recusar a pagar, os dados serão excluídos. Algumas variantes bloqueiam todo o acesso ao computador. Elas podem alegar ser de autoridades legais legítimas e sugerir que você foi pego fazendo algo ilegal.”
Disponível em: https://www.kaspersky.com.br/resource-center/threats/computer-viruses-and-malware-facts-and-faqs. Acesso em: 20 jan. 2024. Adaptado.
A ameaça descrita é denominada
No que se refere a autenticação multifator, OAuth 2.0, cross-site scripting, DNS spoofing e port scanning, julgue o item a seguir.
Em um ataque cross-site scripting armazenado, quando um usuário é induzido a clicar um link malicioso, o código injetado é enviado para o site vulnerável, o que reflete o ataque de volta ao navegador do usuário; o navegador, então, executa o código, porque interpreta que ele veio de um servidor confiável.
Entre as possíveis consequências de um ataque DNS spoofing estão o roubo de dados pessoais e financeiros e a infecção dos sistemas da vítima por malware.
Um evento de port scanning do tipo XMAS é caracterizado pelo envio de um SYN por um remetente e pelo aguardo de uma resposta SYN-ACK pelo alvo; se recebida, a resposta será ignorada e o remetente saberá que a porta testada está aberta, sem que haja quaisquer vestígios da interação.
A camada de inteligência estratégica de ameaças abrange informações sobre as metodologias dos atacantes, ferramentas e tecnologias envolvidas.
Relacione a Coluna 1 à Coluna 2, associando as seguintes pragas digitais às suas respectivas definições.
Coluna 1
1. Spyware.
2. Adware.
3. Vírus.
Coluna 2
( ) Qualquer programa que coleta informações sobre um indivíduo ou organização sem seu consentimento prévio.
( ) Software ou parte de software, não necessariamente malicioso, mas que exibe propagandas enquanto uma aplicação principal é executada.
( ) Trecho de código que se anexa a um programa ou arquivo, de forma a poder se espalhar e infectar outros sistemas quando é transportado.
( ) A maioria é anexa a arquivos executáveis, o que significa que pode estar presente no computador, mas não provocará efeitos maliciosos a menos que o programa seja executado.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
Para executar essa simulação, Wallace fez uso da ferramenta:
A ETIR (Equipe de Tratamento de Incidentes em Redes) do órgão identificou que os gerentes sofreram um ataque do tipo:
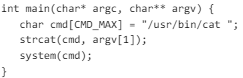
Dado que o programa opera com privilégios de administrador, a função system() é igualmente executada com tais privilégios. Quando um usuário fornece um nome de arquivo padrão, a chamada funciona como esperado. Contudo, se um invasor inserir uma string como ";rm -rf /", a chamada system() falhará ao tentar executar o comando "cat" por falta de argumentos, resultando na tentativa subsequente de
Com relação às defesas primárias recomendadas pela OWASP para esse tipo de ataque, analise as afirmativas a seguir e assinale (V) para a verdadeira e (F) para a falsa.
( ) Implementar escape em todos os dados fornecidos pelo usuário.
( ) Emprego de Stored Procedures adequadamente construídas.
( ) Utilização de Prepared Statements com consultas parametrizadas.
As afirmativas são, respectivamente,
A respeito dos conceitos de segurança da informação, das vulnerabilidades e ameaças, da biblioteca ITIL e do guia PMBOK, julgue o item subsequente.
Um ataque de phishing tenta obter informações sensíveis fingindo ser uma entidade confiável em uma
comunicação eletrônica.
O que é um ataque de phishing?
I. Ele é um ataque do tipo phishing. II. Um dos tipos de DDoS é o baseado no Service Port Flood, no qual o atacante utiliza endereços IPs falsos para solicitar o atendimento à requisição de serviço. III. Ele é um ataque que utiliza vários dispositivos distribuídos para sobrecarregar um sistema ou rede.
É correto o que se afirma em

 Conheça nossos planos