Questões de Concurso
Sobre ataques e ameaças em segurança da informação
Foram encontradas 1.997 questões


Ano: 2024
Banca:
Instituto JK
Órgão:
Prefeitura de São João do Paraíso - MA
Prova:
Instituto JK - 2024 - Prefeitura de São João do Paraíso - MA - Professor de 6° ao 9° Ano - Informática |
Q3542955
Segurança da Informação
Uma empresa sofreu um ataque após ter recebido uma mensagem por meio de um site com IP que
parecia ser confiável à primeira vista. Nessa situação, a empresa foi alvo de:
Ano: 2024
Banca:
Ibest
Órgão:
Prefeitura de Cristalina - GO
Provas:
Ibest - 2024 - Prefeitura de Cristalina - GO - Técnico em Segurança do Trabalho
|
Ibest - 2024 - Prefeitura de Cristalina - GO - Operador de Computador |
Ibest - 2024 - Prefeitura de Cristalina - GO - Fiscal de Vigilância Sanitária |
Ibest - 2024 - Prefeitura de Cristalina - GO - Fiscal de Tributos |
Ibest - 2024 - Prefeitura de Cristalina - GO - Fiscal de Obras e Posturas |
Ibest - 2024 - Prefeitura de Cristalina - GO - Entrevistador Social I |
Ibest - 2024 - Prefeitura de Cristalina - GO - Fiscal Ambiental |
Ibest - 2024 - Prefeitura de Cristalina - GO - Almoxarife |
Ibest - 2024 - Prefeitura de Cristalina - GO - Visitador Social |
Ibest - 2024 - Prefeitura de Cristalina - GO - Coletor |
Ibest - 2024 - Prefeitura de Cristalina - GO - Orientador Social |
Q3541999
Segurança da Informação
A rede de computadores infectados que podem ser
controlados remotamente e forçados a enviar spam ou
espalhar malware, sem o consentimento do usuário do
computador, recebe o nome de
Ano: 2024
Banca:
VUNESP
Órgão:
Prefeitura de Santo André - SP
Prova:
VUNESP - 2024 - Prefeitura de Santo André - SP - Analista de Tecnologia da Informação - Redes e Data Center |
Q3541006
Segurança da Informação
Uma subcategoria de ataque do tipo XSS é caracterizada pelo envio de scripts maliciosos, como parâmetros de
requisições a um website, explorando o fato de o conteúdo dessas requisições ser enviado de volta na resposta
ao navegador sem tratamento adequado, tais como em
mensagens de erro ou em exibição de strings de busca.
Essa subcategoria é conhecida como
Essa subcategoria é conhecida como
Ano: 2024
Banca:
PROMUN
Órgão:
Câmara de São José do Barreiro - SP
Prova:
PROMUN - 2024 - Câmara de São José do Barreiro - SP - Assistente Legislativo II |
Q3536805
Segurança da Informação
Fernando recebeu em seu e-mail um arquivo com a
extensão “.exe”. É correto afirmar que:
Ano: 2024
Banca:
COTEC
Órgão:
Prefeitura de Pirapora - MG
Prova:
COTEC - 2024 - Prefeitura de Pirapora - MG - Professor - Bilíngue - Língua Portuguesa e Língua Brasileira de Sinais/Libras |
Q3522920
Segurança da Informação
Ataques na internet são tentativas de crimes, conhecidos como hackers , de danificar ou destruir uma rede de sistemas. Essas revelações podem fazer com que dados sigilosos sejam roubados ou expostos, podendo causar roubo de identidade e extorsão do titular dos dados. Avalie as proposições a respeito do ataque de phishing :
I - O phishing é um dos golpes mais antigos e conhecidos da internet. O termo phishing se deve ao fato de os cibercriminosos irem “pescar” (em inglês, pescar ) com uma isca atraente para fisgar as vítimas do vasto oceano dos usuários da internet.
II - O phishing funciona com o golpista enviando um texto direcionado, com o objetivo de convencer a vítima a ter contato pessoalmente a fim de capturar informações sigilosas ou, até mesmo, conseguir obter recursos financeiros da vítima.
III - Alguns hackers chegam ao ponto de criar perfis falsos nas redes sociais e investem tempo na construção de um relacionamento com possíveis vítimas e só ativam a armadilha após estabelecer confiança.
IV - Um e-mail de phishing é um e-mail fraudulento criado para induzi-lo a revelar informações provisórias ou infectá-lo por meio de links para sites mal-intencionados ou anexos com malware.
Estão CORRETAS:
Ano: 2024
Banca:
COPESE - UFPI
Órgão:
UFPI
Prova:
COPESE - UFPI - 2024 - UFPI - Técnico de Tecnologia da Informação |
Q3489922
Segurança da Informação
Dentre as opções abaixo, assinale a que melhor descreve a diferença entre um vírus de computador e um
ataque de phishing:
Ano: 2024
Banca:
FUNDEP (Gestão de Concursos)
Órgão:
HRTN - MG
Prova:
FUNDEP (Gestão de Concursos) - 2024 - HRTN - MG - Suporte de Redes e Sistemas |
Q3485339
Segurança da Informação
Assinale a alternativa que apresenta o tipo de praga digital
que torna inacessíveis os dados armazenados no dispositivo,
geralmente usando criptografia, e exige pagamento de
resgate para restabelecer o acesso ao usuário e não vazar
os dados.
Ano: 2024
Banca:
IDCAP
Órgão:
Prefeitura de Santa Leopoldina - ES
Prova:
IDCAP - 2024 - Prefeitura de Santa Leopoldina - ES - MAMPB - Professor de Arte |
Q3483306
Segurança da Informação
O que caracteriza o spyware em um contexto de
segurança cibernética?
Ano: 2024
Banca:
Quadrix
Órgão:
CRN - 8ª Região (PR)
Provas:
Quadrix - 2024 - CRN - 8ª Região (PR) - Assistente Administrativo Júnior
|
Quadrix - 2024 - CRN - 8ª Região (PR) - Assistente Financeiro Júnior |
Quadrix - 2024 - CRN - 8ª Região (PR) - Recepcionista Júnior |
Quadrix - 2024 - CRN - 8ª Região (PR) - Assistente de Tecnologia da Informação Júnior |
Q3468918
Segurança da Informação
Assinale a alternativa que apresenta a técnica utilizada
para enganar usuários, fazendo-os revelar informações
confidenciais, como senhas e detalhes do cartão de crédito.
Ano: 2024
Banca:
FCM
Órgão:
Prefeitura de Timóteo - MG
Prova:
FCM - 2024 - Prefeitura de Timóteo - MG - Técnico de Nível Médio - Informática |
Q3466360
Segurança da Informação
Com relação a ameaças de segurança da informação,
é INCORRETO afirmar que
Ano: 2024
Banca:
Avança SP
Órgão:
Câmara de Americana - SP
Prova:
Avança SP - 2024 - Câmara de Americana - SP - Oficial de Informática |
Q3465918
Segurança da Informação
Os ataques proporcionados por invasores à
computadores e redes institucionais, tem como
foco principal a busca pela existente de:
Ano: 2024
Banca:
Qconcursos
Órgão:
Banco do Brasil
Prova:
Qconcursos - 2024 - Banco do Brasil - Agente Comercial (Escriturário) |
Q3451653
Segurança da Informação
Assinale a alternativa que descreve
corretamente uma característica de um Cavalo
de Troia (Trojan)
Ano: 2024
Banca:
INSTITUTO AOCP
Órgão:
SANEPAR
Prova:
INSTITUTO AOCP - 2024 - SANEPAR - Profissional - Analista de Informática |
Q3451109
Segurança da Informação
A Segurança da Informação é essencial para
proteger sistemas e dados contra acessos não
autorizados, danos, modificações e interrupções.
Ela cobre uma ampla gama de componentes,
incluindo hardware, software, sistemas
operacionais, aplicações, bancos de dados, redes,
pessoas e o ambiente físico. Considerando isso,
assinale a alternativa que apresenta o tipo de
ataque a redes de computadores caracterizado
pela falsificação de identidade para enganar
sistemas e usuários.
Q3444792
Segurança da Informação
Assinale a alternativa que apresenta a vulnerabilidade
que ocorre quando um programa escreve mais dados
em um buffer do que ele pode suportar, sendo essa
falha explorada para realizar a execução de código
arbitrário em um sistema computacional.
Q3444781
Segurança da Informação
A técnica de engenharia social que envolve a
manipulação direta de um indivíduo para obter
informações sensíveis por meio de uma comunicação
que aparenta ser legítima é denominada
Q3444775
Segurança da Informação
A técnica usada especificamente para explorar
vulnerabilidades em bancos de dados e obter acesso
não autorizado a informações sensíveis é
Ano: 2024
Banca:
EDUCA
Órgão:
Câmara de Pombal - PB
Prova:
EDUCA - 2024 - Câmara de Pombal - PB - Técnico em Informática |
Q3444573
Segurança da Informação
“
Os _______________________ exploram
vulnerabilidades em software que ainda não são
conhecidas pelo fornecedor.”
Ano: 2024
Banca:
OBJETIVA
Órgão:
Prefeitura de Guaraniaçu - PR
Prova:
OBJETIVA - 2024 - Prefeitura de Guaraniaçu - PR - Técnico em Informática |
Q3443955
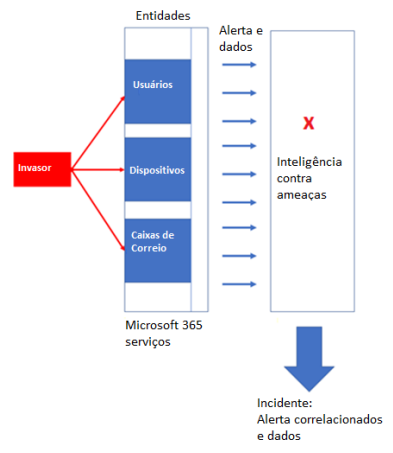
Segurança da Informação
Considerando−se o esquema abaixo ilustrado, no contexto do Microsoft 365, qual é a solução X?
Ano: 2024
Banca:
Ibest
Órgão:
Prefeitura de Cristalina - GO
Provas:
Ibest - 2024 - Prefeitura de Cristalina - GO - Assistente Social I
|
Ibest - 2024 - Prefeitura de Cristalina - GO - Analista Ambiental |
Ibest - 2024 - Prefeitura de Cristalina - GO - Psicólogo II - 30 Horas |
Ibest - 2024 - Prefeitura de Cristalina - GO - Pedagogo |
Q3442582
Segurança da Informação
Os ataques que usam anúncios infectados para
espalhar malware ou redirecionar as vítimas a sites
maliciosos são denominados
Ano: 2024
Banca:
COTEC
Órgão:
Prefeitura de Limeira do Oeste - MG
Prova:
COTEC - 2024 - Prefeitura de Limeira do Oeste - MG - Engenheiro |
Q3441783
Segurança da Informação
Considere o trecho a seguir.
“[...] é um tipo de malware mais perigoso que um vírus comum, pois sua propagação é rápida e ocorre sem controle da vítima. Assim que ele contamina um computador, o programa malicioso cria cópias de si mesmo em diferentes locais do sistema e se espalha para outras máquinas, seja por meio de internet, mensagens, conexões locais, dispositivos USB ou arquivos.”
Disponível em: https://www.techtudo.com.br/noticias/2018/11/o-que-e-um-...-entenda-o-malware-que-se-multiplica-sozinho.ghtml. Acesso em: 12 mar. 2024.
O vírus mencionado no trecho é o

 Conheça nossos planos