Questões de Concurso
Sobre análise de vulnerabilidade e gestão de riscos em segurança da informação
Foram encontradas 893 questões


Ano: 2010
Banca:
FCC
Órgão:
TRF - 4ª REGIÃO
Prova:
FCC - 2010 - TRF - 4ª REGIÃO - Técnico Judiciário - Operação de Computador |
Q64348
Segurança da Informação
No contexto da segurança, pode ser definida como a fraqueza ou deficiência que pode ser explorada. Trata-se de:
Ano: 2010
Banca:
FCC
Órgão:
MPE-RN
Prova:
FCC - 2010 - MPE-RN - Analista de Tecnologia da Informação - Engenharia de Software |
Q64281
Segurança da Informação
Na especificação dirigida a riscos, a compreensão da probabilidade de ocorrência de um risco e das consequências potenciais, se um acidente ou incidente, associado com este risco, ocorrer, é da competência do processo de
Ano: 2010
Banca:
CESGRANRIO
Órgão:
ELETROBRAS
Prova:
CESGRANRIO - 2010 - ELETROBRAS - Analista de Sistemas Júnior - Processos de Negócios |
Q63983
Segurança da Informação
Informações confidenciais de uma importante multinacional vazaram para a concorrente e, devido ao grande prejuízo, o alto escalão resolveu dar uma atenção para a segurança da informação. Com base nessa situação, é INCORRETO afirmar que
Ano: 2010
Banca:
FCC
Órgão:
TRE-RS
Prova:
FCC - 2010 - TRE-RS - Analista Judiciário - Analista de Sistemas Suporte |
Q62271
Segurança da Informação
Vulnerabilidades são as fraquezas presentes nos ativos de informação que poderiam ser exploradas, intencionalmente ou não, resultando na quebra de um ou mais princípios de segurança da informação. Com base nessa informação, analise os itens a seguir.
I. Computadores são vulneráveis por serem construídos para troca e armazenamento de dados. Isto pode ser explorado por vírus, cavalos de troia, negação de serviço entre outros.
II. As pessoas não são vulneráveis, pois não guardam informações relevantes para ataques aos ativos de informação.
III. Os ambientes são suscetíveis de incêndios, enchentes, terremotos.
IV. Poluentes diversos eventualmente podem danificar equipamentos e meios de armazenamento.
Representam vulnerabilidades dos ativos de informação o que consta em
I. Computadores são vulneráveis por serem construídos para troca e armazenamento de dados. Isto pode ser explorado por vírus, cavalos de troia, negação de serviço entre outros.
II. As pessoas não são vulneráveis, pois não guardam informações relevantes para ataques aos ativos de informação.
III. Os ambientes são suscetíveis de incêndios, enchentes, terremotos.
IV. Poluentes diversos eventualmente podem danificar equipamentos e meios de armazenamento.
Representam vulnerabilidades dos ativos de informação o que consta em
Ano: 2010
Banca:
FCC
Órgão:
MPE-RN
Prova:
FCC - 2010 - MPE-RN - Analista de redes e comunicação de dados |
Q52797
Segurança da Informação
Fraqueza ou deficiência que pode ser explorada por uma ameaça. Essa é a definição de
Ano: 2010
Banca:
FCC
Órgão:
MPE-RN
Provas:
FCC - 2010 - MPE-RN - Analista de redes e comunicação de dados
|
FCC - 2010 - METRÔ-SP - Analista - Tecnologia da Informação |
FCC - 2010 - TCE-SP - Agente da Fiscalização Financeira - Informática - Suporte de Web |
Q52783
Segurança da Informação
Em segurança da informação, NÃO é considerada uma causa de vulnerabilidade:
Ano: 2010
Banca:
ESAF
Órgão:
MPO
Prova:
ESAF - 2010 - MPOG - Analista de Planejamento e Orçamento - Tecnologia da Informação - Prova 2 |
Q45428
Segurança da Informação
O Fluxo de Análise das ameaças e riscos, na ordem apresentada, consiste de
Q34939
Segurança da Informação
Segundo a norma NBR ISO/IEC 17799:2005, NÃO se trata de uma etapa da gestão de riscos:
Q34870
Segurança da Informação
De acordo com a estrutura conceitual do COSO (The Committee of Sponsoring Organizations of the Treadway Commission), um dos componentes de gerenciamento de riscos corporativos é a identificação de eventos, os quais podem ser definidos como incidentes ou ocorrências geradas com base em fontes internas ou externas e que afetam a implementação de estratégias ou a realização dos objetivos de uma organização. Um exemplo de evento gerado por fatores externos econômicos é
Q34869
Segurança da Informação
Entre os responsáveis pelo gerenciamento de riscos de uma organização estão os
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
TCE-TO
Prova:
CESPE - 2009 - TCE-TO - Analista de Controle Externo - Informática - Processamento de Dados |
Q147578
Segurança da Informação

Não são exemplos de ataques, ameaças ou vulnerabilidades de sistemas os conceitos identificados por
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
ANATEL
Provas:
CESPE - 2009 - ANATEL - Analista Administrativo - Análise de Negócios
|
CESPE - 2009 - ANATEL - Analista Administrativo - Arquitetura de Soluções |
CESPE - 2009 - ANATEL - Analista Administrativo - Ambiente Operacional |
Q146667
Segurança da Informação
Texto associado

A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação.
Julgue o item subsequente acerca das informações apresentadas e dos conceitos de segurança da informação.
A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação.
Julgue o item subsequente acerca das informações apresentadas e dos conceitos de segurança da informação.
A análise de vulnerabilidades aplicável no contexto da figura emprega técnicas automatizadas e manuais, que variam amplamente, sendo o tipo de ameaça sob análise um fator mais correlacionado a essa variação que o tipo do ativo sob análise.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE / CEBRASPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Infraestrutura - Suporte |
Q139056
Segurança da Informação
Texto associado
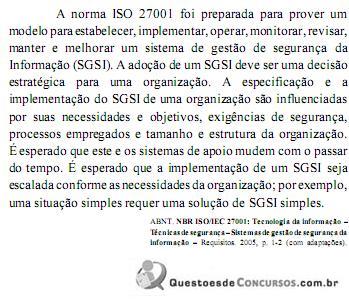
Em conformidade com o apresentado na norma ISO/IEC 27001,
julgue os itens subsequentes.
Em conformidade com o apresentado na norma ISO/IEC 27001,
julgue os itens subsequentes.
A segregação é um método utilizado para reduzir o risco de uso indevido acidental ou deliberado dos sistemas. Devem ser tomados cuidados para impedir que uma única pessoa possa acessar, modificar ou usar ativos sem a devida autorização ou detecção.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE / CEBRASPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Infraestrutura - Suporte |
Q139055
Segurança da Informação
Texto associado
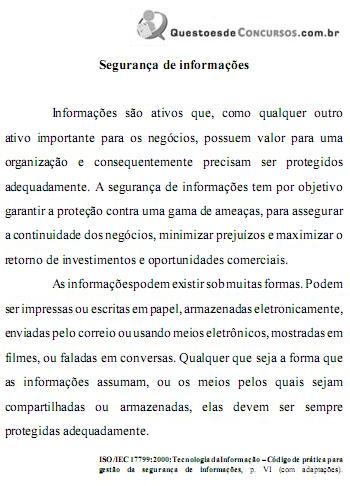
A respeito de segurança de informações, julgue os itens que se
seguem.
A respeito de segurança de informações, julgue os itens que se
seguem.
Os acordos de terceirização (outsourcing) devem tratar dos riscos, controle de segurança e procedimentos para sistemas de informação, ambientes de rede e(ou) desktop no contrato entre as partes.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE / CEBRASPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Infraestrutura - Suporte |
Q139054
Segurança da Informação
Texto associado
A respeito de segurança de informações, julgue os itens que se
seguem.
A respeito de segurança de informações, julgue os itens que se
seguem.
Avaliação de risco é o processo de identificar, controlar e minimizar ou eliminar os riscos de segurança que podem afetar sistemas de informação, a um custo aceitável.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE / CEBRASPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Infraestrutura - Suporte |
Q139053
Segurança da Informação
Texto associado
A respeito de segurança de informações, julgue os itens que se
seguem.
A respeito de segurança de informações, julgue os itens que se
seguem.
Gestão de riscos é o processo de avaliação das ameaças às informações e às facilidades de processamento de informações, dos impactos nas informações e nas facilidades, das vulnerabilidades das informações e facilidades, e da probabilidade de ocorrência de riscos.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE / CEBRASPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Infraestrutura - Suporte |
Q139052
Segurança da Informação
Texto associado
A respeito de segurança de informações, julgue os itens que se
seguem.
A respeito de segurança de informações, julgue os itens que se
seguem.
O estabelecimento de requisitos de segurança só pode ocorrer se realizado por meio da avaliação de riscos contra a organização.
Ano: 2009
Banca:
FCC
Órgão:
TCE-GO
Prova:
FCC - 2009 - TCE-GO - Analista de Controle Externo - Tecnologia da Informação |
Q123664
Segurança da Informação
Em um processo de análise de riscos em TI, uma avaliação da vulnerabilidade depende das avaliações
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
TCE-RN
Provas:
CESPE - 2009 - TCE-RN - Assessor Técnico de Informática
|
CESPE - 2009 - TCE-RN - Inspetor de Controle Externo - Tecnologia da Informação |
Q123299
Segurança da Informação
Com relação às normas NBR ISO/IEC 27.001 e 27.002, de gestão de segurança da informação, e à norma de risco NBR ISO/IEC 27.005, julgue o item a seguir.
A implantação de um sistema de gestão de segurança da informação envolve a análise de riscos na infraestrutura de tecnologia da informação, a fim de identificar os pontos vulneráveis e as falhas nos sistemas, que devem ser corrigidos, bem como definir processos para detectar e responder a incidentes de segurança, juntamente com os procedimentos para auditorias.
Q76640
Segurança da Informação
No tocante às vulnerabilidades, aquela que está relacionada com a montagem de sites falsos ou envio de mensagens de e-mail, fazendo se passar como se fossem empresas legítimas a fim de solicitar aos usuários seus dados confidenciais, é conhecida como:

 Conheça nossos planos