Questões de Concurso Sobre análise de vulnerabilidade e gestão de riscos em segurança da informação

Foram encontradas 859 questões

Q4305111 Segurança da Informação
No âmbito da segurança informação, а mitigação de riscos envolve o mapeamento dos pontos por onde um agente malicioso pode tentar inserir ou extrair dados de um ambiente computacional. O conjunto total de todas as vulnerabilidades e pontos de entrada possíveis e expostos que podem ser explorados por um invasor é chamado de
Alternativas
Q4295199 Segurança da Informação
Uma organização realizou uma avaliação de segurança em sua rede de computadores com o objetivo de identificar vulnerabilidades e reduzir os riscos de acessos não autorizados. Durante a análise, foram considerados aspectos relacionados às técnicas de invasão, formas de abordagem de possíveis ataques e análise de riscos.

Com base nessa situação, analise as afirmativas a seguir:

I. A análise de riscos busca identificar ameaças e vulnerabilidades, avaliando a possibilidade de ocorrência de incidentes e seus potenciais impactos sobre os ativos da organização.
II. Técnicas de engenharia social podem explorar aspectos relacionados ao comportamento humano para induzir usuários a fornecer informações ou realizar ações que comprometam a segurança.
III. Testes de invasão (penetration testing), quando autorizados, podem ser utilizados para identificar e avaliar vulnerabilidades de sistemas e redes.
IV. A utilização de senhas fortes, autenticação multifator e controle adequado de privilégios são medidas que podem contribuir para reduzir riscos de acesso não autorizado.
V. A identificação de uma vulnerabilidade significa que um ataque necessariamente ocorrerá, independentemente das medidas de segurança adotadas pela organização.

Estão CORRETAS
Alternativas
Q4293853 Segurança da Informação
Uma equipe de desenvolvimento de uma concessionária de ônibus intermunicipais mantém microsserviços para cálculo de tarifas, controle de assentos e processamento de pagamentos. Na pipeline de CI/CD, o SAST passou a sinalizar, em um serviço de cálculo de tarifas, possível risco de SQL injection em uma query usada em relatórios internos. O DAST, executado automaticamente sobre o ambiente de homologação com dados de teste, não identificou vulnerabilidades de SQL injection nesse serviço. Nesse cenário, a opção que descreve de forma mais adequada essa situação e a postura recomendada da equipe é:
Alternativas
Q4279892 Segurança da Informação
Concluída a análise de riscos de segurança da informação de uma autarquia estadual conforme a ABNT NBR ISO/IEC 27005, a direção decide, quanto ao risco de perdas financeiras decorrentes de interrupção prolongada do data center, contratar apólice de seguro que cubra os prejuízos de eventual concretização do evento, mantendo a operação como está.

Nos termos da norma, essa decisão corresponde à opção de tratamento de risco denominada 
Alternativas
Q4279881 Segurança da Informação
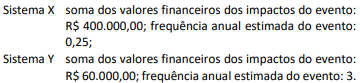
Aplicando o método quantitativo (nível 2) da ISSAI 5310 na revisão de segurança dos sistemas de uma entidade estadual, a equipe do TCE-PE levantou os seguintes dados sobre dois sistemas, considerando, para cada um, um evento de ameaça específico:

Imagem associada para resolução da questão

Segundo esse método, as contramedidas devem ser dirigidas primeiro ao ativo com maior expectativa anual de perda (ALE), calculada pela combinação do valor dos impactos com a frequência estimada do evento.

Assinale a opção que indica o sistema a ser priorizado e o valor da respectiva ALE.
Alternativas
Q4260146 Segurança da Informação
Uma organização contrata especialistas em segurança para simular ataques cibernéticos reais contra sua infraestrutura de rede e aplicações, com o objetivo de explorar ativamente as fraquezas identificadas e avaliar o impacto potencial de uma invasão bem-sucedida. Assinale a alternativa correspondente a essa prática de análise de vulnerabilidade.
Alternativas
Q4248462 Segurança da Informação

Considerando as possibilidades de SQL Injection em uma aplicação web, julgue o item subsequente.


A sanitização de parâmetros de entrada pelo usuário é uma maneira de impedir a efetividade de um ataque SQL Injection. 

Alternativas
Q4246541 Segurança da Informação
Após aplicar controles de mitigação a um risco de segurança identificado, a gestão de TI de uma empresa avalia que o nível de exposição remanescente é tolerável e decide não investir em controles adicionais. Sobre esse cenário, à luz da NBR ISO/IEC 27005, analise as assertivas a seguir:
I. O risco remanescente após a aplicação dos controles é denominado risco residual.
II. A decisão de não investir em controles adicionais, tolerando o risco residual, caracteriza a aceitação do risco.
III. A aceitação do risco não elimina formalmente a necessidade de monitoramento futuro.
Quais estão corretas? 
Alternativas
Q4244323 Segurança da Informação
Durante a implantação de um Sistema de Gestão de Segurança da Informação (SGSI), um analista precisa definir as etapas de tratamento de riscos e seleção de controles. À luz das diretrizes e dos requisitos da ABNT NBR ISO/IEC 27001:2022, analise as assertivas a seguir:

I. A organização deve primeiro avaliar os riscos identificados e selecionar opções de tratamento adequadas para somente depois determinar os controles necessários para implementar o tratamento escolhido.
II. A norma exige a implementação obrigatória de todos os controles de segurança listados no Anexo A, devendo a organização aplicá-los independentemente dos resultados obtidos na avaliação de riscos.
III. A organização deve reter informação documentada sobre os resultados do processo de tratamento de riscos, os quais devem ser objeto de monitoramento e análise crítica contínuos.

Quais estão corretas?
Alternativas
Q4240733 Segurança da Informação
No que se refere à segurança da informação, assinale a opção que apresenta a definição de gray box. 
Alternativas
Q4237474 Segurança da Informação
Após a prefeitura instalar antivírus, firewalls e treinar os funcionários, parte da vulnerabilidade do ambiente diminuiu, mas não chegou a zero. Na gestão de segurança, o risco que permanece após a implementação dos controles de proteção é chamado de risco
Alternativas
Q4234274 Segurança da Informação

No que se refere a contratações de TI no setor público, à gestão de riscos de TI, à gestão de serviços de TI e à gestão de processos, julgue o item que se segue.


De acordo com as diretrizes da norma ISO 31000, o processo de tratamento de riscos restringe-se às incertezas que possam gerar impactos negativos à organização; a opção de compartilhar o risco é classificada como resposta para eventos de oportunidade; e a redução do risco deve ser aplicada obrigatoriamente a todos os riscos residuais identificados pela auditoria de TI.

Alternativas
Q4234220 Segurança da Informação

A respeito de conceitos básicos de segurança da informação, de métodos de autenticação e autorização, de ameaças e vulnerabilidades em aplicações e de segurança em aplicativos web, julgue o seguinte item.


No contexto do conjunto de frameworks, guias e boas práticas da OWASP aplicáveis a testes em aplicações web, a análise de segurança inclui a identificação sistemática de pontos de entrada, a manipulação controlada de dados fornecidos à aplicação e a observação de suas respostas, com o objetivo de evidenciar vulnerabilidades, tais como injeções, falhas de controle de acesso e exposição indevida de dados.

Alternativas
Ano: 2026 Banca: FUNDATEC Órgão: Polícia Penal - RS Provas: FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Administração | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Odontologia | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Pedagogia | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Psicologia | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Serviço Social | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Terapia Ocupacional | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Arquitetura | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Ciência da Computação | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Ciências Contábeis | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Engenharia Elétrica | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Ciências Sociais | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Estatística | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Direito | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Fisioterapia | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Farmácia | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Educação Física | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Enfermagem | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Engenharia Agronômica | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Engenharia Ambiental | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Engenharia Civil | FUNDATEC - 2026 - Polícia Penal - RS - Analista da Polícia Penal - Nutrição |
Q4230159 Segurança da Informação
O Guia de Inteligência Artificial Generativa do Governo Federal (2026), elaborado como parte das ações do Núcleo de Inteligência Artificial (NIA) do Ministério da Gestão e da Inovação de Serviços Públicos (MGI), apresenta orientações sobre o uso de Inteligência Artificial Generativa (IAG) no setor público. Assinale a alternativa que NÃO corresponde, de acordo com o NIA, a um risco associado ao uso de ferramentas de inteligência artificial generativas, como o ChatGPT, o Gemini e o Copilot.
Alternativas
Q4219370 Segurança da Informação
No contexto da gerência de riscos em segurança da informação, assinale a alternativa que apresenta corretamente a relação entre ameaça, vulnerabilidade e impacto.
Alternativas
Q4219369 Segurança da Informação

O IFCE está estruturando um Sistema de Gestão de Segurança da Informação (SGSI) para adequação às normas vigentes. O analista de tecnologia da informação foi designado para apoiar a alta direção na definição do escopo, avaliação de riscos e implementação de controles conforme a ABNT NBR ISO/IEC 27001:2022. Durante a fase de planejamento, identificou-se a necessidade de documentar critérios de avaliação e tratamento de riscos.


Considerando os requisitos da ABNT NBR ISO/IEC 27001:2022, é correto afirmar que a ação adequada nesse contexto é

Alternativas
Q4218140 Segurança da Informação
Uma equipe de desenvolvimento decidiu aprimorar a segurança de suas aplicações e passou a adotar práticas de Secure SDLC integradas ao pipeline de DevSecOps.
Como parte dessa iniciativa, a equipe incorporou ao processo de integração contínua (CI) a ferramenta de análise estática de segurança Checkmarx.
Com o uso dessa ferramenta, diversos alertas passaram a ser gerados durante o desenvolvimento, indicando possíveis vulnerabilidades relacionadas ao uso de entradas externas diretamente na construção de instruções, inclusive em trechos de código que ainda não haviam sido executados.
Considerando o cenário apresentado, assinale a opção que melhor descreve a atuação dessa ferramenta de análise estática no contexto de um SDLC seguro. 
Alternativas
Q4218138 Segurança da Informação
No que diz respeito à gestão de riscos fundamentada na norma ISO 31000 e sua integração com as políticas de segurança da informação, analise as afirmativas a seguir.

I. A melhoria contínua e a criação e proteção de valor são princípios da ISO 31000.
II. A ISO 31000 orienta a identificação, a análise e o tratamento de riscos, servindo como base para a definição de políticas de segurança alinhadas aos riscos organizacionais.
III. A ISO 31000 é uma norma certificável internacional que funciona como um guia de boas práticas.

Está correto o que se afirma em 
Alternativas
Q4218125 Segurança da Informação
No contexto da gestão de riscos em segurança da informação, a Gestão de Identidades e Acessos (IAM) é estruturada para mitigar riscos operacionais e de conformidade.
Sobre o tema, avalie as afirmativas a seguir e assinale (V) para a verdadeira e (F) para a falsa.

( ) O provisionamento automatizado de acessos eleva a eficiência operacional, reduzindo erros operacionais e aumentando a consistência na atribuição de permissões.
( ) A adoção de mecanismos de Single Sign-On em ambientes corporativos dispensa a necessidade de auditoria e rastreabilidade de acessos, uma vez que a autenticação ocorre de forma centralizada.
( ) O modelo de controle de acesso Attribute-Based Access Control utiliza atributos como localização, horário, perfil do usuário ou tipo de dispositivo para determinar a autorização de acesso a recursos de TI.

As afirmativas são, respectivamente, 
Alternativas
Q4218121 Segurança da Informação
Considerando a classificação de riscos e o tratamento dos riscos, analise o cenário a seguir.

Uma sociedade empresária de Segurança da Informação identificou um risco relacionado aos Testes de Software, classificado com probabilidade 5 (muito alto) e Impacto 4 (alto) em sua matriz de riscos.

Sobre o nível de risco e a estratégia mais adequada para tratá-lo, assinale a afirmativa correta. 

Alternativas
Respostas
1: B
2: D
3: C
4: B
5: C
6: D
7: C
8: D
9: C
10: A
11: A
12: E
13: C
14: C
15: D
16: B
17: C
18: B
19: E
20: E