Questões de Concurso
Sobre análise de vulnerabilidade e gestão de riscos em segurança da informação
Foram encontradas 893 questões


Ano: 2012
Banca:
UNEMAT
Órgão:
CEPROMAT
Prova:
UNEMAT - 2012 - CEPROMAT - Analista de Tecnologia da Informação |
Q299169
Segurança da Informação
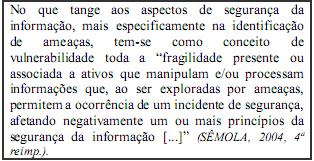
São exemplos de vulnerabilidades:
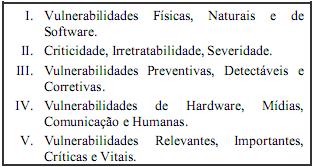
Assinale a alternativa correta.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q291002
Segurança da Informação
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
A identificação do ativo, que representa elemento com valor para o empreendimento que necessita de proteção, é uma etapa fundamental ao processo de gestão de riscos.
A identificação do ativo, que representa elemento com valor para o empreendimento que necessita de proteção, é uma etapa fundamental ao processo de gestão de riscos.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q291001
Segurança da Informação
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
No processo de gestão de riscos, a identificação das consequências pressupõe a análise do risco de uma consequência, que, por sua vez, poderá redundar em perda de eficácia e instabilidade no funcionamento de sistemas e perda de oportunidade de negócios, entre outras.
No processo de gestão de riscos, a identificação das consequências pressupõe a análise do risco de uma consequência, que, por sua vez, poderá redundar em perda de eficácia e instabilidade no funcionamento de sistemas e perda de oportunidade de negócios, entre outras.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q291000
Segurança da Informação
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
A etapa de identificação de controles envolve a determinação dos responsáveis pelos ativos e o envio dos comandos de controle de incidentes para que sejam tomadas as medidas pertinentes.
A etapa de identificação de controles envolve a determinação dos responsáveis pelos ativos e o envio dos comandos de controle de incidentes para que sejam tomadas as medidas pertinentes.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AC
Prova:
CESPE - 2012 - TJ-AC - Analista Judiciário - Análise de Suporte |
Q290999
Segurança da Informação
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
O escopo de um plano de gerenciamento de riscos, aplicado a métodos e a processos e ligado ao local da declaração que introduz no processo, refere-se à região da empresa em que é utilizável.
O escopo de um plano de gerenciamento de riscos, aplicado a métodos e a processos e ligado ao local da declaração que introduz no processo, refere-se à região da empresa em que é utilizável.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
ANAC
Prova:
CESPE - 2012 - ANAC - Analista Administrativo - Área 5 |
Q279157
Segurança da Informação
Texto associado
A respeito da gestão de segurança da informação, julgue os itens subsequentes.
A gestão de riscos difere do planejamento de continuidade de negócios; enquanto aquela visa minimizar os prejuízos decorrentes de um incidente de segurança da informação, este objetiva, especificamente, minimizar a ocorrência de incidentes.
Ano: 2012
Banca:
CESGRANRIO
Órgão:
CMB
Prova:
CESGRANRIO - 2012 - Casa da Moeda - Analista - Segurança da Informação |
Q273347
Segurança da Informação
O processo de gerenciamento de risco se resume em identificar os riscos, avaliar a probabilidade dos riscos acontecerem e determinar os controles para
Ano: 2012
Banca:
AOCP
Órgão:
TCE-PA
Prova:
AOCP - 2012 - TCE-PA - Assessor Técnico de Informática - Analista de Segurança |
Q271790
Segurança da Informação
O XSS, ou Cross-site scripting, é
Ano: 2012
Banca:
AOCP
Órgão:
TCE-PA
Prova:
AOCP - 2012 - TCE-PA - Assessor Técnico de Informática - Analista de Segurança |
Q271781
Segurança da Informação
Um dos softwares distribuído sob GNU para a verificação de falhas ou vulnerabilidades de segurança, composto por um cliente e servidor que faz um port scan no computador alvo e gera vários scripts que ligam-se a cada porta aberta para verificar problemas de segurança é o
Ano: 2012
Banca:
AOCP
Órgão:
TCE-PA
Prova:
AOCP - 2012 - TCE-PA - Assessor Técnico de Informática - Analista de Segurança |
Q271780
Segurança da Informação
O “Pentest" é uma das estratégias que pode ser adotada por uma organização como forma de testar a segurança da informação. Entende-se por “Pentest":
Ano: 2012
Banca:
AOCP
Órgão:
TCE-PA
Prova:
AOCP - 2012 - TCE-PA - Assessor Técnico de Informática - Analista de Suporte |
Q271171
Segurança da Informação
Sobre softwares maliciosos, assinale a alternativa correta.
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264675
Segurança da Informação
Na gestão de riscos de um projeto que envolva a TI, há diversas técnicas que podem ser empregadas em sua análise. Do ponto de vista técnico, a análise de riscos deve levar em consideração os 3 principais aspectos que podem levar um projeto a enfrentar riscos. Esses aspectos são:
Ano: 2012
Banca:
FCC
Órgão:
TST
Prova:
FCC - 2012 - TST - Analista Judiciário - Tecnologia da Informação |
Q264674
Segurança da Informação
Considerando a TI, as empresas devem ter constante preocupação com os riscos, que se concretizados, podem vir a prejudicar suas atividades. Dessa forma, a gestão de riscos é uma atividade de grande importância na condução dos negócios de uma empresa. Na maioria dos casos, a primeira etapa a ser realizada na gestão de riscos é a identificação dos riscos, que consiste em
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AL
Prova:
CESPE - 2012 - TJ-AL - Analista Judiciário - Análise de Sistemas |
Q260543
Segurança da Informação
O escâner de vulnerabilidade é uma ferramenta para as áreas de análises de riscos, segurança na rede e auditoria da política de segurança das organizações. Com relação a essa ferramenta, assinale a opção correta.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TRE-RJ
Prova:
CESPE / CEBRASPE - 2012 - TRE-RJ - Analista Judiciário - Análise de Sistemas |
Q259226
Segurança da Informação
Texto associado
A respeito da gestão de riscos, julgue os próximos itens.
São opções para tratamento do risco: reduzi-lo, aceitá-lo, evitá-lo ou transferi-lo.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TRE-RJ
Prova:
CESPE / CEBRASPE - 2012 - TRE-RJ - Analista Judiciário - Análise de Sistemas |
Q259225
Segurança da Informação
Texto associado
A respeito da gestão de riscos, julgue os próximos itens.
São consideradas entradas para o processo de análise/avaliação de riscos de segurança da informação os critérios básicos, o escopo, os limites e a organização do processo de gestão de riscos de segurança da informação.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TRE-RJ
Prova:
CESPE / CEBRASPE - 2012 - TRE-RJ - Analista Judiciário - Análise de Sistemas |
Q259214
Segurança da Informação
Texto associado
A respeito de conceitos relacionados a segurança da informação, julgue os itens a seguir.
Na área de segurança da informação, vulnerabilidade representa causa potencial de um incidente indesejado.
Ano: 2012
Banca:
CESGRANRIO
Órgão:
Chesf
Prova:
CESGRANRIO - 2012 - Chesf - Profissional de Nível Superior - Analista de Sistemas |
Q258828
Segurança da Informação
A gestão de continuidade de negócio envolve prioritariamente os seguintes processos:
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Analista de redes e comunicação de dados |
Q257056
Segurança da Informação
Texto associado
Em segurança da informação, um risco é um evento ou uma condição incerta que pode causar algum dano a um sistema de informação ou até à própria organização como um todo.
Com referência à avaliação de riscos, julgue os próximos itens.
Com referência à avaliação de riscos, julgue os próximos itens.
Em avaliação de riscos, os riscos podem ser analisados de acordo com sua probabilidade de acontecimento e com os possíveis impactos que eles podem causar.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Analista de redes e comunicação de dados |
Q257055
Segurança da Informação
Texto associado
Em segurança da informação, um risco é um evento ou uma condição incerta que pode causar algum dano a um sistema de informação ou até à própria organização como um todo.
Com referência à avaliação de riscos, julgue os próximos itens.
Com referência à avaliação de riscos, julgue os próximos itens.
Em uma organização, a identificação de vulnerabilidades é uma atividade importante, que deve ser realizada em conjunto com a avaliação de riscos.

 Conheça nossos planos