Questões de Concurso
Sobre análise de vulnerabilidade e gestão de riscos em segurança da informação
Foram encontradas 893 questões


Considerando a metodologia Open Web Application Security Project (OWASP), a aplicação Web SiCONTA possui uma vulnerabilidade classificada na categoria:
Julgue o seguinte item, a respeito de segurança da informação.
Tecnologias, processos e pessoas são os níveis considerados
para a implementação da gestão de riscos.
Julgue o seguinte item, a respeito de segurança da informação.
É por meio do tratamento de riscos que se identificam e se
estimam os riscos, considerando-se o uso sistemático de
informações, a análise de ameaças, as vulnerabilidades e
seus impactos.
Acerca da gestão dos riscos de segurança da informação, julgue o item que se segue.
A gestão de risco é um processo composto por diversas
atividades, sendo a primeira a de definição do contexto, que
é seguida pelas atividades de análise/avaliação de riscos,
tratamento do risco, aceitação do risco, comunicação do
risco, e as últimas, as de monitoramento e análise crítica de
riscos.
Acerca da gestão dos riscos de segurança da informação, julgue o item que se segue.
O tratamento do risco limita-se a reduzir os riscos e definir o
plano de tratamento do risco.
Na situação hipotética apresentada, os fabricantes e os clientes são considerados partes interessadas.
Acerca de OWSAP Top 10 e ameaça, julgue o próximo item.
OSWAP Top 10 consiste em uma lista com as dez maiores
vulnerabilidades relacionadas a aplicações web.
O impacto sobre o negócio, mensurado no momento do tratamento dos riscos, pode ser determinado por abordagens quantitativas ou qualitativas.
Vulnerabilidade é o grau de suscetibilidade de um objeto a uma ameaça.
Na etapa de avaliação do risco, os especialistas em segurança identificam as ameaças que afetam os ativos, de acordo com seu tipo e sua origem.
No processo de gestão de risco, as ameaças que mais causam impacto na organização devem ser identificadas e as necessidades devem ser implementadas pelos controles da segurança, para que se reduza o risco de ataque.
Durante um processo de análise de risco, uma organização detectou que o uso de laptops fora da organização trazia um risco inaceitável de acesso não autorizado a sistemas internos. Por esse motivo, resolveu adotar uma ação de evitar esse risco.
Para isso, a organização decidiu
Sistemas de gestão de conteúdo (Content Management System – CMS), como Joomla, Plone e WordPress, são ferramentas muito comuns para hospedagem de portais institucionais, principalmente com a padronização da identidade visual do governo.
Entretanto, apesar de facilitar a publicação de conteúdos, o administrador, ao instalar plugins de terceiros, deve se manter sempre atento à exposição do ambiente de hospedagem a vulnerabilidades importadas juntamente com os plugins, devendo manter, em sua base, sempre as versões mais atuais e consultando, de forma recorrente, a existência de vulnerabilidades conhecidas em sua base instalada, em portais como o Exploit DB.
Acervo pessoal
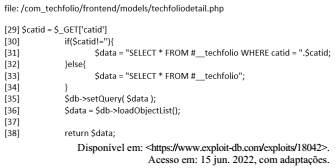
Com base nas informações apresentadas, assinale a
alternativa que indica o tipo de vulnerabilidade existente.
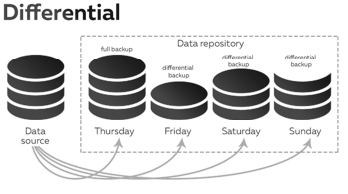
Com base na figura apresentada e considerando que as políticas
full backup (completo) e differential (diferencial) foram
executadas com sucesso em Thursday, Friday, Saturday e
Sunday, é correto afirmar que,

 Conheça nossos planos