Questões de Concurso
Sobre análise de vulnerabilidade e gestão de riscos em segurança da informação
Foram encontradas 893 questões


Segundo a Norma ISO 27002, “para cada um dos riscos identificados, seguindo a análise/avaliação de riscos, uma decisão sobre o tratamento do risco precisa ser tomada. Possíveis opções para o tratamento do risco, incluem”
I. aplicar controles apropriados para reduzir os riscos.
II. conhecer e objetivamente aceitar os riscos, sabendo que eles atendem claramente à política da organização e aos critérios para a aceitação de risco.
III. conhecer os riscos, permitindo ações que possam causar a ocorrência de riscos.
IV. transferir os riscos associados para outras partes, por exemplo, seguradoras ou fornecedores.
Assinale
(Disponível em: https://g1.globo.com/mundo/noticia/2022/07/15/ arquivos-da-cia-quem-e-joshua-schulte-hacker-condenado-por-um-dosmaiores-vazamentos-da-historia.ghtml. Acesso em: 18/07/2022.)
A origem do termo hacker surgiu na década de 1960, nos Estados Unidos. Começou com o uso da expressão “hack” para designar uma solução inovadora para qualquer problema. Em relação aos “hackers”, analise as afirmativas a seguir.
I. Tem um amplo mercado de atuação, principalmente aqueles que se dedicam a sistema de segurança da informação.
II. Podem atuar em setores ligados à perícia forense, pesquisas de vulnerabilidade e engenharia de projetos, desenvolvimento de softwares, testes de invasão, gestão de riscos.
III. A criação da Lei Geral de Proteção de Dados (LGPD) irá influenciar diretamente no cuidado que as empresas precisarão tomar com as informações digitais institucionais, de clientes e até de funcionários. É valorizado o trabalho de um hacker e mostrado o quão importante é o papel desse profissional para o bom funcionamento de uma organização e suas finanças.
Está correto o que se afirma em
A segurança da informação tem o objetivo principal de garantir não apenas a segurança lógica, mas também a segurança física, que é tão importante quanto. A segurança física é a base para a proteção de qualquer investimento feito por uma organização.
O bem mais importante de uma organização não é o produto ou o serviço em si. São os conhecimentos de como se produz, quais são as competências e as habilidades exigidas para isso. Sem informação, a empresa, independentemente de seu ramo de atuação, não realiza seu negócio e não se mantém no mercado.
A segurança da informação tem um valor inestimável para as empresas. O grau de risco à segurança da informação é resultado do conhecimento da instituição sobre as ameaças e quanto isto representa de vulnerabilidade. Ou seja, quanto menos se conhece sobre as ameaças, maior a sua vulnerabilidade.
A segurança depende de vários fatores: o meio de transmissão, a forma de armazenamento e processamento, as medidas de segurança (tecnologias, políticas e procedimentos) e, principalmente, da conscientização de todos os envolvidos.
É importante estar ciente de que não existe risco zero: os riscos sempre vão existir em qualquer meio. A segurança da informação não aumentará apenas com uso de tecnologias ou com a criação de leis. É fundamental compreender o problema e mudar a forma tanto de usar quanto de desenvolver a tecnologia.
(Disponível em: https://lms.ev.org.br. Adaptado.)
Considerando as disposições textuais e a aplicação da segurança da informação na Fundação Parque Tecnológico Itaipu-Brasil, assinale a afirmativa correta.
Entre os serviços para testar e monitorar a segurança de todos os seus sistemas, três são descritos a seguir.
I. Testa as interfaces expostas em busca de vulnerabilidades, sendo o teste feito de fora para dentro, da mesma forma que um invasor faria. Neste caso, a interface já é o suficiente para que o especialista realize o teste. À medida em que o aplicativo vai mudando e se atualizando, é preciso atualizar as regras dessa ferramenta, o que obriga a necessidade em investimento e acompanhamento durante todo o ciclo de vida do desenvolvimento.
II. Tem como objetivo identificar as vulnerabilidades no código-fonte antes de ele ser colocado em produção. Para tanto, são usadas técnicas de análise de código estático para procurar problemas sem precisar executar o código. Com isso, é uma ferramenta que consegue encontrar problemas com antecedência, antes da implantação e, por estar agindo no código, pode dar informações detalhadas à equipe para que os ajustes sejam feitos.
As ferramentas descritas em I e II são conhecidas, respectivamente, pelas siglas:
– realizar a Gestão dos Ativos de Informação e da Política de Controle de Acesso; – criar controles para o tratamento de informações com restrição de acesso; – promover treinamento contínuo e certificação internacional dos profissionais diretamente envolvidos na área de segurança cibernética; – estabelecer requisitos mínimos de segurança cibernética nas contratações e nos acordos que envolvam a comunicação com outros órgãos; – utilizar os recursos de soluções de criptografia, ampliando o uso de assinatura eletrônica, conforme legislações específicas; e
A respeito dessa técnica, assinale a alternativa correta.
1. O objetivo do contínuo aperfeiçoamento de um SGSI é aumentar a probabilidade de alcançar os objetivos da organização com relação à preservação da confidencialidade, disponibilidade e integridade da informação.
2. O tratamento de um risco não deve criar novos riscos.
3. Um SGSI se aplica somente para empresas de grande porte devido à grande quantidade de controles demandados.
Assinale a alternativa que indica todas as afirmativas corretas.
Para prevenir essa vulnerabilidade, o OWASP recomenda que
O diagrama (Figura 1) e as informações a seguir refere-se à próxima questão.
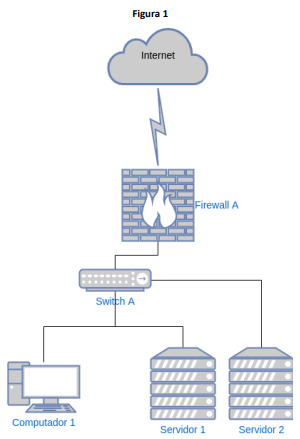
Considere que:
Os equipamentos possuem os seguintes endereços IPs e máscaras:
• Servidor 1: 10.20.1.5 /24
• Servidor 2: 10.20.1.6 /24
• Computador 1: 10.20.1.101/24
• Firewall A – LAN: 10.20.1.1/24
• Firewall A – WAN: 200.212.123.2/30
Os computadores e servidores têm como gateway padrão o IP: 10.20.1.1
O Servidor 1 possui um serviço http instalado rodando na porta 80, que está publicado para a internet através de um NAT no firewall na mesma porta.
O Servidor 2 possui um serviço ldap rodando na porta 389.
Um dos riscos indicados foi a possível interrupção do negócio mediante comprometimento do ambiente.
A esse respeito, assinale a opção que não apresenta um controle presente no Guia De Aperfeiçoamento Da Segurança Cibernética Para Infraestrutura Crítica V1.1 que pode ajudar a prevenir este risco.
Portanto, SecEval é uma ferramenta de teste de segurança do tipo:

 Conheça nossos planos