Questões de Concurso Sobre captura de tráfego em redes de computadores

Foram encontradas 157 questões

Q3206127 Redes de Computadores
Os IXPs (Internet Exchange Points), ou Pontos de Troca de Tráfego, são parte importante da infraestrutura atual da Internet, sendo projetados para permitir que diferentes redes, como provedores de serviços de Internet (ISPs), troquem tráfego de dados de forma direta e eficiente. Considere as afirmações a seguir sobre os pontos de troca da Internet (IXPs):

I. Os pontos de troca da Internet, ou IXPs (Internet eXchange Points), são infraestruturas nas quais os ISPs possuem um enlace com a finalidade de se conectar a outros ISPs.
II. Nos IXPs os arranjos de negócios entre os ISPs são implementados por meio da combinação de políticas de roteamento que implementam apenas preferência entre várias rotas até um destino.
III. Os IXPs possibilitam que um ISP possa contratar o serviço de trânsito de um outro determinado ISP para poder alcançar uma determinada rede.

Estão corretas as afirmativas
Alternativas
Q3270849 Redes de Computadores
Abaixo estão apresentadas três afirmativas sobre redes de dados, julgue-as como verdadeiras (V) ou falsas (F):

(__) O cabo crossover é utilizado para conectar diretamente dois dispositivos semelhantes, como dois computadores ou dois switches, sem a necessidade de um roteador ou switch intermediário.
(__) A ferramenta Wireshark é usada para monitorar e capturar pacotes em redes, permitindo a análise do tráfego e a detecção de problemas.
(__) O hub é um dispositivo inteligente que analisa pacotes de dados e encaminha-os apenas para o destino correto, otimizando o uso da rede.

Assinale a alternativa cuja respectiva ordem de julgamento esteja correta:
Alternativas
Q3092921 Redes de Computadores

Julgue o item subsequente, relativo a análise de tráfego.


Para que o Wireshark seja utilizado em um sistema Windows 11, é necessário um driver de dispositivo que, uma vez instalado, permite que qualquer usuário sem poderes administrativos altere configurações da placa de rede no computador em questão. 

Alternativas
Q3092920 Redes de Computadores

Julgue o item subsequente, relativo a análise de tráfego.


Quando corretamente configurado, o Wireshark é capaz de gerar gráficos de fluxo entre os elementos de rede que constem na captura de dados de rede. 

Alternativas
Q2532024 Redes de Computadores
Em relação a redes de computadores, redes sem fio e arquitetura TCP/IP, julgue o item que se segue.


Um programa analisador de tráfego captura as informações que estão sendo transmitidas em determinada rede e apresenta, de forma detalhada, cada pacote de dados capturado, organizando os pacotes por tipo de protocolo.
Alternativas
Q2446182 Redes de Computadores
Considerando a infraestrutura global da Internet, composta por múltiplas redes operadas por diferentes entidades, é necessário um protocolo de roteamento capaz de facilitar a comunicação eficiente entre estas redes distintas, conhecidas como Sistemas Autônomos (AS). Diferentemente dos protocolos de roteamento utilizados para organizar o tráfego dentro de uma rede específica, qual protocolo é especificamente desenhado para gerenciar o roteamento de dados entre esses ASs, permitindo a Internet operar como uma rede interconectada e coesa? 
Alternativas
Q2446169 Redes de Computadores
Um técnico de TI está projetando um sistema de comunicação de dados para o Tribunal de Justiça que necessita de uma metodologia simples para detectar erros na transmissão de mensagens entre computadores. Qual recurso ele poderia implementar para verificar a integridade dos dados recebidos, considerando a necessidade de detectar alterações involuntárias nos bits de uma mensagem? 
Alternativas
Q4193476 Redes de Computadores
Para a realização de monitoramento de tráfego de rede em um computador Windows, com inspeção profunda de pacotes, é adequado usar o software
Alternativas
Q2347501 Redes de Computadores

Em relação aos firewalls, aos sniffers e ao protocolo FTP, julgue o item.


Os sniffers de rede podem ser utilizados pelos administradores de sistema para testar firewalls e solucionar problemas de rede, entre outros.

Alternativas
Q2347500 Redes de Computadores

Em relação aos firewalls, aos sniffers e ao protocolo FTP, julgue o item.


Um sniffer tem a função de analisar o tráfego de rede para capturar e visualizar pacotes de dados.

Alternativas
Ano: 2023 Banca: UFPR Órgão: IF-PR Prova: UFPR - 2023 - IF-PR - Redes de Computadores |
Q2183145 Redes de Computadores
Em comunicação de dados, o tempo de propagação é o tempo em que um bit trafega da origem ao destino. Considerando uma mensagem de 2,5 kbytes, uma largura de banda de rede de 1 Gbps, a distância entre o emissor e o receptor sendo de 12.000 km, e a velocidade de propagação sendo de 2,4 x 10⁸ m/s, o valor do tempo de propagação é:
Alternativas
Q4137930 Redes de Computadores
Sobre serviços e aplicações que executam em um sistema operacional Linux, assinale a alternativa incorreta:
Alternativas
Q2189392 Redes de Computadores
Deseja-se monitorar o conteúdo do tráfego que passa por uma interface de rede em um computador com sistema operacional Windows. Dentre as alternativas a seguir, aquela que apresenta o programa adequado para essa finalidade é:
Alternativas
Q2108875 Redes de Computadores
Todo o tráfego entre um navegador web e um dispositivo SSL VPN é criptografado com o protocolo SSL ou
Alternativas
Q2107909 Redes de Computadores
Um Técnico fez a instalação padrão do RabbitMQ em um computador, em condições ideais. O RabbitMQ escutará, na porta padrão
Alternativas
Q1114654 Redes de Computadores

A imagem a seguir mostra a captura de uma resposta a uma consulta DNS no software Wireshark.
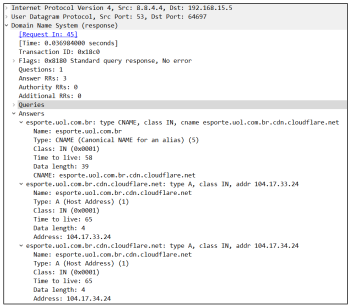

Imagem associada para resolução da questão


Nas informações disponibilizadas pelo Wireshark, encontra-se que:

Alternativas
Q1321509 Redes de Computadores
Programas que monitoram o tráfego de rede com vistas a analisar e identificar áreas vulneráveis na rede são denominados
Alternativas
Q1290435 Redes de Computadores
Ao analisar cabeçalhos IP em um sniffer, pode-se dizer que o campo de serviços diferenciados de um pacote IPv4 é composto dos ____ bits _____ significativos do inicialmente chamado (antigo) byte de tipo de serviço (ToS). Em redes IPv6, os ______ bits ______ significativos do inicialmente chamado (original/antigo) byte de classe de serviço são para notificação explícita de congestionamento (ECN).
Assinale a alternativa que preenche, correta e respectivamente, as lacunas do texto acima. 
Alternativas
Q889979 Redes de Computadores
O DiffServ é um mecanismo para classificar e gerenciar o tráfego da rede e prover a Qualidade de Serviço (QoS). No IPv4, o DiffServ utiliza 6 bits que compõem o Differentiated Services Code Point (DSCP) e que ocupa o campo denominado
Alternativas
Q878389 Redes de Computadores

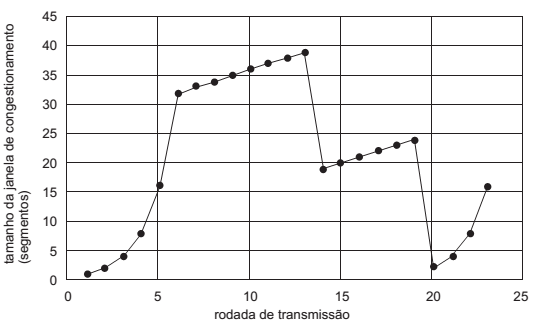
Considere o gráfico abaixo:


Imagem associada para resolução da questão

KUROSE e ROSS, Redes de computadores e Internet. 5ª ed. Pearson p. 37 c 3. Adaptado.


Supondo-se que o protocolo que gera, aproximadamente, o comportamento registrado no gráfico acima seja TCP Reno, quais são, aproximadamente, os intervalos de tempo em que, respectivamente, a partida lenta e a prevenção de congestionamento do TCP estão em execução?

Alternativas
Respostas
21: C
22: A
23: E
24: C
25: C
26: C
27: C
28: C
29: C
30: C
31: D
32: C
33: D
34: B
35: E
36: C
37: A
38: D
39: E
40: A