Questões de Concurso
Sobre captura de tráfego em redes de computadores
Foram encontradas 157 questões


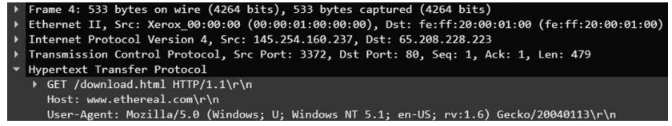
Com base nessas informações, é correto concluir que
Quanto ao acompanhamento da operação de servidores, das redes serviços e de segurança, julgue o item a seguir.
No monitoramento de fluxos de tráfego de redes de computadores, tecnologias como NetFlow e sFlow operam inspecionando e armazenando o conteúdo integral dos pacotes de dados (incluindo a carga útil ou payload), fornecendo ao administrador de segurança a capacidade de auditar os arquivos exatos trafegados pelos usuários, sem impacto no consumo de memória dos switches.
No contexto da segurança da informação, existem diversos tipos de ataques e técnicas relacionadas à análise e exploração de redes, como DoS (Denial of Service), DDoS (Distributed Denial of Service), ping da morte, força bruta, defacement, spoofing, Man-in-the-Middle, além de mecanismos de defesa como antivírus, antimalware e honeypot. Algumas dessas técnicas são utilizadas para interceptar ou analisar comunicações que trafegam em uma rede.
Nesse contexto, qual é a técnica utilizada para capturar e analisar o tráfego de dados de uma rede, permitindo visualizar os pacotes transmitidos entre dispositivos?
Esses softwares são conhecidos como:
Esse sniffer é conhecido como:
Considerando as ferramentas de monitoramento e diagnóstico de redes disponíveis, a mais indicada para realizar a captura e análise detalhada dos pacotes em tempo real, permitindo identificar retransmissões, fluxos anômalos e comunicações indevidas é o
$ dig @200.131.250.1 diretoria.dgti.ufla.br
A resposta retornou o registro A com o IP 177.105.5.127.
;; ANSWER SECTION: diretoria.dgti.ufla.br. 604800 IN A 177.105.5.127 ;; Query time: 27 msec ;; SERVER: 200.131.250.1#53(200.131.250.1) (UDP) ;; WHEN: Tue Sep 23 02:09:23 -03 2025 ;; MSG SIZE rcvd: 95
Para inspecionar o tráfego, foi utilizado o tcpdump, conforme comando a seguir:
$ sudo tcpdump -i enp1s0 udp port 53 -n -v
Saída:
tcpdump: listening on enp1s0, link-type EN10MB (Ethernet), snapshot length 262144 bytes 02:09:23.958273 IP (tos 0x0, ttl 64, id 53923, offset 0, flags [none], proto UDP (17), length 91) 192.168.3.135.42435 > 200.131.250.1.53: 41156+ [1au] A? diretoria.dgti.ufla.br. (63) 02:09:23.985367 IP (tos 0x0, ttl 54, id 15703, offset 0, flags [none], proto UDP (17), length 123) 200.131.250.1.53 > 192.168.3.135.42435: 41156*- 1/0/1 diretoria.dgti.ufla.br. A 177.105.5.127 (95)
Considerando as informações da consulta (dig) e da captura (tcpdump), analise as alternativas e assinale a CORRETA:
tcp.port == 8080 or (ip.addr==127.0.0.1 and http)
Logo em seguida foi executado localmente, no terminal deste mesmo servidor, sem adaptador de rede cabeada ou wireless configurado, o seguinte comando:
$ curl http://localhost:8080/
Durante a análise, observou-se uma sequência de pacotes capturados típica de uma arquitetura cliente/servidor, conforme figura a seguir:
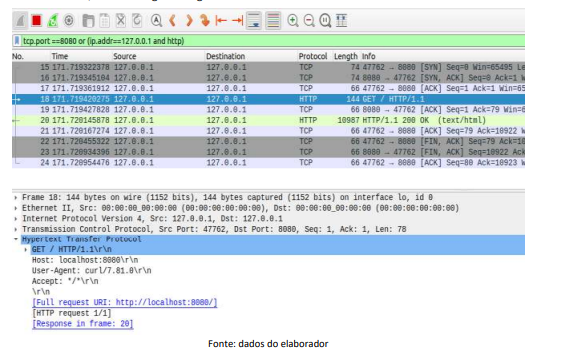
A captura demonstra o comportamento do transporte e da aplicação durante uma requisição HTTP a um servidor web escutando na porta 8080.
Com base na captura apresentada, assinale a alternativa CORRETA:
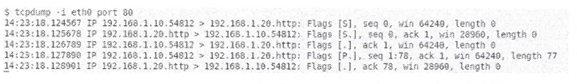
Com base na saída e nas perguntas a seguir, assinala a alternativa correta:
Pergunta 1: Qual é o tipo de conexão capturada?
Pergunta 2: O queo campo win representa?
Pergunta 3: Que tipo de pacote é identificado pela flag [S]?
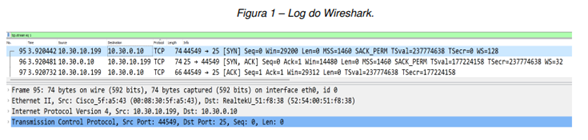
Para cumprir o objetivo de investigar toda a rede B, Joana realizou um ataque do tipo:
I. Nos pontos de trocas da Internet (IXPs), um AS pode enviar tráfego diretamente de um para outro gratuitamente, sendo essa política chamada de peering sem acordo.
II. O peering pago é o acordo entre sistemas autônomos em que um AS paga a outro pelo acesso a rotas aprendidas com os clientes desses ASs.
III. Arranjos de trânsito parcial são acordos por meio dos quais um AS pode pagar a outro AS por rotas para algum subconjunto de destinos da Internet.
Estão corretas as afirmativas

 Conheça nossos planos